
















14
23
iPhone为什么不做应用双开,底层逻辑是什么
2026-09-24 21:54:18
0点赞
0收藏
0评论
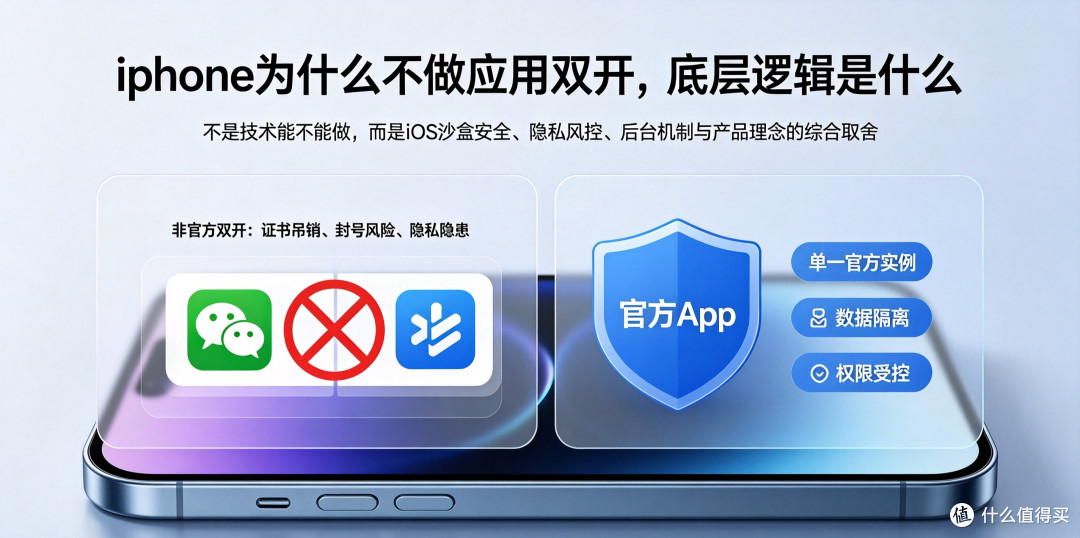
很多安卓用户早已习惯微信、QQ双开,一个手机同时登录两个账号,工作生活分开。但iPhone用户一直缺少原生应用双开功能,网上所谓的第三方双开工具,大多不稳定、有封号风险。苹果不是做不出这项技术,而是安全、生态、产品理念多重因素,让它始终没有开放原生双开。
一、iOS的沙盒隔离机制,限制应用分身
iOS系统采用严格的沙盒机制,每一个App都是独立隔离的个体。
每个App拥有独立的存储空间、权限、进程,App之间无法随意互相访问数据。系统设计之初,就没有预留出“复制一份App,独立运行”的底层能力。
安卓的应用双开,是系统层面提供应用克隆接口,生成独立的应用实例,两套进程、缓存、账号互不干扰。
想要在iPhone上实现原生双开,需要改动iOS底层沙盒架构,改动幅度非常大,会带来很多不可控风险。
二、账号安全与风控,苹果不想承担责任
社交软件的账号协议,大多不认可第三方分身工具。非官方双开客户端,很容易触发平台风控,直接封号。
如果苹果官方内置双开,一旦用户账号被封禁,很多人会把责任归到苹果身上,认为是手机功能导致账号丢失。
苹果的思路是:只提供官方原版App,App的账号安全由软件开发商负责。不提供分身环境,从源头减少账号风险纠纷。
三、隐私安全风险:分身容易绕过权限管控
应用双开,意味着同一软件拥有两个独立进程。
如果开放这个能力,恶意开发者可以利用分身机制,绕过系统权限校验,偷偷读取相册、通讯录、定位。
iOS的核心设计原则,就是最小权限原则,尽可能减少系统层面的漏洞入口。开放应用克隆,会增加系统攻击面,破坏整套隐私防护体系。
四、后台机制的约束,多实例会加剧资源冲突
前面提到iOS墓碑后台机制,App退到后台就会冻结。
如果同一个App存在两个实例,两个进程会争夺内存、通知推送、APNs推送通道。
推送消息容易错乱,消息漏收、通知混淆,系统调度复杂度大幅上升。
安卓后台机制更宽松,更容易承载多个应用实例,而iOS后台管理天生不适合。
五、商业层面:苹果更倾向多设备登录,而非一机多号
苹果的解决方案,不是一台手机装两个微信,而是依靠生态跨设备登录。
iPhone、iPad、Mac多设备同时登录同一个账号;如果需要第二个账号,可以用另一台苹果设备登录。
在苹果的产品设想里,一台手机对应一个用户身份,而不是一台手机承载多个身份。安卓面向的场景更加多元,一机多号是很多人的刚需。
六、网上第三方双开方案的隐患
网上流传的签名版分身、企业证书双开,都不是iOS原生功能。
这类工具存在大量隐患:证书随时被苹果吊销,App直接闪退;分身App可能植入木马,窃取聊天记录、账号密码;微信、抖音等平台会检测非官方客户端,存在封号风险。
苹果会定期清理企业证书,这种方式只能临时使用,极不稳定。
七、有没有折中替代方案
1. 网页版:浏览器登录第二个账号,适合临时查看消息;
2. 切换账号:App内自带账号切换功能,缺点是来回切换麻烦,无法同时接收消息;
3. 辅助账号:部分服务支持家庭共享,和应用双开不是一回事。
结尾
iPhone没有原生应用双开,不是技术做不到,而是iOS沙盒安全架构、隐私风控、后台机制共同决定的。
安卓的双开,是牺牲一部分系统安全边界,换取使用便利性;苹果优先守住安全和隐私,舍弃一机多账号的便利。
两种方案没有好坏,只是产品定位和安全取舍完全不同。