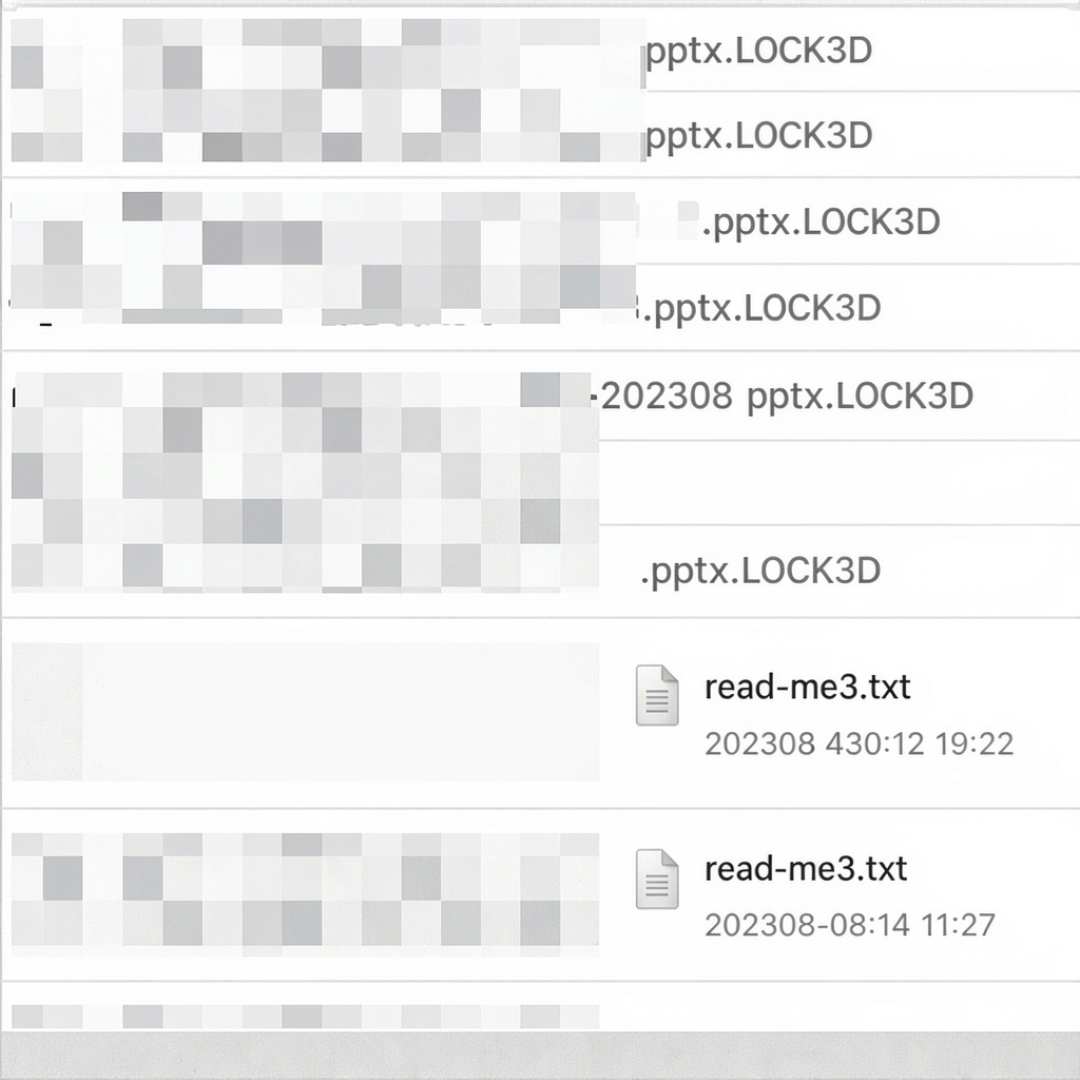
一觉醒来,NAS里的照片全变成了.LOCK3D这样的后缀,文件夹里多出一封read-me3.txt——打开一看,是勒索信。这不是电影情节,10月28日开始,这一幕在大量群晖用户的机器上真实重演。有人几个T的片库资料一夜被锁,多年心血说没就没。更惨的是,有人发现连同机做的备份目录也被一起加密——主数据和后路,被一把锁全锁死了。知乎哔哩哔哩微博知乎
先别信「全网0day」
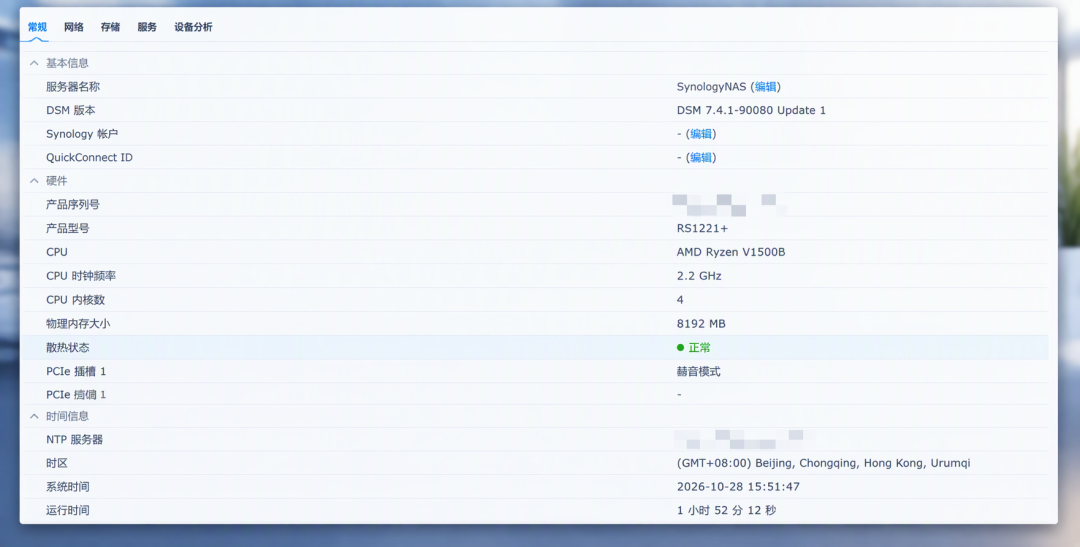
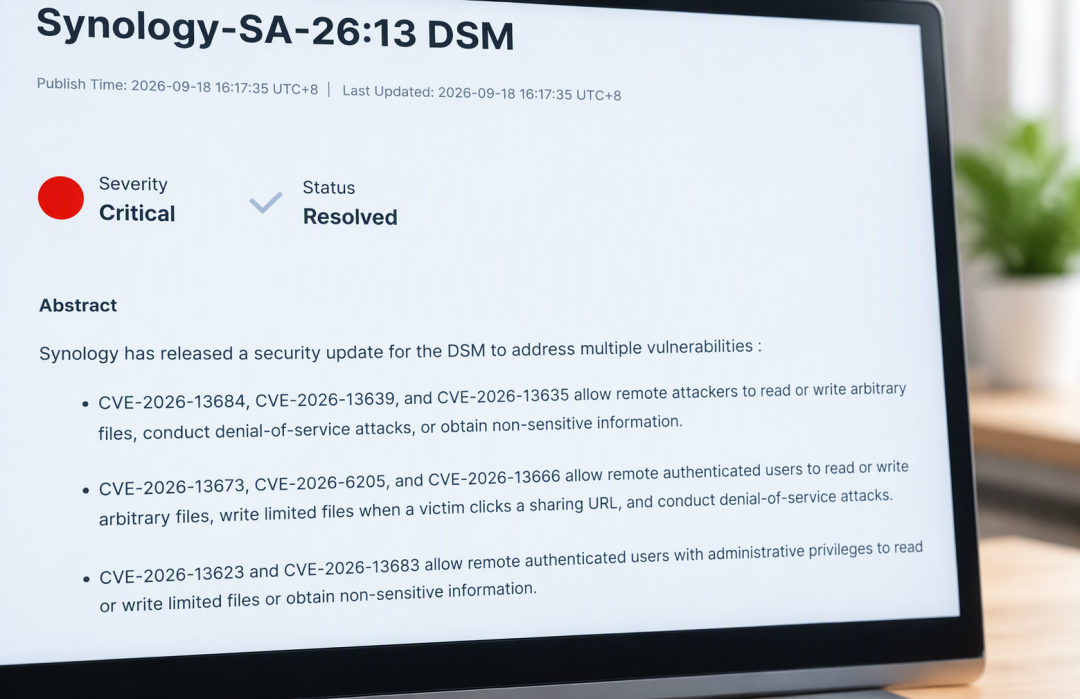
事发时最吓人的说法是:最新DSM 7.4.1也中招,群晖出了0day,全网皆靶子。但群晖官方给出的研判是:这波攻击利用的是2024年12月就已修复的旧漏洞,不是新版系统的洞。安全机构的样本分析也指向9月已公开、且早已出补丁的高危漏洞。确实有个别最新版机器中招,但官方结论未出,可能和自装套件、弱口令、暴露的服务有关——「最新版中招」不等于「最新版有洞」。微博微博知乎
一句话:这波收割的主要是公网裸奔、常年不更新的老机器。
为什么中招的这么多
NAS圈有个心照不宣的习惯:装完就不管。5000端口直接映射公网、admin密码多年不换、SSH和FTP开了从来不用也不关。攻击脚本24小时在全网扫这些端口,扫到就打,成功率极高。知乎
也别觉得不用群晖就没事。一位QNAP用户趁着这波自查,在硬盘深处翻出一个118天前创建的隐藏目录,里面躺着两个恶意可执行文件——他的NAS被入侵了近四个月,自己毫无察觉。他那句话很扎心:没中勒索,不等于没被入侵。加密是攻击的最后一步,不是第一步。知乎
今晚就做的6件事
更新DSM到最新版,套件也一起更新。这是最重要的一步,没有之一。
关掉公网直连。默认端口5000/5001别直接映射到公网,远程访问走QuickConnect或VPN。
不用的服务全关:SSH、FTP、WebDAV,每多开一个就多一扇门。
禁用默认admin,新建强密码管理员账号,开双因素认证。
开启「不可变快照」。注意:黄色挂锁只是张「免清理便签」,拿到root权限照样能删;蓝色盾牌才是真正的定时锁,保护期内谁也删不掉,连把系统时间改到2099年都没用——它按硬盘实际通电小时数独立倒计时。官方建议保护期设7~14天。前提:DSM 7.2以上、Btrfs文件系统、20系及以后机型。知乎
备份按3-2-1来:3份副本、2种介质、1份离线。别让唯一的备份和主数据躺在同一台NAS里在线可写。配好之后务必真机试还原一次——「任务显示成功、还原出来是空的」这种事,比你想象的多。知乎知乎
真中招了怎么办
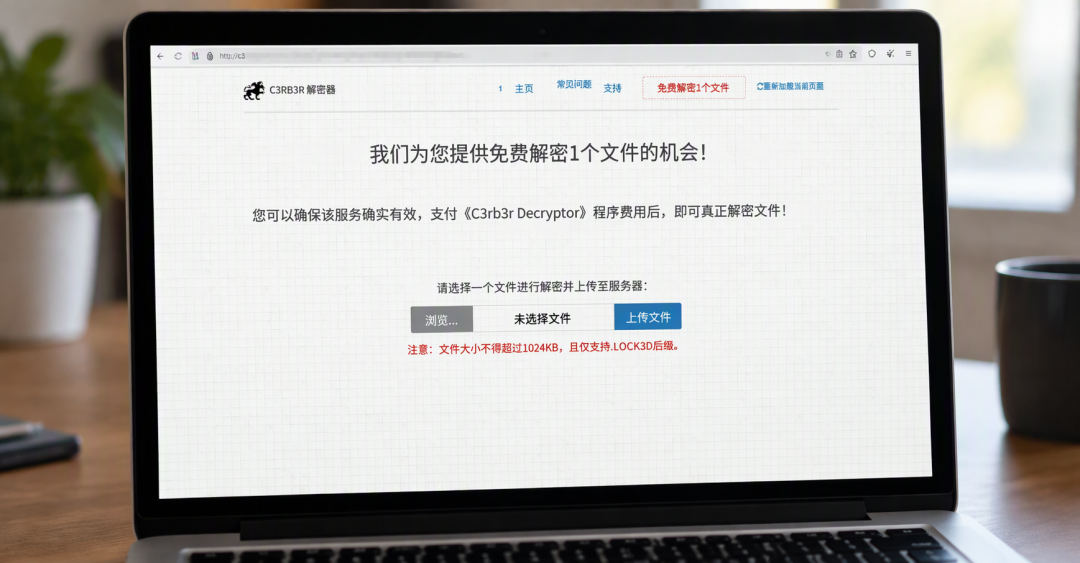
拔网线隔离,保护好现场,再谈恢复。别付赎金——付了也大概率拿不回数据,还等于给攻击者打赏。勒索信里那句「别用第三方软件恢复,否则文件二次损坏」,是标准的施压话术,别被吓住。有离线备份或不可变快照的,重装系统直接恢复。知乎哔哩哔哩
写在最后
先有飞牛中招,后有群晖被大规模扫荡,QNAP那边PHP2Shell漏洞一度全球无补丁。家用NAS本质上是一台24小时挂在网上的小服务器,它的安全感从来不靠「我的机器没事」,而靠三件事叠在一起:别裸奔、补丁跟上、备份隔离。知乎知乎
今晚趁还没轮到你,打开控制面板自查一遍。