10月30日深夜,很多人的NAS风扇突然起飞:共享文件夹里的照片、片库、工程文件,后缀全变成了 .LOCK3D(社区里也见写作 .L0CK3D),每个目录多出一封勒索信 read-me3.txt。这就是从10月28日起蔓延的群晖勒索病毒攻击波,企业、家里中招的都有,目前尚无通用解密办法。小红书知乎
先别急着重装,也别先想着付钱——这几天最管用的,是顺着下面6条把自家机器查一遍。
① 它从哪进来的? 群晖10月29日公告:攻击者利用的是 CVE-2024-10441,Pwn2Own 2024 上被演示过的命令注入漏洞,2024年12月就补过,评分9.8,打的是"跑过时DSM版本"的机器。但怪就怪在:Solar应急团队的处置现场里,有人的 DSM 7.4.1 Update 1 最新版也被加密了;360则把一批样本入口指向9月公开、已出补丁的漏洞。所以别赌漏洞是哪个字母,只查两件事:机器有没有裸挂公网,补丁有没有跟上。知乎知乎知乎
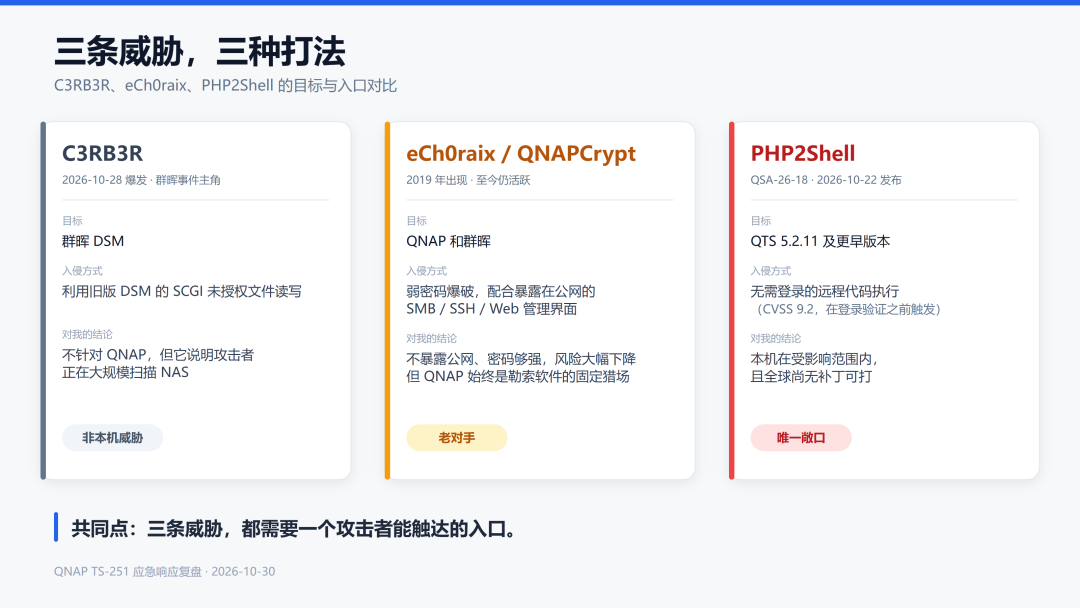
② 关掉公网暴露。 路由器里 DSM 的 5000/5001、Drive的6690这些端口映射先删,UPnP关掉,SSH、telnet不用就关。有位中招者的热帖说得很透:“对扫描器来说,'只开了一个端口’和’把DSM挂在公网上’没有区别;反代只是把门牌号换得体面了点,不会让它变安全。”知乎知乎
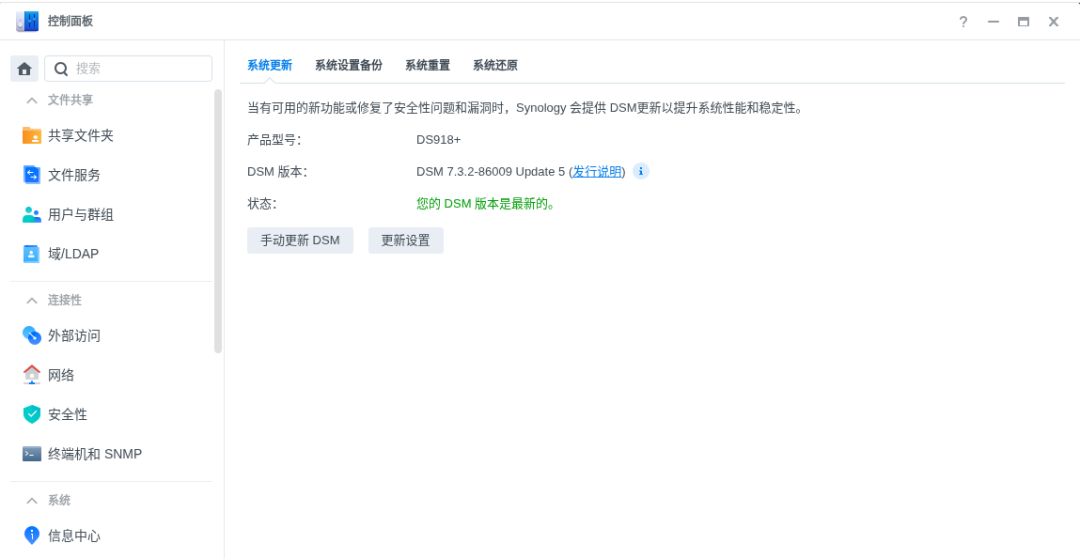
③ 补丁要打两层。 10月22日群晖还发过PHP安全公告,代号 PHP2Shell,影响MailPlus、MailStation、Calendar、Web Station这些依赖PHP的套件,光升DSM不等于结束,PHP要在套件中心单独升;危险的就是你自己装的这套PHP生态。知乎知乎
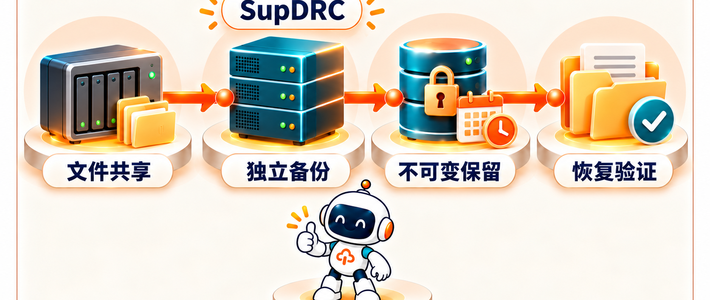
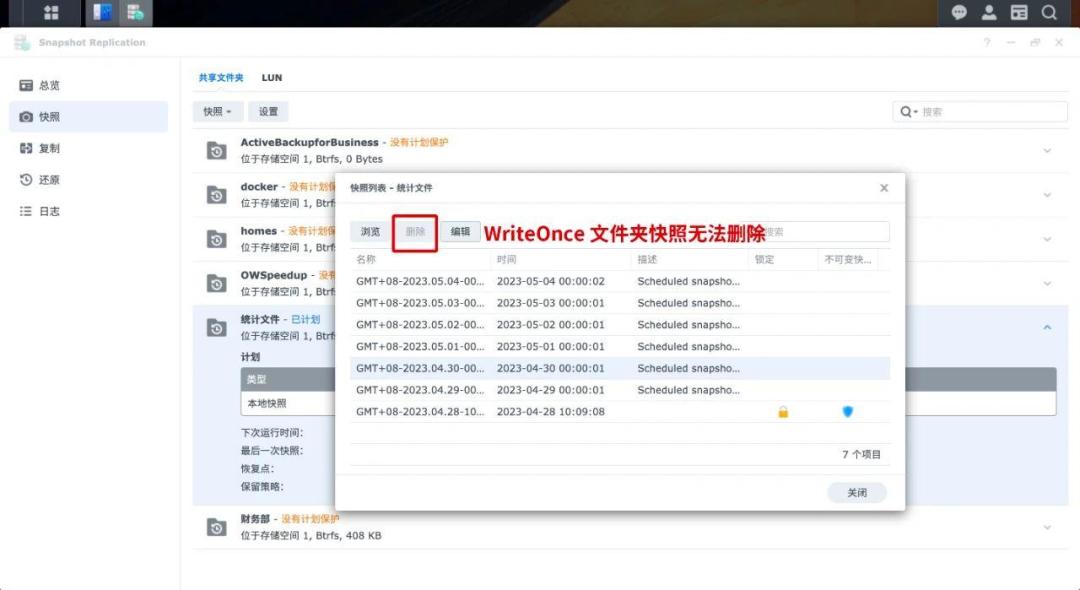
④ 备份要"够不着"。 这波最常见的坑:备份盘长期在线可写,跟源盘一起被加密,所以做完备份务必真机试还原一次——别等"任务显示成功、还原却是空的"。不可变快照走的是WORM路子,官方支持列表只从2020系列起步,2018年的DS918+根本不在表里,而且Btrfs文件系统是前置条件,没搞清盘格式前别乱格盘。知乎知乎知乎
⑤ 登录防护拉满。 两步验证、自动封锁、禁用admin账号、反代加来源地区限制。这些加起来不等于安全,只是把"被扫描器撞上的概率"往下压。
⑥ 万一中招:先隔离、再取证、最后恢复。 官方勒索防护KB写的处置顺序就是这个;GitHub上也有人靠内存取证解开过近49GB的备份,但钥匙只存在于这台机器此刻的内存残留里,重启、断电、为清病毒乱杀进程,密钥和取证就全没了——拿不准时先对照官方KB,别急着断电,付赎金也从不保证给钥匙。知乎知乎
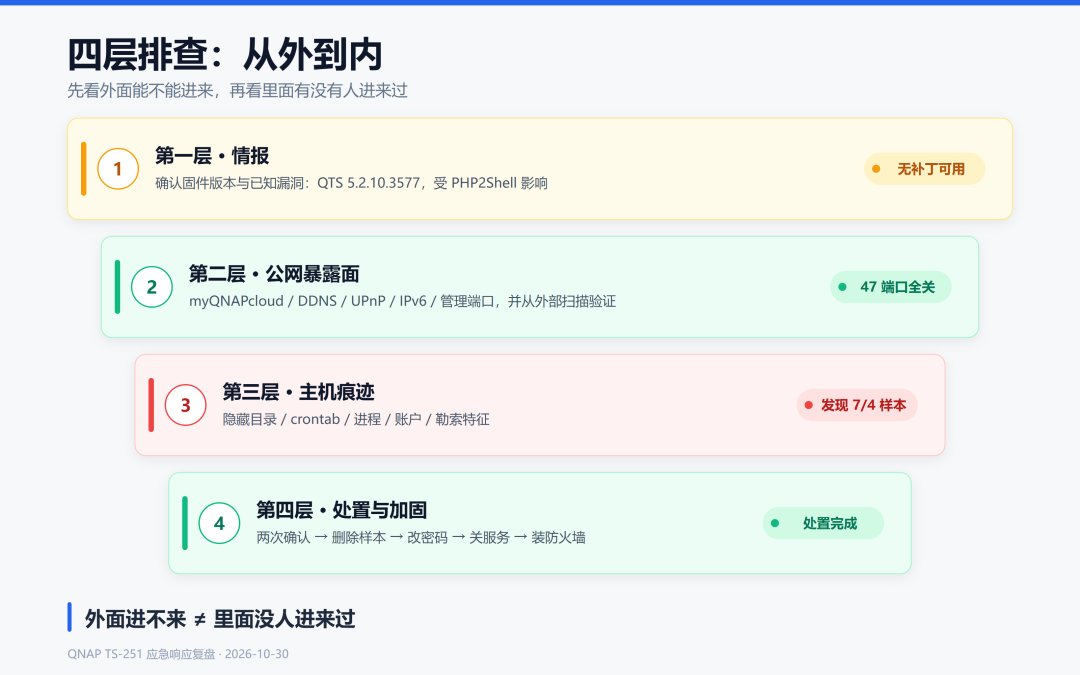
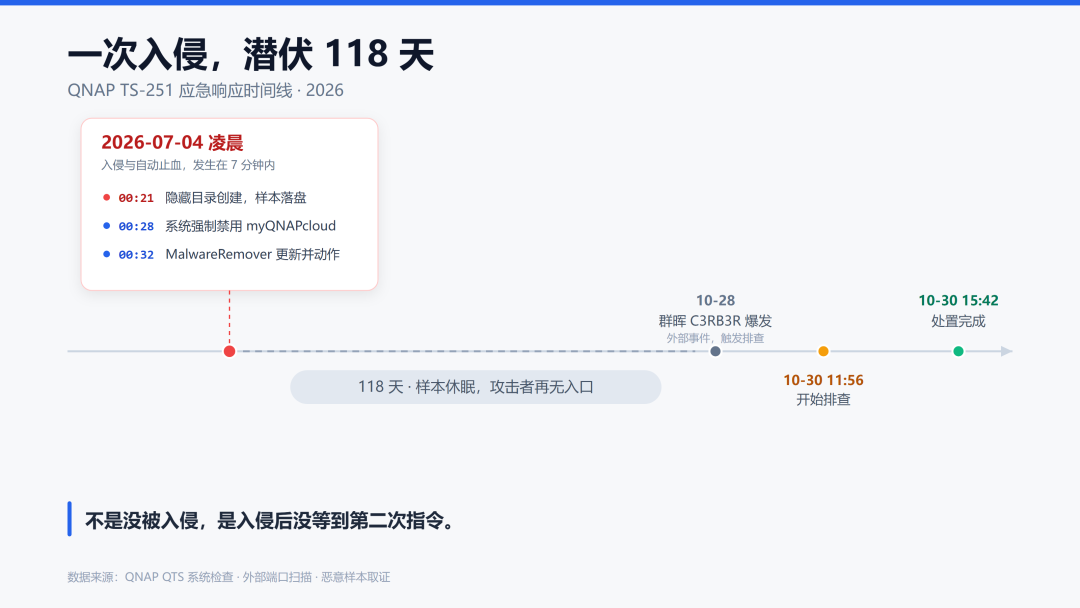
最后说一个反直觉的事实:有网友笃信自家QNAP从没映射公网、肯定安全,结果翻出攻击者留下的隐藏目录已经118天。没中勒索≠没被入侵过——加密永远是最后一步,不是第一步。家庭NAS的安全感,从来不靠"我是最新版"四个字,而是三件事叠起来:不裸挂公网、补丁跟得上、备份真能还原。双11刚到手的新NAS,今晚开机第一件事,先走一遍这6条,比转发十篇"全网0day"有用。知乎