

你肯定经历过这种后背发凉的时刻:中午跟同事随口聊了句想买个筋膜枪,你没搜过、没打过一个相关字,下午打开购物App,首页第一条就是筋膜枪。第一反应都是:手机在偷听。
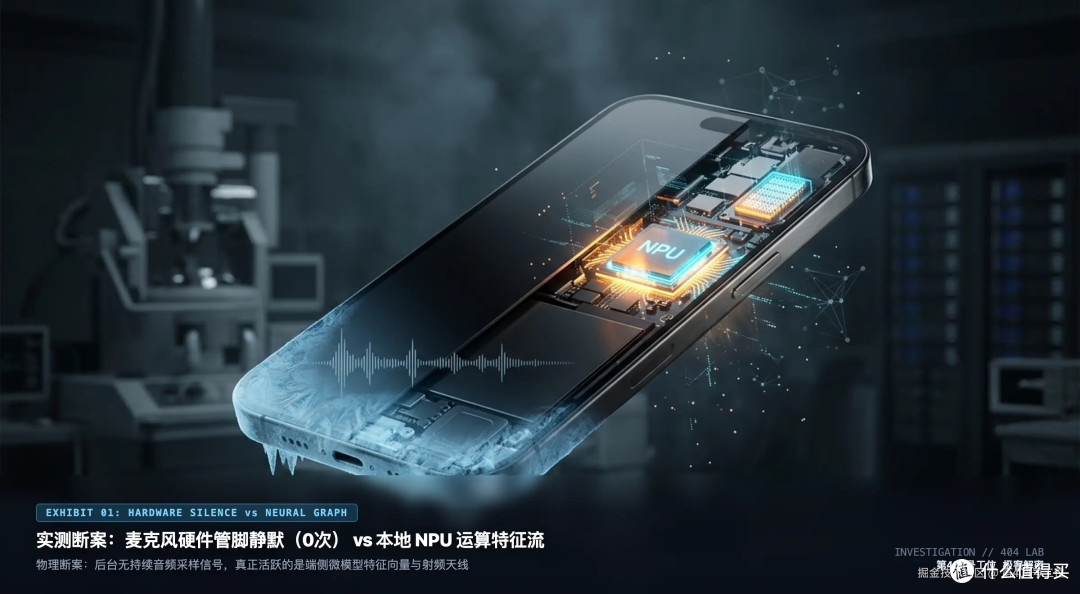
这事吵了五六年,厂商年年辟谣,用户年年不信。最近掘金网友做了个硬核实验:一台iPhone 15 Pro,一台刷了机、挂上内核探针的安卓机,在同一网络下裸跑整整72小时,抓了41.8GB的原始报文。结论一句话:72小时里,没有任何一个App在后台调用麦克风,也没有一段音频被传上云端。
偷听是亏本买卖
算一笔账:后台一直录音,手机就得一直跑语音识别,电池撑不过几小时;真把音频传云端,一台手机一天几百MB,几亿用户一起传,带宽和算力的钱比广告赚的还多,偷听是笔亏本买卖。
还有一道闸:现在的系统对麦克风是动了就有提示,iOS状态栏的橙点、安卓的绿点,都是系统底层强制亮的,App改不了也遮不住。
说句大实话:为了推几块钱一条的广告,冒应用下架加顶格罚款的灭顶之灾,没有公司会干。
那它是怎么知道的
抓包报告里拆出了三套真实在用的技术,我尽量说人话。
出卖你的第一步,往往是你身边的人。同一间办公室、同一个家庭,连的是同一个网络出口,广告联盟把从同一个出口出来的设备对暗号,你的同事搜过什么,就会顺带推给你。这叫隐私集合求交,数据可用不可见。
蓝牙和WiFi的近场信标也在帮忙,5米范围内谁和谁经常待在一起,会被画进一张关系图,时间地点一叠加,你的圈子就勾勒出来了。
你在App里打过的字、停留过的页面,会先在手机本地算成一串特征向量再上传。抓包抓到的只是数学向量,看不到明文,但推荐系统拿到它,就知道你大概对什么感兴趣。
普通人能做的事
各App的个性化推荐开关,能关就关,路径一般藏在设置里的隐私或个人信息栏目。
麦克风权限按需给,只有真的要用录音功能的应用才点允许。
身边人的设备权限也看一眼,出卖你的往往不是你的手机,是别人的。
最后
来源说清楚:实验和结论都来自掘金网友的抓包实测,原文标题是手机到底有没有偷听我们,本文是把技术报告翻译成人话。
说到底,与其纠结手机有没有偷听,不如把家里和公司设备的权限收拾干净,这才是实在事。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~
当前文章无评论,是时候发表评论了