










 深耕数码、AI兴趣领域





6
18
靠NAS顺走 Intel 1.8万份私密文件!但 NAS 其实很安全
2025-12-01 15:23:46
46点赞
287收藏
55评论
近日,一则 “Intel员工通过NAS获取1.8万份文件后失联跑路” 的新闻引发广泛关注。据报道,该员工在得知辞退消息后,多次尝试将文件转移到电脑外都未成功,后通过NAS,成功转移了大量机密文件。
具体怎么做到的呢?让我先来猜测一下。
首先所谓的电脑无法转移成功,大概率是封闭了 USB 口或者各类传输渠道。这个当过网管的都知道,通过安全策略和协议封锁,完全可以做到。
但是 NAS 这个玩意儿,就比较难防了,因为它提供了数十种文件传输的方法和协议,比如 iSCSI 挂载、rysnc、NFS 等等。
一般在局域网环境下,网管通常是不会限制 NAS 和电脑之间的通讯的,这就导致员工有权限处理文档的时候可以通过 NAS 进行资料中转,实现一台设备到另外一台设备的资料转移。
这一事件揭示了数据安全管理上的挑战,同时也让NAS——这一常见的文件存储技术——成为焦点。NAS采用了什么文件系统,它又支持哪些文件协议?为何既能便捷共享又可能带来安全风险?
一、最合适 NAS 的文件系统
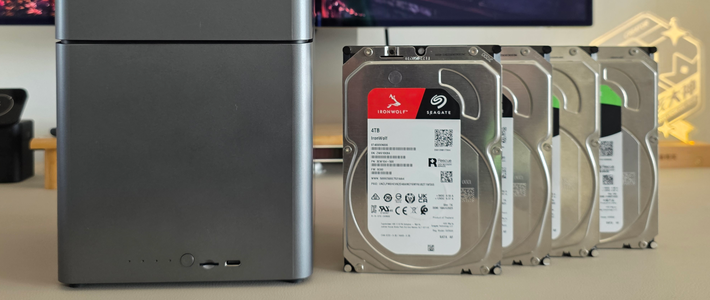
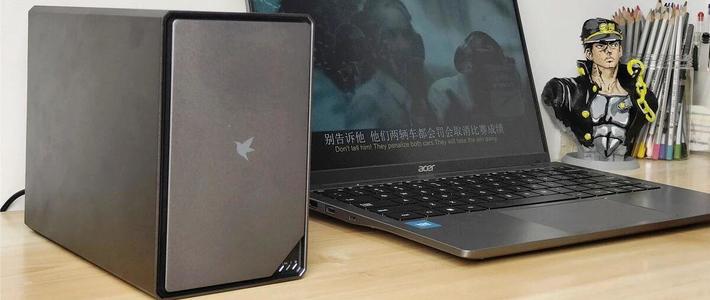
NAS(Network Attached Storage,网络附加存储)是一种通过标准网络协议提供文件级数据访问的存储架构。它将分布、独立的数据整合为集中化管理的存储资源池。
与传统直接连接存储不同,NAS设备直接连接到TCP/IP网络上,通过网络文件系统实现文件级别的共享,使计算机能够将共享的设备识别为一个文件系统。
与单设备使用的本地文件系统不同,NAS文件系统需解决“多用户并发访问冲突”“数据一致性校验”“网络传输适配”三大核心问题,常见类型可分为以下三类:
EXT4文件系统:Linux系统的经典文件系统,是入门级NAS的主流选择。它支持单文件最大16TB、单分区最大1EB。缺点是对快照、动态扩容等高级功能支持有限。
Btrfs文件系统:面向中高端NAS的“全能型”文件系统,原生支持快照、克隆、动态卷管理和数据校验。COW(写时复制)技术能避免数据覆盖,配合RAID阵列可大幅提升数据安全性。
ZFS文件系统:以极致的数据完整性著称,具备快照、压缩、 deduplication(重复数据删除)等高级功能,但对CPU和内存性能要求极高,通常搭载于商用NAS设备。
对于家庭用户来说,Btrfs 文件系统是最合适的 NAS 文件系统格式,既能满足动态扩容、快照、数据校验的安全性需求,又不会占用太多的性能空间。
目前,主流的 NAS 系统均选择 Btrfs 文件系统为底层系统。极空间也一样,近期上线的【文件快照】功能,就是 Btrfs 文件系统最强大的应用,它可以将存储池里的数据变成一张张“照片”,随时随地支持克隆、还原,不惧任何误删除、误操作,是 NAS 数据安全的最大保障。

当然,为了增加 NAS 的数据传输能力,极空间还实现了外接硬盘的数据直接读写功能,FAT/FAT32/NTFS/Ext4 等 10 种文件格式的外接硬盘可以直接连接到极空间私有云读写,大大方便了使用者,有时候电脑懒得开机,移动硬盘往 NAS 上一插,手机就可以操作移动硬盘资料。

二、NAS核心协议:数据传输的“通信语言”
如果说文件系统是NAS的“存储仓库”,那么传输协议就是“仓库与设备间的运输通道”。不同协议针对不同操作系统、传输场景设计,决定了数据传输的速度、安全性和兼容性。以下是NAS最常用的五大核心协议解析:
1、基础共享协议:SMB与NFS
这两类协议是NAS实现“文件级共享”的核心,即设备通过网络直接访问NAS中的文件目录,如同操作本地文件夹。
SMB协议:Windows原生协议,macOS和Linux也支持。它支持用户权限管控、文件锁定和加密传输,最新版本SMB 3.0还支持万兆网络传输和故障转移,是万能协议。

极空间的 SMB 挂载十分简单,只需要在 PC、IOS、安卓等设备上,键入//极空间ip/就可以访问,而且支持 3.0 多通道协议,在双网口聚会的情况下可以突破单线网速,实现更快的传输速度。

NFS协议:Linux/Unix专属协议,在类Unix系统间传输效率远超SMB。其优势是轻量简洁、资源占用低,支持文件权限精细化控制(如读/写/执行权限分配),适合企业Linux服务器集群、Docker容器等场景。
缺点是 Win 下要弃用 NFS 服务,且默认不加密,一般情况下不建议大家再使用 NFS 协议。

2、块级传输协议:iSCSI
与SMB/NFS的“文件级访问”不同,iSCSI协议将NAS的存储空间模拟为“本地硬盘”,实现“块级传输”——设备访问NAS时,看到的是一个独立的硬盘分区(如D盘),而非文件夹。
其核心优势是传输速度快、延迟低,适合需要需要给 mac、小主机、PC等设备扩容本地磁盘空间,适合本地剪辑、编辑等高速读写的场景。

极空间在最新的外测版本中,发布了 iSCSI 应用,支持创建不同的 Target、LUN 来为不同的设备提供存储块服务。

在 iSCSI 服务中,安全一般通过 CHAP 来解决,有点类似于我们常用的账号密码。 CHAP 可以是单向的,也可以是双向的,甚至可以限制访问 ip 来确保只有在白名单内的设备可以使用极空间的 LUN 块。

3、跨平台与安全传输协议:WebDAV与SFTP
针对远程访问和跨平台场景,NAS 则一般会提供 WebDav 和 SFTP 服务,这两种协议解决了“安全传输”和“多设备兼容”问题。
WebDAV协议:基于HTTP/HTTPS的跨平台协议,支持Windows、macOS、手机端通过浏览器或专用客户端访问NAS。

WebDAV 可以说是目前最主流的文件传输协议,基本上所有的文件、影音、漫画、图书管理 APP 都会增加对 WebDav 的支持,这也让 NAS 的使用场景无线扩大。
优势是通过浏览器打开就可以直接访问,并且支持在线的文件上传/下载/编辑,适合个人用户远程管理照片、文档等数据。当然也可以通过 RaiDrive 等第三方工具连接使用。

SFTP协议:是基于SSH加密的安全传输协议,替代了传统明文传输的FTP协议。它通过加密通道传输数据,可有效防止数据被窃取或篡改,同时支持文件权限管理,是企业远程传输机密文件的首选。
但是在家用环境下 SFTP 的灵活性实在太低,而且还必须通过如 FileZilla 等专用客户端连接,操作门槛略高于WebDAV。

不过极空间的 SFTP 服务支持访问个人空间、团队空间、共享文件,如果是大学宿舍、工作团队、工作室等局域网共同使用的情况下,团队空间使用 SFTP 倒是一个不错的选择。

💻最后,提供一张表总结

三、NAS 使用安全准则
回归开篇的负面案例,NAS协议与文件系统的“高效数据交互”能力被滥用,本质是权限管理与安全配置的缺失。
合法合规使用NAS,需遵循三大原则:一是严格管控访问权限,禁用匿名访问,为不同用户分配最小必要权限;二是开启传输加密,公网访问优先选择SFTP、HTTPS加密的WebDAV等协议;三是数据加密,不宜共享的数据必须存放在绝对安全的地方。
首先是用户权限,极空间支持普通账号(在线访问)和本地离线账号两种类型,后者仅支持局域网内访问 NAS,可以有效避免外部侵入。

然后就是对文件夹空间、极影视、分享、闪电传等功能进行配置,明确哪些用户可以通过极空间分享资料,而哪些用户只能使用简单的上传下载。

其次是加密传输。极空间内集成了 SSL 证书管理功能,提供了极空间官方的自签 SSL 证书,也支持我们手动上传/申请自己的 SSL 证书。通过 SSL 证书,我们可以将原来不安全的 HTTP 协议进行传输加密,以 HTTPS 方式使用 WebDav、FTPS 等服务,让数据泄密从协议层停止。

另外,极空间内的 SSL 证书还可以备份到极空间本地,这就确保了证书可以被 docker、linux 原生系统等服务引用,极大的加强了非官方服务的传输安全。

最后则是数据加密,正所谓最简单的就是最有效的。如果想要保护好自己的数据隐私,那么最简单的方法就是强口令进行数据加密,只要使用强口令,神仙来了也破解不了。
极空间目前支持在线的加密/解密压缩,操作方便。

如果觉得一个个压缩、解压麻烦的,那久可以统一使用保险箱应用为存入的文件资料增加一层保护。不过需要注意的是,一旦忘记保险箱密码,所有的数据都会被重置,因此我们自己也要做好密码记录。

最后总结,作为个人与企业数据存储的核心设备,NAS的价值在于通过科学的文件系统架构和协议选择,实现数据的高效共享与安全管理。
希望通过本文,让大家对 NAS 的底层文件架构、文件传输协议、文件安全服务有一个更深层次的认识,做好知己知彼百战百胜。掌握这些技术核心,才能让NAS真正成为提升效率的工具,而非风险隐患的载体。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~











校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案