九月初,一个问题把"反作弊"顶上了数码和游戏圈的热议位:《异环》反作弊系统导致两台笔记本报废,这种做法是否过度?紧接着的十来天,CS2 曝出 VAC"自报假封"漏洞,三角洲行动官宣封掉九万个 AI 吸附外挂账号。把这一个月散落在知乎、B站上的事件排成一条时间线后你会发现:这是 ACE 大规模铺开后,反作弊与玩家电脑冲突最密集的一个月。
这篇不是给喊"外挂该死"的普通玩家看的,也不是教程。它服务的是一类人:知道内核驱动是什么、任务管理器里见过 AntiCheatExpert、最近正停留在"要不要删"的犹豫里,或者单纯好奇整条技术链的中度逆向与技术玩家。
一、先把时间线钉住
8/15:华硕官方账号发布视频《关闭 ACE 反作弊系统,保护你的电脑性能》,知乎热问同步开出——一家硬件厂商公开做"关反作弊"教程,此前几乎没有先例。知乎
8/21:微星官方账号回答"ACE 等反作弊扫盘对硬盘寿命是否有显著影响",把战地6、三角洲玩家最担心的事摆上了台面。知乎
9/2:《异环》"两台笔记本报废"问题开出。 高赞回答泼了冷水:两台电脑并没有报废,“零件都没换,只重新编程就好了”;坏的两台都是外星人(Alienware)、坏在同一个地方;而 ACE 在瓦洛兰特、LOL、三角洲等多家游戏里都在用,“偏偏说异环”,他怀疑这是商战。截至发稿,异环官方和腾讯都没有公开过硬件检测结果。知乎
9/3:三角洲行动官方发布 AI 吸附外挂打击进展,已封禁九万个作弊账号。 下面浏览量超 31 万的高赞回答并不乐观:“只要有利益,是禁不住的”,并顺手列了这把游戏的黑市物价:AW 加满改枪 200 万游戏币、头甲背包 150 万、金弹一组 25 万——AI 吸附挂的卖挂利润模型就建立在这些数字上。知乎知乎
9/3:黎明杀机上了新反作弊 Denuvo,大量玩家因报错进不去游戏,B站解决办法视频一天冲了 6300 播放。哔哩哔哩
9/11:CS2 曝出 VAC 漏洞:按数据挖掘社区的解释,客户端可以伪造自己被 VAC 封禁的状态,VAC Live 收到假反作弊事件后自动取消比赛;而系统认为发起者"已被封禁",不再给新惩罚——作弊者可以废掉一整场排位,全身而退。 此前 VACnet 也被部分作弊软件绕过数月。知乎
9/12:知乎开出"Valve 起诉《CS2》外挂开发商"的问题,法律战线同步开打。知乎
慢性病灶:4 月底,B站有 UP 主发视频称三角洲 ACE"导致电脑频繁断电重启",3.2 万播放、443 条评论,作者自述仍在排查。 "您需要重启电脑,以便进入腾讯游戏反作弊启动模式"的闪退循环,全年挂着一份 11 万播放、362 条评论的求助视频。 CF 玩家的"CPU 虚拟化被占用"弹窗,也有 2 万播放的解决教程。哔哩哔哩哔哩哔哩哔哩哔哩
二、三类事件,同一根技术杠杆
把"伤电脑"传闻和"假封禁"漏洞放在一起看,会发现它们压在同一根杠杆的两端:权限给到哪,哪里的信任就是脆的。
一端是内核态。 ACE 这类反作弊跑在 Ring0,权限高于任何杀毒软件:要扫盘验证文件完整性,就得持续读盘、算哈希,读取量在任务管理器里自然"异常夸张";驱动是全体用户共享的内核代码,一个 bug 影响的就不只是游戏进程,断电重启、蓝屏一类传闻都出在这个层级。玩家无法审计它——这正是逆向圈最敏感的那根神经:你每天拆别人的壳、分析别人的驱动,自己的机器上却跑着一个拆不动、也不能拆的黑盒。
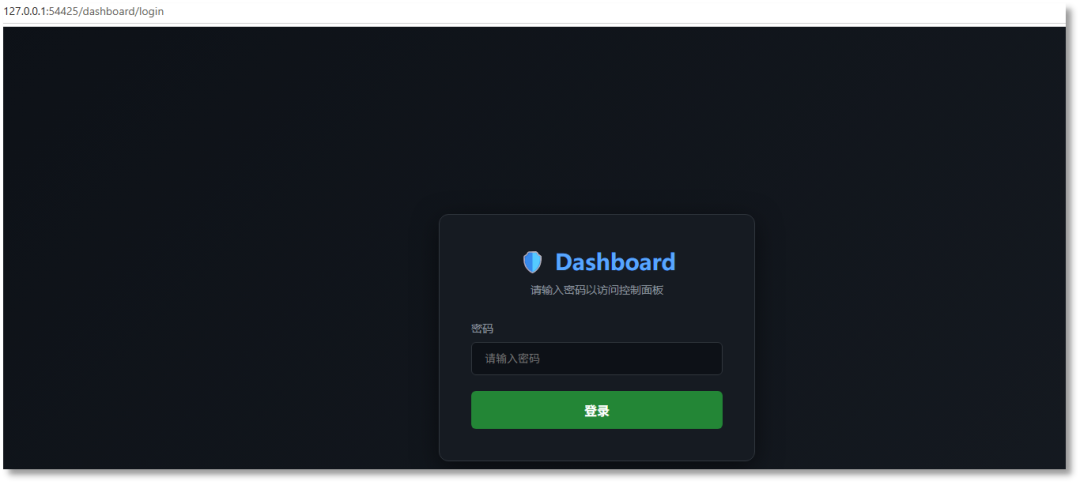
这个黑盒能有多危险,6 月火绒安全给了一个现成案例:CS2/CSGO 某社区平台流传的"反作弊程序"R0Guard,被确认以反作弊为名,实则内置远程控制后门,把本机 54425 端口的控制面板通过 FRP 反向隧道暴露到了公网,63 个 API 接口里 14 个连凭证都不要。知乎
更扎心的是它的壳:核心模块用 VMProtect 3.x 全虚拟化,关键代码转成虚拟机字节码执行,常规静态逆向基本无从下手。 一个你不敢审计、审计不动的东西跑在内核里,会发生什么,这就是答案。知乎
另一端是客户端上报。 VAC 假封漏洞的教训恰好相反:服务器把"客户端自报的状态变化"当成了事实。任何依赖客户端自证的判定逻辑,都能被反向利用。用逆向的视角读这两端,这个月等于一堂免费的系统安全公开课。
三、两个最容易下错的判断
“扫盘会磨坏硬盘”——大概率是误读。 微星在回答里把机理说清了:真正需要担心的是写入量,硬盘写入才会消耗颗粒寿命,厂商标称的 TBW 就是保修写入上限,读取不磨损颗粒,消耗可忽略。 要盯的是主控:高频校验占用大量 I/O,主控长期高负载、温度升高,散热差的盘可能降速甚至掉盘;有"掉盘前科"的 SSD、M.2 位没装散热片的机器,才是风险样本。知乎
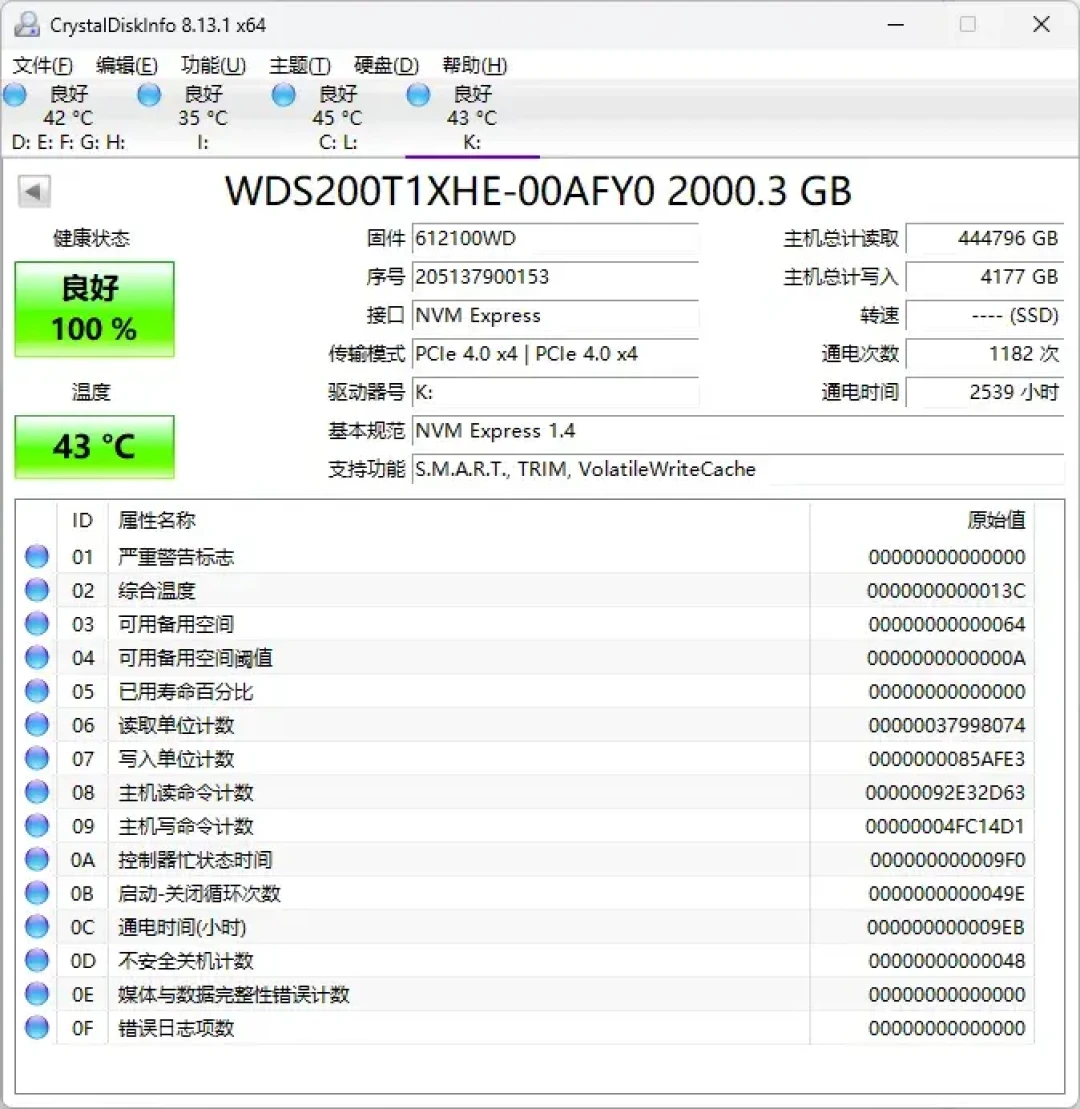
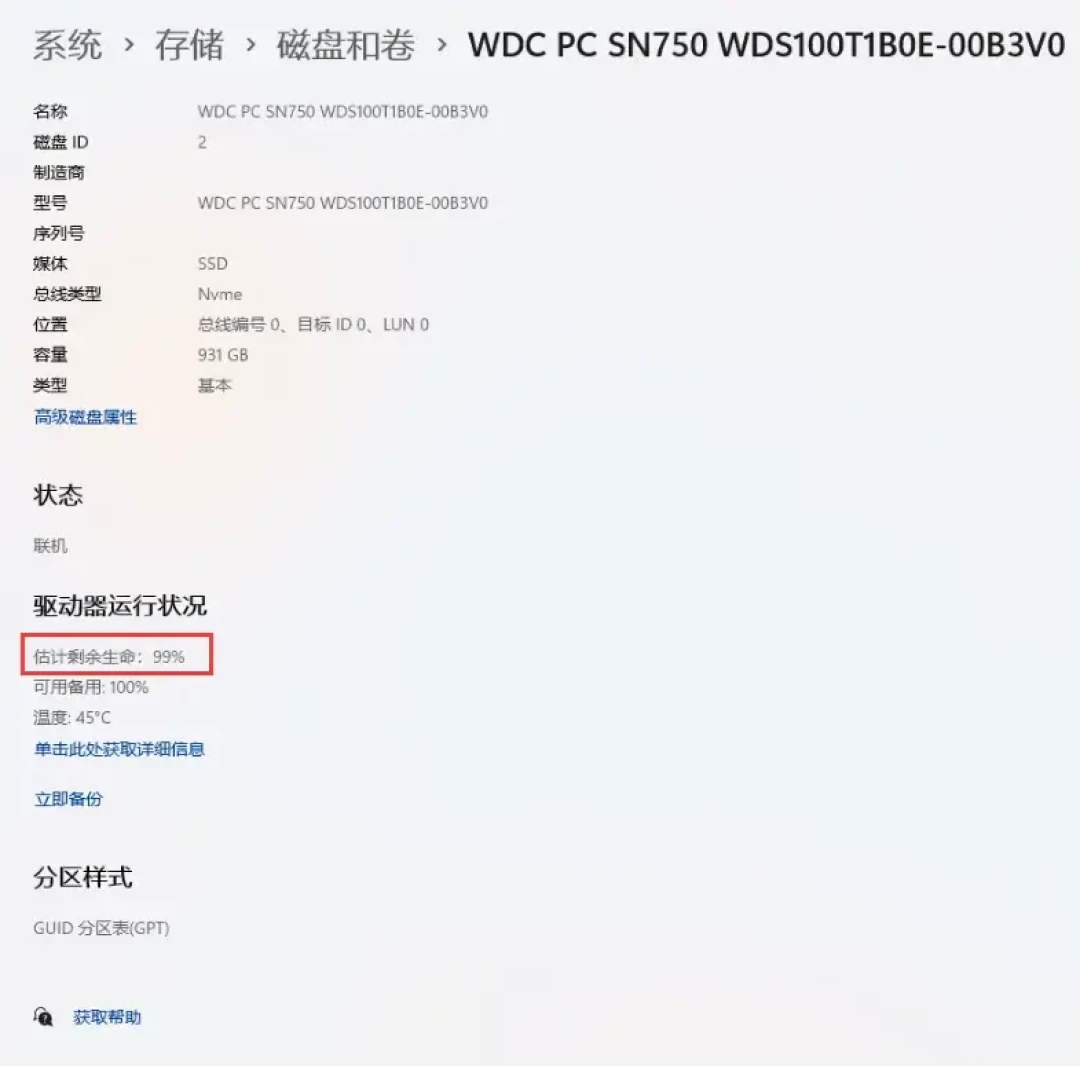
自查路径也简单:Win11 设置里就能看"驱动器运行状况",或用 CrystalDiskInfo 读 SMART 里的写入量与 0E、05 项。知乎
“异环把两台电脑搞报废了”——事实未闭环。 现有公开信息里,“没有报废、重新编程即可恢复"出自高赞回答而非厂商通报,双方都没有拿出检测报告;坏的两台还是同品牌同故障点,机器本身暗病也不能排除。 证据到哪,结论就只能说到哪:这是"疑案”,不是"实锤",两种标题党都别信。
顺带修正一个常见误区:ACE 不是"想删就删的普通软件"。战地 6 反作弊报错那条 1.7 万浏览的回答,给出的标准处置恰恰是"卸载就好了"——它和游戏启动是双向绑定的,卸载等于弃玩该游戏,装回去才恢复进服。知乎
四、按人群给结论
还在打 ACE 游戏(三角洲、瓦洛兰特、异环):先做硬盘体检(上面两个工具),M.2 有散热片尽量用上,跑游戏时关掉多余后台。机器本身有掉盘、蓝屏记录的,慎重开启新上的 ACE 游戏。
不玩这些游戏、只是被捆绑安装过:控制面板里找到 AntiCheatExpert / 腾讯游戏安全中心直接卸载即可。华硕连教程都替你做完了(8/15 那条《关闭 ACE 反作弊系统》视频)。成本只有一个——哪天想回去玩,得重装。
笔记本、远程机、公网上二手机:别轻易碰 ACE 游戏。"重启进反作弊预启动模式"循环和"CPU 虚拟化被占用"弹窗,大部分都发生在这类环境不匹配的场景里。
继续观察的信号:Valve 是否为断线判定逻辑出热修;异环或腾讯会不会公布那两台机器的检测结论;下一个接入 ACE 的产品(小游戏端已经有反作弊方案在知乎答题引流)会不会重演同一套争议。知乎
五、给逆向学习者:这个月值得记一笔账
过去一周 B站的逆向内容流里,VMProtect 加壳强度课和内核 DKOM 进程伪装教程是同一天更新的——加壳保护与内核作弊,正是这场对抗的攻防两半,反作弊驱动读的就是这些东西。 R0Guard 案也提醒你硬币的另一面:反着利用"反作弊"信任的人,用的也是同一套技术。AI 则正在改写两边的成本结构:三角洲这次封的是"AI 吸附",VAC 被绕过的是 AI 检测(VACnet),COD 新反作弊总监(前 R 星员工)接受访谈时聊到"招安做挂者",人才流动已经摆上台面。哔哩哔哩哔哩哔哩哔哩哔哩
把这篇存进你的"反作弊事件账本"吧。下次"XX 反作弊又搞坏电脑"冲上热榜时,回来对一对:时间线里哪一个信号先亮了,你就比围观群众早一步知道该不该慌。