











 深耕美食兴趣领域




16
22
自从整了这个,哥成抖M了
2026-09-22 09:45:01
1点赞
2收藏
0评论
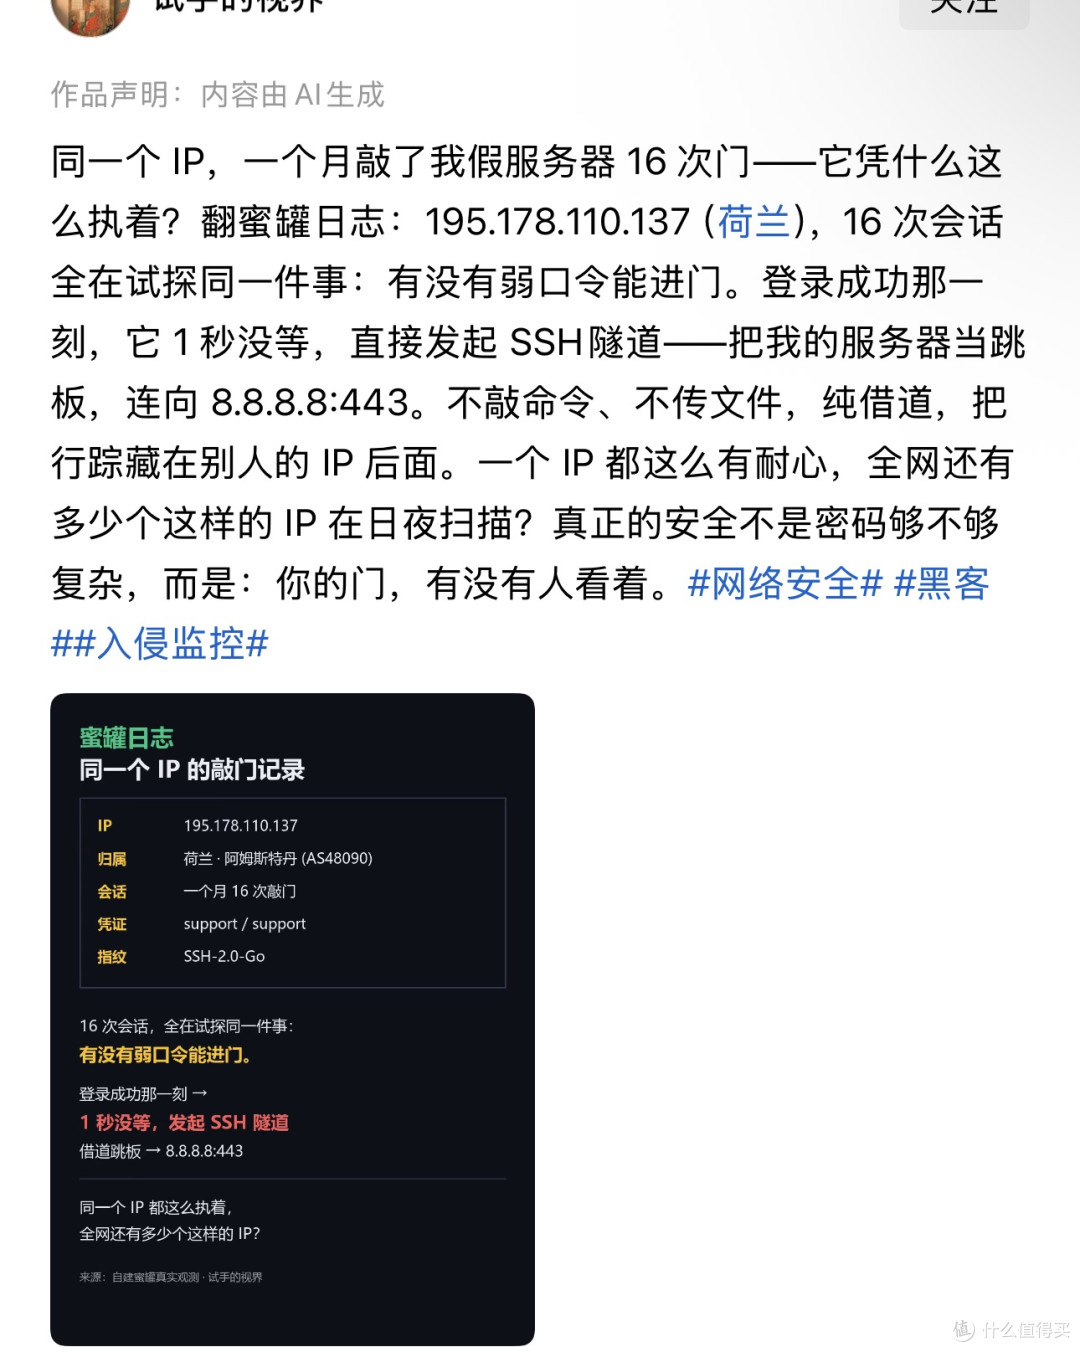
今天早上刷手机,看到这哥们的帖子:
那咱们就可以聊聊了。
实际上就网络安全来说,蜜罐儿只是第一步。原作者总结的那句“真正的安全不是密码够不够复杂,而是你的门有没有人看着”,看似哲理,实则是安全常识的倒退。门要不要人看?当然要(SOC/SIEM 监控);但如果直接关掉 22 端口、禁用密码改用公钥认证、甚至套一层 Tailscale/WireGuard 零信任网络,这种盲扫流量根本连门框都摸不到。 把低级脚本碰撞当成高深攻防来感叹,是典型的安全自媒体自嗨。
但今天说的不是这件事。要聊的是——作者是怎么知道一个ip一个月敲了16次门?可悲的是——这得靠人盯着日志看,虽然有很多工具可以做归纳和统计,但最终的一个环节还是“你得看日志”。花大力气搭了一整套管道,最后把自己变成了一个终端审阅员而已。
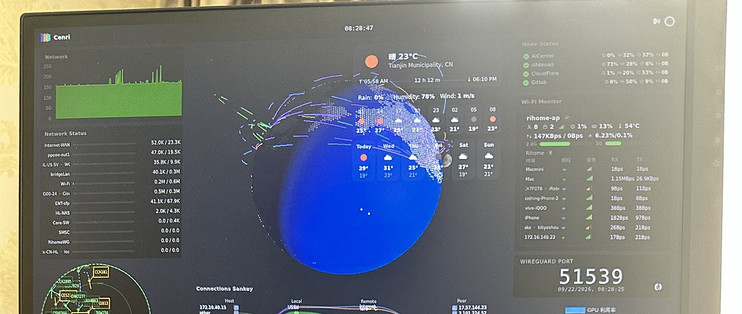
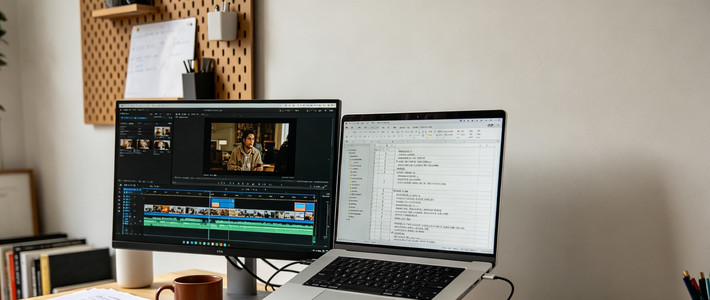
众所周不知的是iN一直在自己的主力电脑边上放那么一个显示屏。会把iN感兴趣的信息都汇总到一个单一的屏幕中来看。这样一抬眼就可以看到自己需要的内容。
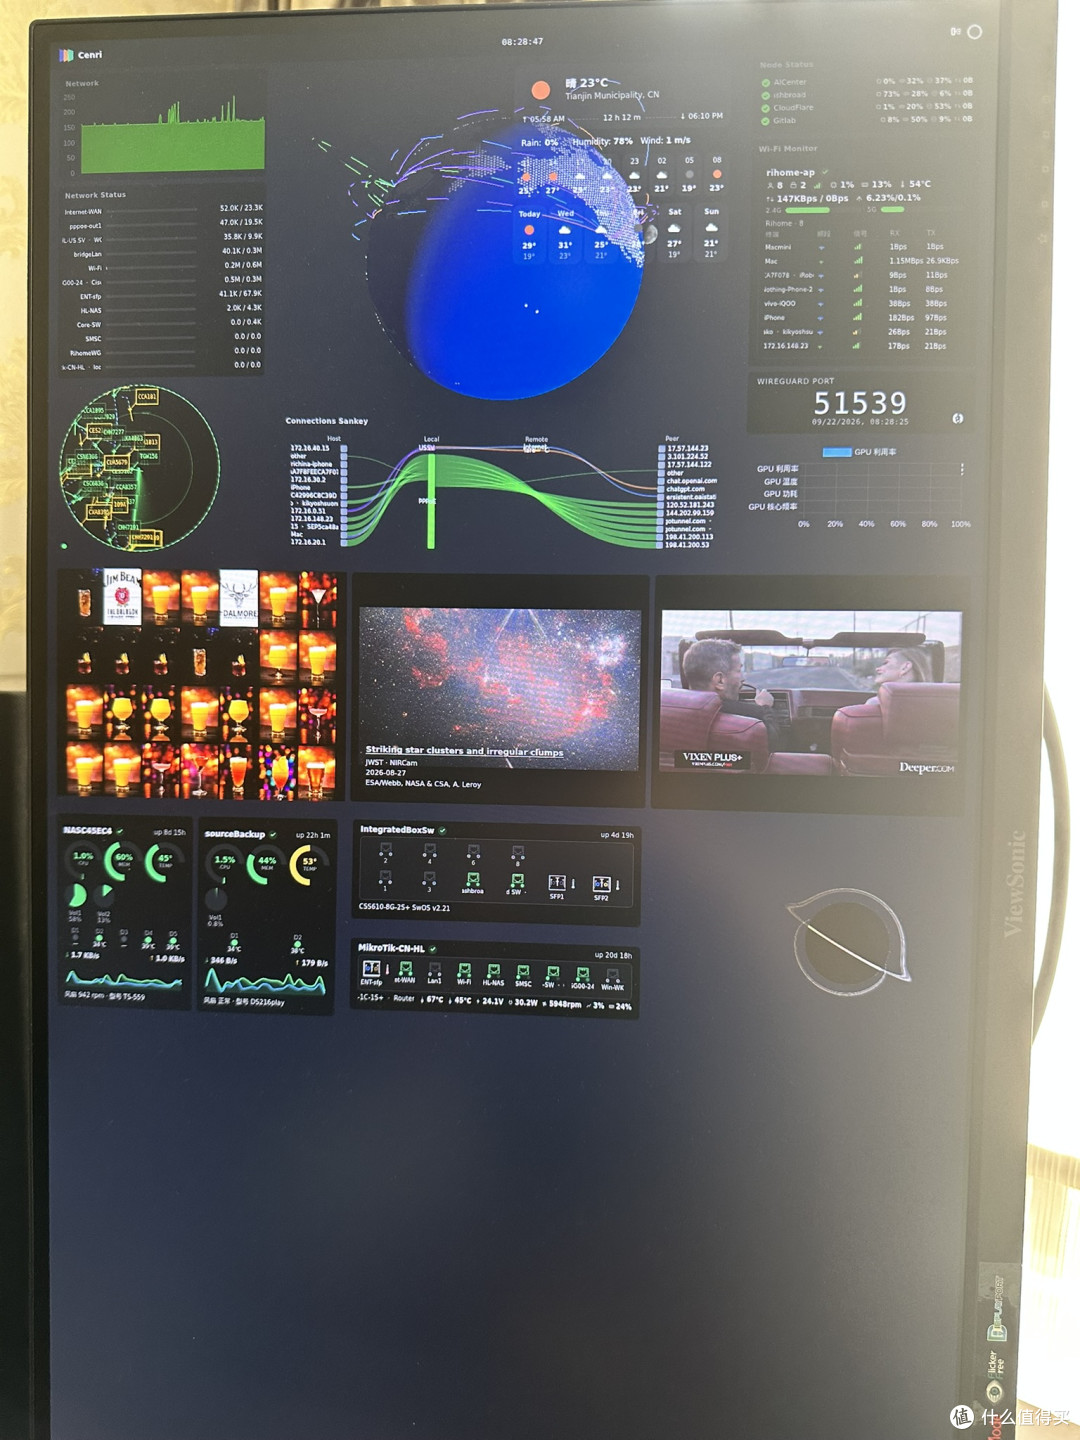
无论是店里买了多少酒、还是nasa发布了哪些新照片,甚至有哪些新片子都会显示在这个屏幕中,家里的酒更别提了,网络流量去了哪里,走了哪些渠道、NAS的工作状态也都一目了然。但今天要说的则是右下角的那个东西:

这是一个质量为0.4个太阳质量的黑洞实时运算画面,一台摄像机以15度的轨道角度围绕黑洞旋转。所有的视觉效果都在前台生成,其中涉及了非欧几何测地线数值积分、克尔度规下的引力透镜弯曲、光子球层、吸积盘的多普勒集束等很多很有意思的天文学和物理学计算,所以我们能看到一个吸积盘颜色不对称、光线被弯曲的视觉模型。
不过,这都不是重点,它在一个信息dashbroad中出现或许会让人觉得很怪异。
说下原因。iN自己的主机群也是一天到晚的被黑客扫码和攻击。虽然也有蜜罐系统、防火墙、入侵检测等等一系列的措施。但天天去翻日志这事情对于iN这种懒人来说想想就头大。这个黑洞其实就是iN的系统的安全视点。
这不,写着半截文章,又有一个攻击被发现处理:
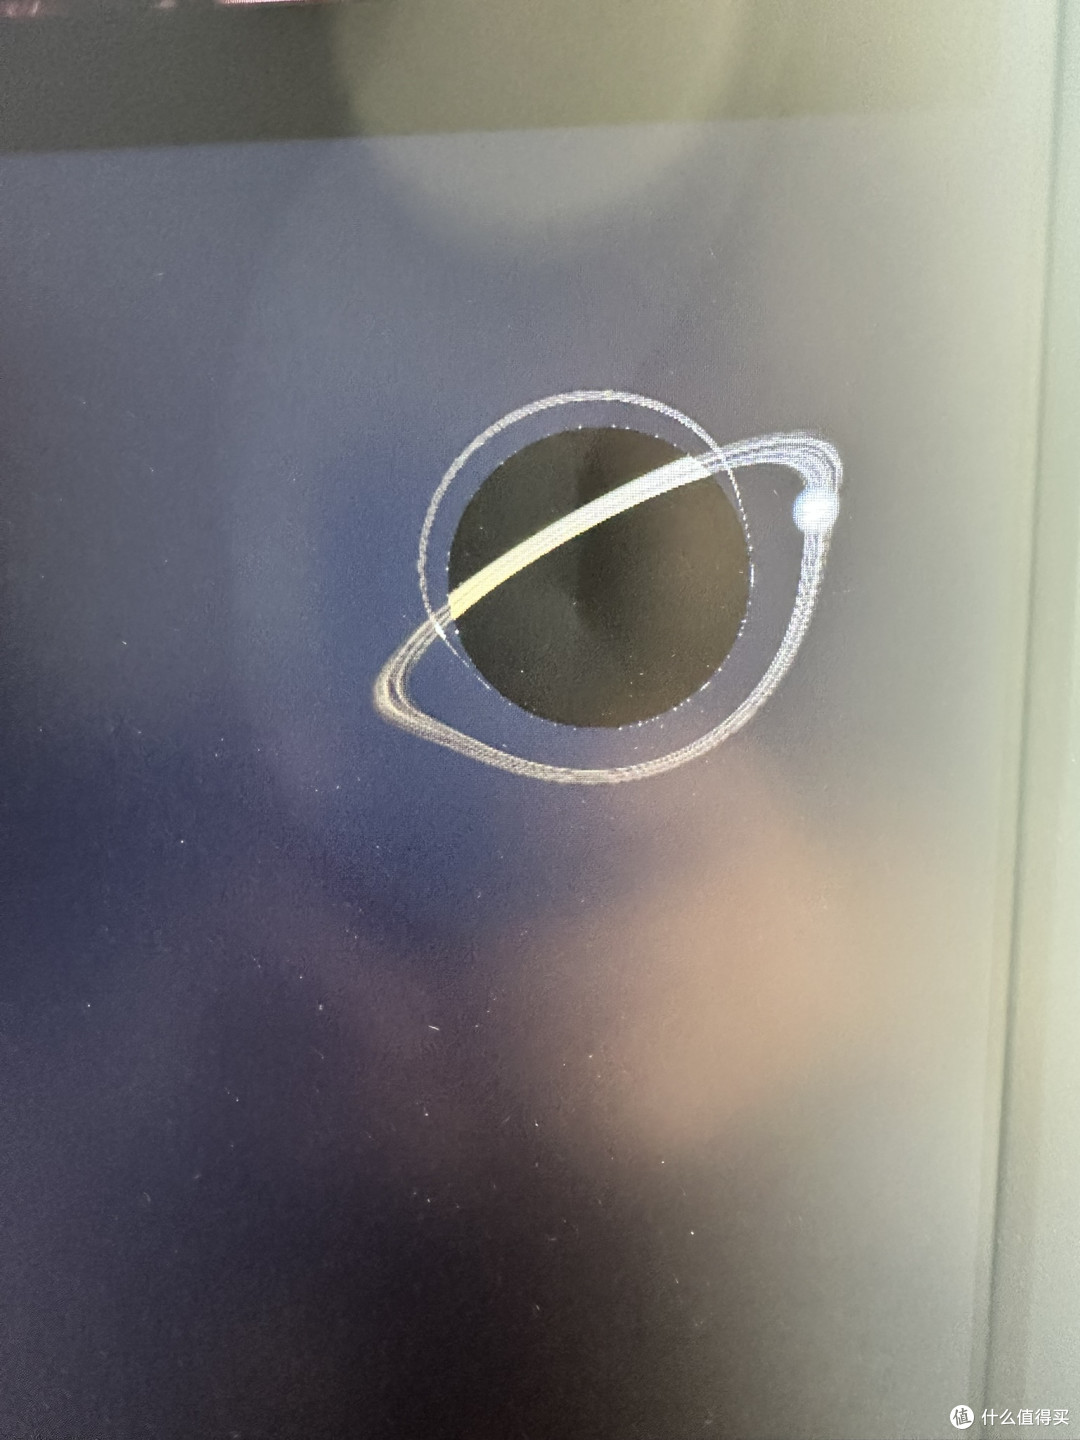
黑洞的吸积盘上一个模拟天体落入引力范围,形成一个小发光光晕。
最终这个光晕会在几分钟的时间里围绕着黑洞旋转,渐渐的落入视界消失——这是天体物理学的事情。但放在网络安全的实质上来说,攻击的密度大,吸积盘上的光晕就多,就需要更加警惕一下——实时的图形比时候翻日志相应来的更及时。
只不过,这东西有个副作用……,还记得文章之前提到的这个黑洞的初始化参数是0.4个太阳质量吗?这点酒不知道是不是做得对了。原因是,每次攻击事件在程序设计中都被用来增加黑洞的质量参数,而这个程序又是严格按照天体物理学来计算黑洞形态的。黑洞质量小的时候每次攻击就只能形成一个漂亮的光子环,但黑洞质量大的时候,吸积盘也会被运算出来。这时候黑洞就更加绚丽了那么一点点……这是黑洞质量为10倍太阳质量的样子:

这件事的症结就在这点上了,本来吧这是一个安全机制,我们要期待这个黑洞永远不长大,但现在这种设计会让人越来越希望自己的系统有人攻击,这样桌面上的黑洞玩具就会越来越绚烂,似乎是一种逆选择。
难道整了这个,把哥整成抖M了?
但百倍太阳质量的样子的确很吸引人啊!

只不过,按照现在的攻击频率来说,从0.4倍太阳质量养成百倍还得几十年的时间……