


















4
1
办公电脑装了公司监控软件,投简历会被截屏吗?
2026-11-09 10:39:02
0点赞
1收藏
0评论
创作立场声明:本文所述软硬件测试环境均为作者个人设备实测,无商业利益相关。旨在为职场值友普及安全边界。
活动标签:#11.11全民创作季# #双11硬核避坑# #电脑数码#
一、 职场窒息现场:为什么连手机热点也被抓?
中午熄灯,你拔网线连手机 5G 热点改简历:“不走公司内网,网管绝查不到。”
两点半,HR 叫你进会议室,投影仪亮着你中午改简历全屏截图,求职照睫毛清晰可见。
你当场头皮发麻:我用的明明是自己手机流量,怎么还会被抓?
真凶是入职装的企业监控(深信服、IP-guard、联软、天擎)。在它面前切热点,好比把监考老师请到眼皮底下闭眼抄答案——毫无意义。
二、 别扯生僻词:三句大白话讲透它怎么“偷窥”
1. 显卡切肉论:直接在“砧板”上端盘子
有人以为微信缩小就能防拍?天真了!屏幕显示的字都要送显卡渲染。监控直接守在显存门口。好比菜市场买肉,不管猪怎么运来的,只要肉切好摆案板上,伸手端走即可。
2. 抓贼闹钟论:不是人工死盯,全靠条件反射
网管没空天天看几千块屏幕。这套系统全靠“抓贼闹钟”:平时监控静默装死;一旦前台窗口出现【Boss直聘】、【离职】或敲入敏感词,0.1 秒全屏抓拍直送 HR。
3. 掩耳盗铃论:断网不仅没用,反而让它记黑账
拔网线就能防抓拍?断网时它确实发不出,但它在本地建了加密黑账本!断网改简历的几十张截图全存本地缓存。重新插网线瞬间,30 秒静默全量补传到服务器。
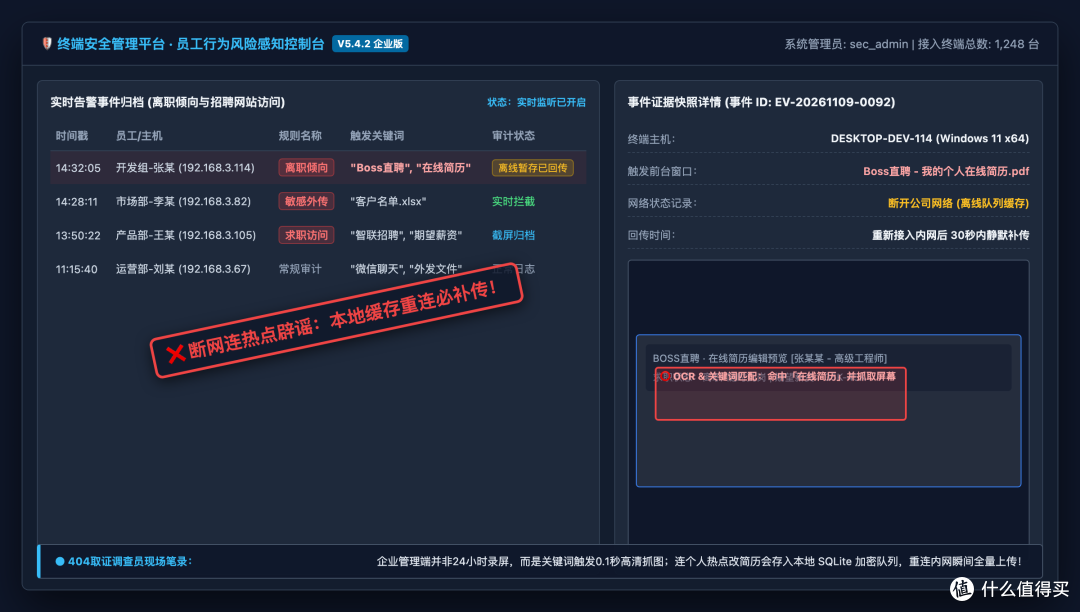 企业安全管理后台敏感行为截屏与离线回传告警取证
三、 原生代码当场自查:看看谁在你的电脑里当卧底
无需下载工具,在 Windows 终端敲下这段防报错脚本,揪出后台潜伏的监控进程与驱动:
$Keys = @("SecGuard", "Sangfor", "EDRClient", "QAX", "UniAccess", "ESAFENET")
Get-Process -EA SilentlyContinue | Where-Object {
$p = $_; $Keys | Where-Object { $p.ProcessName -like "*$_*" }
} | ForEach-Object {
[PSCustomObject]@{
PID = $_.Id; Name = $_.Name
Info = try { $_.MainModule.CompanyName } catch { "内核驱动保护" }
Path = try { $_.MainModule.FileName } catch { "驱动级防护" }
}
}
$Drivers = Get-CimInstance Win32_SystemDriver -EA SilentlyContinue | Where-Object {
$d = $_; $Keys | Where-Object { $d.Name -like "*$_*" -or $d.PathName -like "*$_*" }
}
if ($Drivers) {
Write-Host "[!] 检测到监控驱动:" -ForegroundColor Red
$Drivers | Select Name, State, PathName | Format-Table -AutoSize
}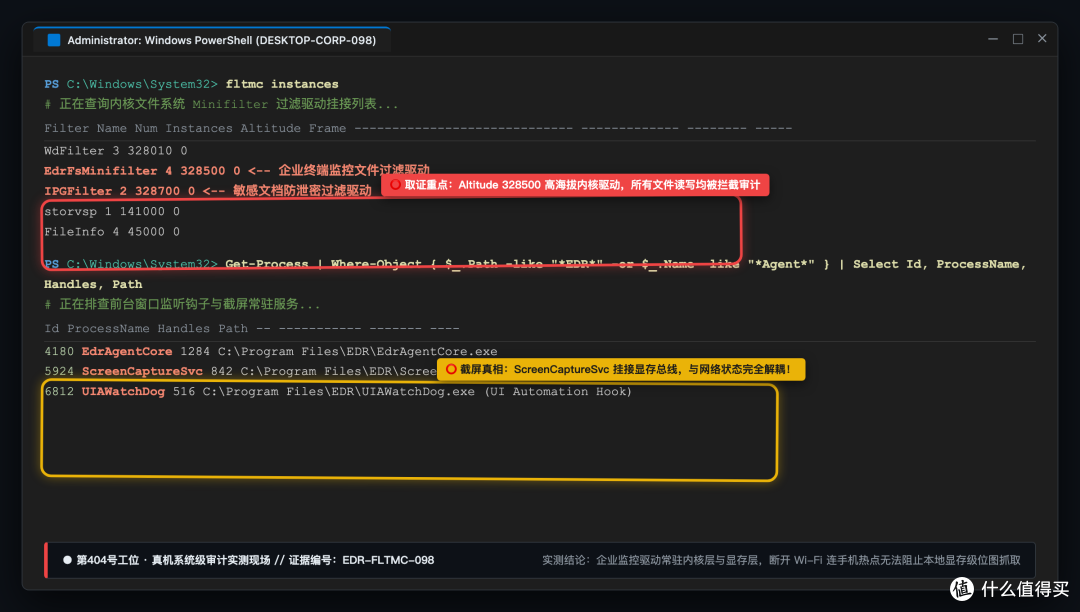 终端屏幕捕获驱动与关键词审计取证
只要返回列表出现对应关键词,说明屏幕、剪贴板和外设均在管控中。
附:Mac 苹果电脑 10 秒自查指南
外企或大厂 Mac 用户可在自带【终端】执行:
launchctl list | grep -Ei "sangfor|secguard|edr|qax|uniaccess|esafenet|jamf|kandji"
若返回对应名,或在「系统设置 -> 隐私与安全性 -> 描述文件/设备管理」看到企业管控策略,说明同样受监管。
四、 主流 5 大办公监控系统机制对比
【深信服 EDR】EDRClient.exe [❌ 防不住]
• 必查路径 / 命令:敏感词触发+水印
• 核心处置动作:本地加密缓存,联网补传
【IP-guard】winvnc.exe / secguard.sys [❌ 防不住]
• 必查路径 / 命令:虚拟显卡镜像驱动快照
• 核心处置动作:支持数十 GB 本地缓存
【奇安信天擎】QAXSafe.exe [❌ 防不住]
• 必查路径 / 命令:进程链审计+敏感启动抓拍
• 核心处置动作:本地加密队列违规归档
【联软 UniAccess】UniAccessAgent.exe [❌ 防不住]
• 必查路径 / 命令:外设准入拦截+显存抓取
• 核心处置动作:本地安全沙箱离线快照
【亿赛通】ESAFENET.exe [❌ 防不住]
• 必查路径 / 命令:内核级加解密+截屏
• 核心处置动作:文件系统驱动级强行拦截
五、 职场防窥避坑红黑榜与“物理外挂”装备
看清真相后,打工人如何体面保护隐私?牢记这套红黑榜与值友专属物理装备:
1. 致命操作黑榜(自欺欺人,一抓一个准)
❌ 连手机热点:监控守在显存门口抓全屏,不走内网毫无意义;
❌ 拔网线断网:本地建小黑账,重新插网线 30 秒全量补传;
❌ 开无痕模式:无痕仅防本地历史,防不住底层显存抓拍;
❌ 强杀监控进程:自带内核防篡改驱动,轻则蓝屏、重则报警。
2. 体面保命红榜(金蝉脱壳,物理免疫)
✅ 公私彻底物理隔离(唯一真理):公司电脑纯干活,改简历、私聊永远用私人手机走 5G;
✅ 公司机绝不插私人存储盘:插入瞬间设备序列号已被静默归档;
✅ 离职退机体面交接:只退个人账号并清理浏览器,绝不大批量暴力删文件。
3. 值友私藏:工位防窥“物理外挂”装备
既然底层驱动防不胜防,聪明的数码值友直接上“物理外挂”:
多模无线键鼠(一键秒切):选罗技或国产三模键盘。2.4G 连公司机,蓝牙连私人手机。按键秒切信道,双手不离键盘,外人看着在猛敲报表,实际在手机改简历,显卡监控直接抓瞎;
磁吸防窥膜:贴显示器上,左右 30 度角全黑,物理阻断身后视线;
百元二手小备用机:闲鱼两三百淘个旧 iPhone SE 或红米放屏幕下当私活机,彻底物理隔离。
六、 【值友互动自查区】
大家在终端敲完上面的脚本后,查出看不懂的神秘进程直接发在评论区!老王在线帮各位把脉,告诉你它有没有后台录屏、剪贴板审计或隐形水印功能!
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~










