








 深耕数码兴趣领域




14
5
群晖NAS又曝高危漏洞:无需账号密码即可读写文件,速查DSM版本
2026-11-13 17:38:08
1点赞
1收藏
0评论
大家好,我是来福君Lifeisgood。
最近一段时间,群晖 NAS 的安全问题引起了不少用户关注。此前,部分群晖用户遭遇 C3RB3R 勒索软件攻击,照片、视频和文档等重要数据被加密,文件后缀变成 .L0CK3D,给不少用户造成了损失。
没想到,群晖又发布了一份新的高危安全公告。
2026 年 11 月 11 日,群晖官方发布 Synology-SA-26:19 安全公告,披露 DSM 系统中存在两项安全漏洞。其中一项漏洞的 CVSS 评分高达 9.8 分,攻击者无需账号密码,就有可能远程读取或写入 NAS 中的文件。
这意味着,如果 NAS 使用了尚未修复的系统版本,尤其是将相关服务暴露在公网的设备,就需要格外注意。
好在群晖已经发布了相应修复补丁。下面就带大家看看这两个漏洞究竟有什么危害,以及自己的 NAS 应该升级到哪个版本。
一、两个高危漏洞,攻击者无需登录就能读写文件
根据群晖官方安全公告 Synology-SA-26:19,此次披露的漏洞分别是 CVE-2026-76954 和 CVE-2026-85101。
第一个漏洞:CVE-2026-76954
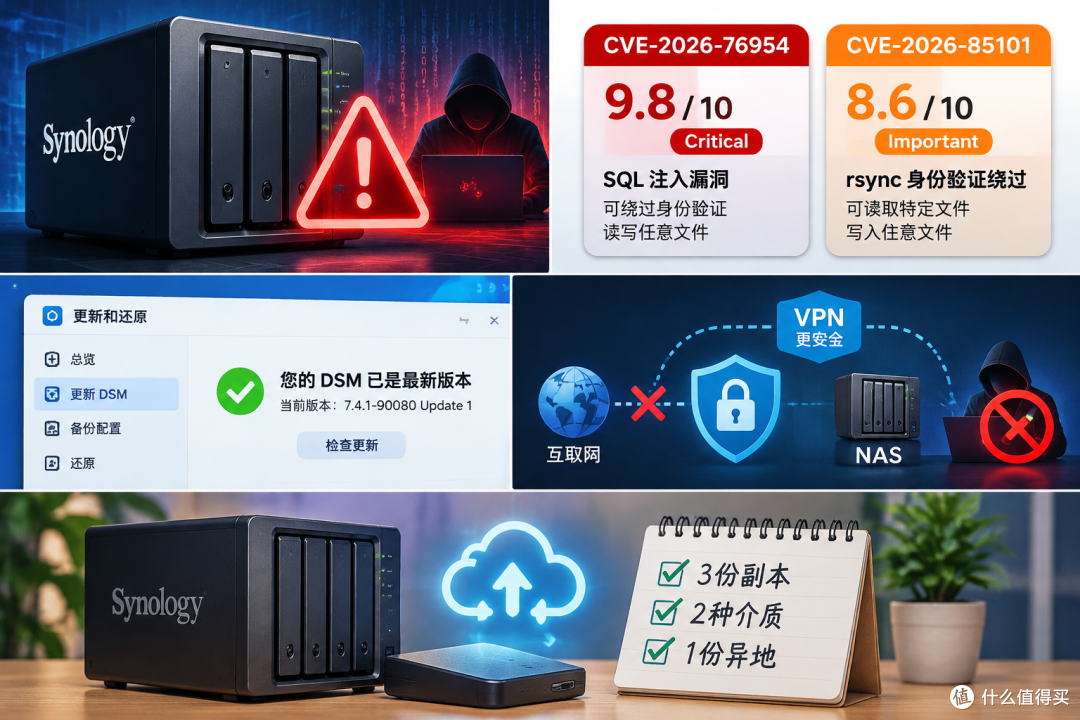
这是一个位于 DSM 身份验证 API 中的 SQL 注入漏洞,CVSS 评分为 9.8,严重程度为 Critical。
简单来说,正常情况下,用户需要通过账号密码验证身份,才能访问 NAS 中的相关资源。但攻击者可能利用这个漏洞绕过正常的身份验证机制,远程读取或写入任意文件,还可能造成拒绝服务攻击。
这里需要特别注意,漏洞影响的是文件读写权限,并不只是普通的登录问题。如果被恶意利用,攻击者可能修改 NAS 中的重要文件,带来数据损坏甚至被恶意加密的风险。
第二个漏洞:CVE-2026-85101
这是群晖 DSM 附带的 rsync 同步组件中的身份验证绕过漏洞,CVSS 评分为 8.6,严重程度为 Important。
攻击者利用该漏洞,可以绕过原本的身份验证限制,读取特定文件、写入任意文件,并可能造成有限的拒绝服务攻击。
rsync 是一种常见的数据同步工具,部分 NAS 用户会利用它在不同设备之间同步文件。因此,即使平时没有直接使用 DSM 管理界面,也不能忽略相关组件的安全问题。
从两个漏洞的官方描述来看,它们都具有远程攻击风险,而且不需要用户主动点击链接,也不需要事先获得 NAS 账号权限。
还有一点需要说明:这次公布的两个漏洞与此前 C3RB3R 勒索软件攻击涉及的漏洞并不是同一批。目前官方公告披露的是漏洞及其潜在影响,并没有表示这两个新漏洞已经被用于实际勒索攻击。
本次漏洞由越南 Viettel Cyber Security Research Lab 的 Nguyễn Bá Nam Dũng、Hà Thế Long,以及安全研究人员 Warisse Valentin(Aytio)发现,并由群晖官方致谢。
二、哪些群晖 NAS 版本需要升级?
漏洞本身虽然严重,但大家也不用过度紧张。群晖已经发布了对应的修复版本,只要检查自己的 DSM 版本,及时完成升级即可。
根据官方公告,以下 DSM 分支需要升级到对应版本或更高版本:
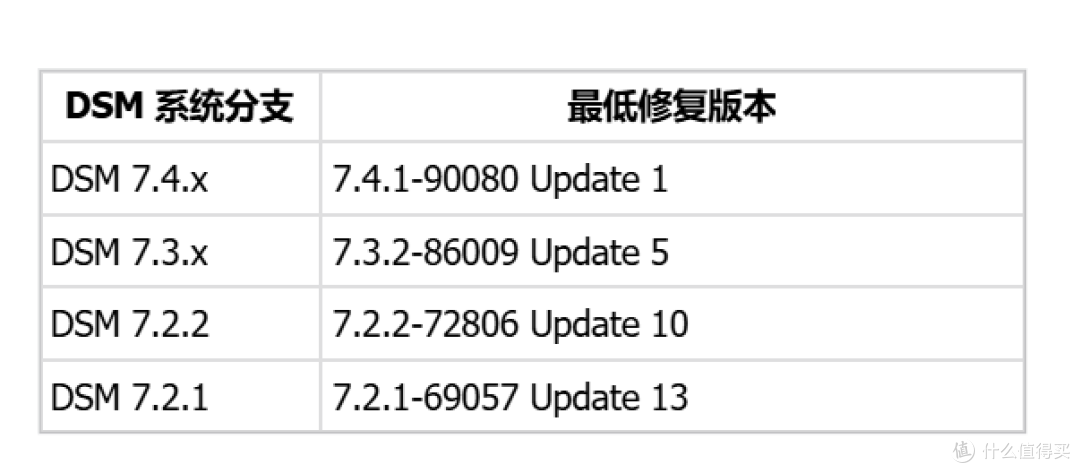
大家可以对照自己 NAS 当前使用的 DSM 版本进行检查。
这里提醒一下,不同型号、不同 DSM 分支的更新版本可能不一样,不要直接照搬其他用户的版本号。只要达到自己所在分支的官方修复版本,或者已经安装了更高版本,就包含此次漏洞修复。
具体怎么检查和升级?
操作并不复杂:
使用浏览器登录群晖 DSM。
打开「控制面板」。
找到「更新和还原」。
查看当前 DSM 版本,点击检查更新。
如果有适用的安全更新,按照提示完成安装。
如果系统暂时没有显示更新通知,也不要因此认为自己的设备已经安全。可以前往群晖官方「下载中心」,选择自己的 NAS 型号,检查是否有对应的 DSM 更新包。
官方安全公告:
https://www.synology.com/en-global/security/advisory/Synology_SA_26_19
三、暂时不能升级?这几项安全设置也要检查
有些老型号 NAS 可能无法及时收到更新通知,或者因为设备运行着重要服务,暂时不方便升级。
这种情况下,建议先检查 NAS 的网络访问设置,尽量减少设备暴露在公网中的机会。
不要直接将 DSM 管理端口暴露到公网
很多用户为了方便远程访问,会在路由器上设置端口转发,把群晖的 5000、5001 等管理端口直接映射到互联网。
这种方式虽然方便,但也意味着 NAS 管理入口会暴露在公网扫描和攻击之下。
建议检查路由器的端口转发规则,关闭不必要的公网映射,不要直接开放 DSM 管理界面。
远程访问尽量使用 VPN
如果确实需要在外面访问家里的 NAS,可以考虑先通过 VPN 连接回家庭网络,再访问内网中的群晖设备。
QuickConnect、群晖 DDNS 和反向代理等远程访问方式,也建议根据自己的实际需求检查配置,不需要的服务就不要开启。
需要注意,VPN 主要是减少 NAS 服务直接暴露在公网中的风险,并不能代替系统漏洞更新。
检查 rsync 等不常用服务
此次公告还涉及 DSM 附带的 rsync 组件。
如果平时没有使用 rsync 进行数据同步,可以检查相关服务是否开启,在确认没有其他套件或任务依赖后,关闭不需要的服务。
另外,SSH、Telnet、FTP 等服务如果平时用不到,也建议关闭,减少不必要的网络访问入口。
不过,关闭某项服务并不等于已经修复漏洞,最终还是要安装群晖官方提供的安全补丁。
四、NAS 里存放着重要数据,备份也不能忽视
这次安全公告再次提醒我们,NAS 并不是只要设置了密码,就可以高枕无忧。
很多朋友会把家里的照片、视频、工作资料,甚至电脑和手机的全部备份都放在群晖 NAS 上。一旦设备出现安全问题,损失可能远比一台硬盘故障严重。
所以,除了及时更新系统,独立备份也非常重要。
如果条件允许,建议参考 3-2-1 备份原则:
至少保留 3 份重要数据副本。
使用 2 种不同的存储介质。
至少有 1 份备份放在异地。
群晖用户可以使用 Snapshot Replication 创建定时快照,通过 Hyper Backup 将重要数据备份到另一台 NAS、外接存储设备或云端。
另外,也可以定期使用移动硬盘备份重要文件。备份完成后安全推出并断开连接,不要让所有备份设备长期连接在 NAS 上。
这里特别提醒一句:快照不完全等同于独立备份。如果 NAS 本身遭遇严重攻击或设备故障,保存在同一台设备上的快照也可能受到影响。
最后总结
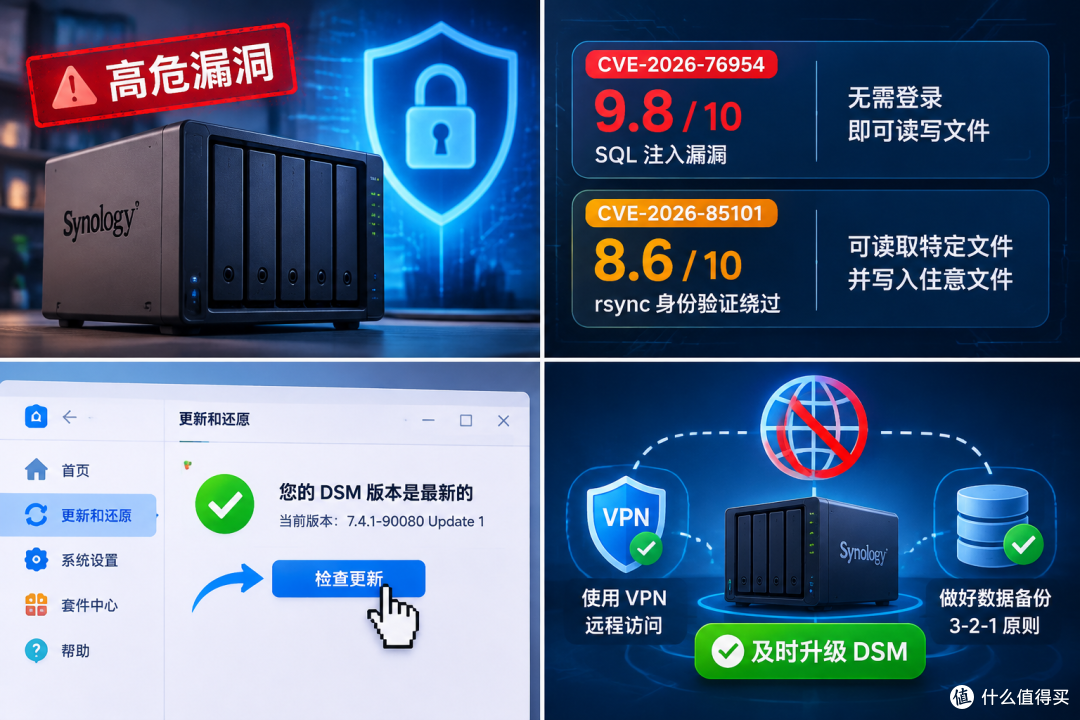
群晖 NAS 这次公布的两个安全漏洞,尤其是 CVE-2026-76954,严重程度确实不低。攻击者无需正常登录,就可能远程读取或写入文件。
好在群晖已经发布了对应修复版本,大家最应该做的事情,就是检查自己的 DSM 版本,及时安装安全更新。
如果暂时无法升级,也要尽量避免将 NAS 直接暴露在公网中,关闭不必要的远程访问入口和服务。
另外,NAS 里存放着多年积累的照片、视频和重要资料,千万不要只保留一份。系统安全和数据备份,两件事都不能忽视。
你家的群晖 NAS 目前使用的是哪个 DSM 版本?这次有没有及时升级?欢迎在评论区分享一下。
觉得文章有用,也欢迎大家以点赞、收藏、评论、转发来支持作者,谢谢!
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~





