一台2025款三星电视,把安全研究员log4j的广告推得“精准得让人后背发凉”。他决定拆开看看。
固件被AES加密,他靠一个零日漏洞拿到root权限。Tizen系统的配置文件、服务列表和进程,第一次对他敞开。知乎
最先被翻出来的,是一份叫security-policy.xml的配置。里面有个服务名:csapi-tv-service-alwaysonvoice。字面意思很直白,常时语音。
再往下,是音频分类:不用听懂整句话,只给声音打标签,笑声、人声、动物声。还有定时截屏、跨设备广告标识AID,以及一个在电视本地跑的卷积神经网络,用来判断你在看什么、跳过了哪条广告。
狗叫、婴儿哭声的识别,三星在Pet Care和Family Care里公开宣传过。音频分类本身不一定是偷听,关键在它什么时候启动、数据传给谁。小红书
最反常识的一段是麦克风。如果电视本身没有内置麦克风,系统会去扫描已经连上的回音壁、蓝牙配件,找它们身上的麦克风,借来采集环境声音。你为了电影音效配的那根回音壁,可能成了声音入口。知乎
不过,先别急着把电视砸了。这些结论来自对固件和配置的静态走查,不等于实机一直在录音。
另一位工程师ngxson拿自己的Tizen电视做了独立验证,用Flipper Zero盯着麦克风状态,看到它开了大约5秒就停了,之后几个小时没有再启动。他的电视已经root,多项设置也提前关过,出厂状态未必一样;5秒更像一次唤醒握手,而不是持续监听。微博
真正值得盯的,是顺序。
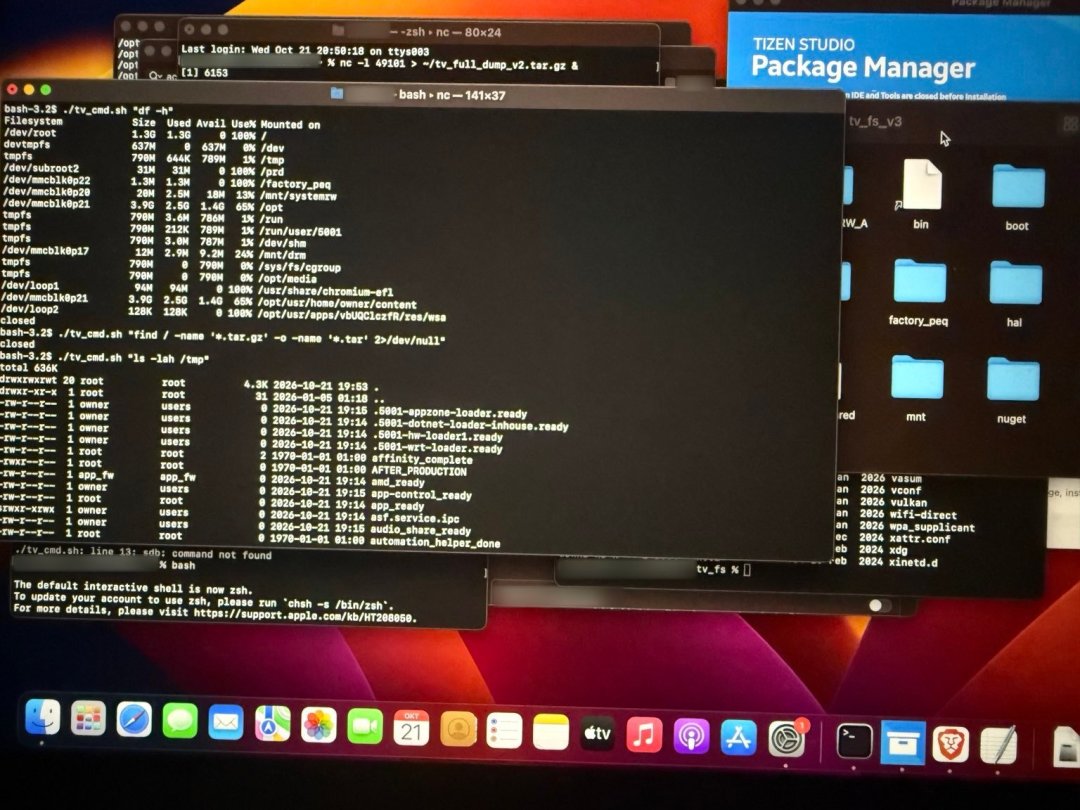
在Contents Recognition Service的静态代码里,屏幕分析的启动路径先请求分析,再去读观看协议;用户拒绝协议,并不会中止这条路径。知乎
另一个模型alex.tflite更直接:它是2012年的AlexNet,被压到246万参数,每隔几秒对一张960×540的画面跑一次推理,想猜你在玩什么游戏。因为颜色通道写反,99%的时候认不出来,结果算完还可能被丢掉——因为同意检查门排在后面,模型先跑,授权后查。知乎微博
这解释不了所有卡顿,但至少说明一件事:电视在后台做的事,比设置菜单里写出来的多。
研究者还提到,就算你在设置里关了隐私追踪,系统也会先跑完推理,临发送前才检查开关,发现关了再丢掉。微博
这条同样来自静态代码,运行时是否如此,还没有第三方复现。
三星美国支持页对ACR有一份既有说明:用户选择开启后,系统生成内容指纹,获取观看历史、设备标识和IP地址;功能可以关闭,并称不会录制电视显示的内容。
但这是一份既有说明,不是对这次逆向的回应。能确认的是权限架构和代码路径摆在那里;不能确认的是,你的客厅有没有真的被持续收录。两件事之间,差着实机测试和官方说明。小红书微博
普通用户能做的其实不多,但也不算少:在设置里找到自动内容识别,三星管它叫“观看信息服务”,连同语音服务和个性化广告逐项关掉。介意的话,把回音壁、蓝牙麦克风从电视上断开;固件保持更新。微博
至于root后自己改系统,那是另一回事,多数人不值得冒这个险。
一台电视该不该知道客厅里发生了什么?广告精准到“后背发凉”被当成卖点,这件事本身,比它有没有麦克风更值得问。