
















10
8
PHP 漏洞刷屏,普通用户要改密码吗?先看这 5 个问题
2026-10-25 19:04:10
0点赞
0收藏
0评论
PHP 官方公布了两项严重安全漏洞,公告将它们标为 Critical。如果你只是网站访客,眼下不需要给手机或电脑安装 PHP 补丁,也不必只因这条新闻批量换密码。账号是否需要处理,要看具体网站的正式通知;修补工作由网站运营者和主机服务商完成。
1. 漏洞影响网站服务器
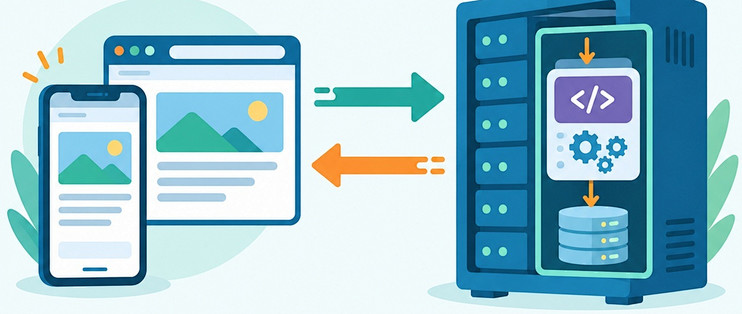
PHP 常用于网站后台处理请求。服务器生成页面后再发给浏览器;浏览网页不会让浏览器在本地执行网站的 PHP 代码。
这次漏洞可能让攻击者构造请求,在受影响服务器上以网站进程的权限执行代码。攻击者能接触到什么,取决于服务器权限和网站部署方式。
如果攻击者控制了网站,还可能篡改页面、放置钓鱼内容或诱导访客下载恶意文件。漏洞公告本身无法说明某个具体网站已经被攻破。
2. 普通用户现在要做什么
没有具体网站发布安全事件时,访客不用逐一查询网站的 PHP 版本,也没必要停用所有使用 PHP 的网站。
如果某网站正式确认账号信息受影响,从它的官方 App 或浏览器书签登录并修改该站密码。同一密码也用在别处时,其他账号也要更换。短信、邮件里陌生的“验证账号”链接不要直接点,先自行打开官方 App 确认。
设备系统和浏览器保持更新,重要账号开启双重验证。
3. 两项漏洞为什么严重
PHP 官方安全公告将两项问题分别列为 CVE-2026-109618 和 CVE-2026-109619。两者都与 PHP 处理请求时的内存状态有关。
CVE-2026-109618:特定请求可能让 PHP 内存耗尽;程序在异常收尾时留下错误状态,在某些服务器运行方式下可能被攻击者利用来执行代码。
CVE-2026-109619:PHP 工作进程可能在请求结束后仍保留指向旧内存的状态;后续请求若在特定时机用到这部分已释放的内存,可能造成信息泄露或远程代码执行。
攻击者不需要先登录网站,但能否利用还取决于 PHP 版本、服务器运行方式、配置和网站处理请求的路径。截至 2026 年 10 月 25 日,官方公告确认了特定部署下可验证的远程代码执行路径,但没有判断这些漏洞是否已被用于真实入侵。研究人员验证漏洞或发布演示,不能单独证明攻击者已入侵某个网站。
4. 哪些网站需要修补
博客、论坛、网店和 WordPress 网站都可能运行 PHP。判断风险要看服务器实际使用的 PHP 版本。升级 WordPress 核心或插件,不能代替修补 PHP 运行环境。
PHP 官方公告列出的修复版本是:
PHP 8.2:8.2.35
PHP 8.3:8.3.36
PHP 8.4:8.4.27
PHP 8.5:8.5.12
如果网站运行在这些分支,低于对应版本的环境需要升级。更老的 PHP 分支、发行版自行维护的版本或主机商定制环境,按维护方的公告确认;服务商也可能把修复补丁回移到不同的版本号中。
5. 站长如何处理
自己维护博客、网店或公司网站,可以按下面几步处理:
找出 PHP 的维护方。自建服务器联系运维人员;使用虚拟主机、云主机或建站托管服务的,联系服务商,询问网站实际运行的 PHP 环境是否已修复。
更新线上运行的 PHP,并重启相关服务。命令行显示的 PHP 版本不一定是网站正在使用的版本;还要确认 PHP-FPM、Apache 模块或容器中的环境已更新,旧进程已经退出。
旧分支无法更新时,确认补丁或迁移方案。旧分支若已停止维护,优先迁移到仍受支持的 PHP 分支。关闭功能或调整配置不能覆盖所有受影响路径,官方建议安装包含修复的版本。
发现异常时再排查入侵。补丁不会自动清除此前可能留下的后门或泄露的密钥。如果日志、服务商告警或网站内容出现异常,先保留日志并联系服务商或安全人员,再根据排查结果更换相关凭据。
两项公告验证到的服务器运行方式有所不同:CVE-2026-109618 已在 Apache mod_php 中验证远程代码执行;PHP-FPM 有潜在受影响路径,但未验证完整利用链。CVE-2026-109619 则在 mod_php 和 PHP-FPM 的特定场景下验证了远程代码执行。联系服务商时,提供 CVE 编号和当前托管环境,请对方确认线上 PHP 版本、补丁状态和重启情况。