












9
11
我直播的网络(iStoreOS)中了挖矿病毒
2024-05-15 09:08:12
24点赞
80收藏
24评论

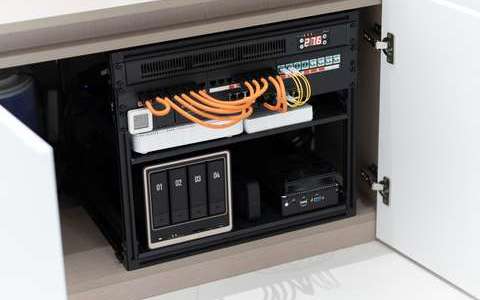
Hello大家好!这里是酷友社小宝,最近发生了一些让人很郁闷的事,前段时间,我们那个服务器挂了;然后呢,又发现新的事情,就是我专门给我做直播的机器,专门申请的宽带,申请了一个服务器,固定了IP,当时就想,可能会中病毒,没成想,真的中病毒了,中了一个挖矿的病毒。

所以啊,大家有公网IP的话,一定要注意,很容易中病毒的,这是很常见的,今天就来和大家说下,怎么发现这个病毒,怎么解决。
一、首先,中病毒后,会发现服务器的运行速度很慢;
因为这条宽带只是用来做直播,突然发现CPU飙升,一个进程占用很高,这明显很不正常,就着重关注了下,没成想,确实是中了病毒;

syst3md,这个进程,然后又搜索了下,确实大家都在说这个挖矿病毒;

二、查看这个病毒的详情;

通过进程ID:18161,我们可以看到很多信息,还有钱包wallet,和它自己的服务器,完了之后呢,还有配置文件,这些都是挖矿程序;不懂它是怎么攻击我们的,但是它把我的一个防火墙配置改成了“接受”;

三、接下来我们来寻找这个东西,在哪;
find / -name syst3md
通过以上命令,我们找到了这个进程;

发现在一个docker里面,接下来,我们仔细看看是在哪个docker里;

找到了是这个codeserver容器,但是我们用的也是官方的镜像;

但是这个容器是来源正常的,那么就可能是因为我们又是公网IP,又开放了8081这个端口给外网,所以中病毒了,特别是我们这种固定了IP的公网,更加容易中病毒;再一个因为我们经常做直播,公网IP已经泄露,也是增加了一个风险;
(后记,文章发出来之前,定位到了真正的问题:因为我是公网静态IP,iStoreOS早期版本非拨号的时候自动打开WAN防火墙;同时 codeserver 网页当时做视频演示时候开放了弱的 SSH,导致 SSH 被外网扫描发现,然后把挖矿程序注入到了 codeserver 容器里面。也不排除 codeserver 网页漏洞。所以直播做演示做好用独立的带宽,而且关闭WAN防火墙,密码改复杂些,就避免了很多类似的问题)
四、怎么提升安全;
如果我们是服务器,应禁止使用“用户名+密码”方式登录,用证书来登录;
不要设置前面我们说的那个防火墙为允许;
特别是x86机器的,有公网IP的,因为有时候你配了那个动态域名,动态域名是可以被网络检索的,可以很容易检索到你的地址,用破解密码的方式登录你的服务器,就很容易被攻击;因为很多病毒程序是x86的,x86一般配置也比较高,就很容易被人用来挖矿等;
如果是SSH访问的话,你们可以给SSH设置一个密钥;
再就是使用一些插件的时候,最好禁止公网的访问,这样可以安全很多;
所以,如果你的局域网/路由器/服务器上有重要资料的话,完全要小心了。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~









校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案