
















27
35
冰箱被远程调到50度!法国400家超市生鲜一夜报废,同款三道门你家也有
2026-10-22 19:37:33
0点赞
0收藏
0评论
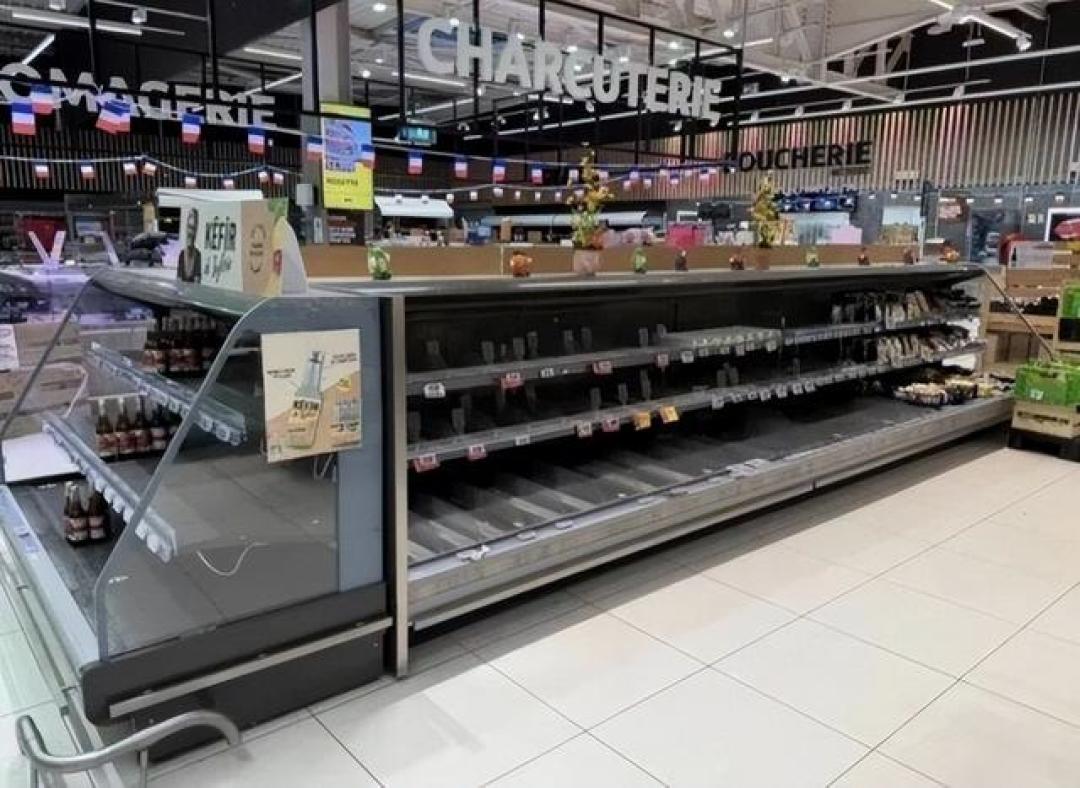
10月11日夜里,法国差不多400家超市的冷柜,被黑客远程改成了烤箱。对方没撬门没偷钱,只是远程激活了制冷系统的强制除霜模式,直接把设定温度拉到了50摄氏度。中招的门店冷柜连续加热了好几个小时,最长的足足烧了6小时,货架上的鲜肉、冻品、奶制品全废,部分门店甚至起了火。
这事儿传回国内,评论区基本都当热闹看,说法国的牛排煮烂了,跟我有啥关系。我把所有相关报道翻完之后,第一个想到的不是法国超市的损失,是你家厨房那台联网冰箱、客厅的摄像头,还有门口的智能门锁。
因为黑客闯进来走的这三道门,很多普通家庭现在还敞开着。
这场事故里最贵的不是烂掉的食物
先算笔账。业内估算全法这次总损失有数百万欧元,Intermarché的CEO说单日损失就能冲到数千万欧元。阿尔萨斯有两家门店报出来的货损就有27万欧元。波尔多附近一家店更惨,冷库烧到50度触发了自动喷淋,整个仓库被泡,2.1万欧元的食物直接拉去了垃圾场。
更闹心的是,这笔钱大概率没人赔。路透社后续报道提到,网络保险一般不覆盖这类实物损失,E.Leclerc自己也说这类事件可能不在理赔范围内。就算系统修好了,烂掉的货也没人给你报一分钱。

为什么一个漏洞能一夜坑了几百家店?答案听着挺刺耳。早在8月9日,安全公司Claroty就公开披露了这批丹佛斯制冷控制器的漏洞,攻击者可以绕过密码验证,在设备上远程执行代码,厂商当时就连补丁都发出来了。两个月后攻击照样得手,因为中招的大多是停更多年的老型号,补丁根本装不上。

第二道漏洞更离谱。有安全研究员统计过,公网上能直接访问的丹佛斯制冷系统足足有2752个,其中1590个在法国,占了近六成。把管理界面直接挂在公网上,等于把冷柜钥匙插在门口的钉子上,谁路过都能拧一下。

第三道门最常见,直说吧,就是没人盯着。攻击特意选在周日深夜,门店已经打烊,黑客还把除霜程序拉长到8小时,让警报来得更晚。等周一早上员工到店,只能对着柜子里涌出来的热浪发呆。
同款的三道门,你家也有
肯定有人会说,我家冰箱又不是什么重要设施,黑客哪有空理我。这话说对了一半。针对普通家庭的定向攻击确实不划算,但你真正要防的根本不是精准狙击,是无差别的批量扫描。
法国这次的攻击链放到家庭场景里,一模一样。默认密码没人改、固件停更没人管、管理端口敞开没人问,这三样恰恰是批量扫描攻击最喜欢找的漏洞。2016年的Mirai僵尸网络,就是靠admin、123456这类出厂默认口令,感染了几十万台摄像头和路由器,一波就把推特、奈飞、PayPal全打瘫了。

放到普通家庭,后果倒不是冰箱被加热到50度,是另外三类糟心事。摄像头画面被批量破解贩卖,之前媒体就曝光过99元入群、260元买永久观看权限的黑产链条。门锁和插座被人远程操控,今年10月初微博上还有数码博主热议,有用户家的智能插座被人远程断电。设备被抓进僵尸网络替别人发起网络攻击,你自己全程都不知情。
这话本来不该我讲,但停更的设备一旦连了网,就是一扇永远关不上的门。厂商的商品页只会吹远程操控多方便,不会告诉你固件安全更新能支持到哪一年,也不会告诉你停更之后远程功能怎么处理。下次买联网家电,就把这句话甩给客服问这款的安全固件还能更新几年,答不上来的,你心里就有数该怎么选了。
谁不用慌,谁今晚就该动手
不同情况的人,应对方式不一样,我给你捋明白。
刚装完全屋智能的家庭不用慌,别急着拆设备,今晚花十分钟改个密码、把网络分开,就能挡掉绝大多数风险。
家里装了摄像头看护老人孩子的,优先选带物理遮蔽和本地存储的机型,定期打开App查一下登录设备列表,碰到陌生的设备分享当场删掉。
家里还有停更多年智能设备的,能关远程功能就关,能断外网就断外网,换新是最后手段,不用上来就想着扔了买新的。
想捡二手或者杂牌智能设备便宜的,先问清楚还更不更新固件,确认已经停更的再便宜也别碰,宁可选大牌的旧款或者干脆买不联网的新品。
租房的朋友也要注意,路由器大多是上一任租客留下的,入住第一天就把管理密码改了,顺手关掉WPS功能。
今晚回家的自查清单,照着过一遍:
逐个打开智能设备App,把默认密码改成独立强密码,能开双重验证的都开
路由器开启访客网络,把摄像头、音箱、插座、冰箱挪过去,和手机电脑隔开
打开固件自动更新,超过一年没更新的机型手动查一次
检查每台设备的登录记录和分享列表,不认识的账号一律删除
摄像头在家时盖上物理遮蔽,没有遮蔽的就接在可断电的插座上
新买联网家电前,问清客服固件支持年限,并保存聊天记录
法国超市花了几千万欧元买来的教训,落到普通家庭其实就一句话,设备联网之后,密码、固件、网络隔离从来都不是选做题。这些事今晚花十分钟就能做完,别等家里的设备出了问题才想起补漏。
内容由AI生成










