














 深耕数码、汽车兴趣领域


7
8
虚惊一场!网传大力水手升级工具藏毒真相:竟然是纯笔误
2026-10-20 11:34:01
0点赞
0收藏
0评论
快科技10月20日消息,近日游戏社区围绕围绕DLSS 5 Swapper工具的"藏毒风波"最终被证实是虚惊一场,真相竟然是纯纯的作者拼写错误。
这款由开发者rakanki911打造的实用程序此前被传出在GitHub仓库中内置窃密模块,会下载名为dgoodoo-2.8.7.zip.part的恶意压缩包,导致GitHub直接封锁了项目仓库。
由于DLSS 5是基于神经渲染生成逼真光照、材质与细节的AI技术,相关工具的安全性备受关注,消息一出便在PC玩家群体中引发恐慌,不少人直接格式化硬盘并修改账号密码。
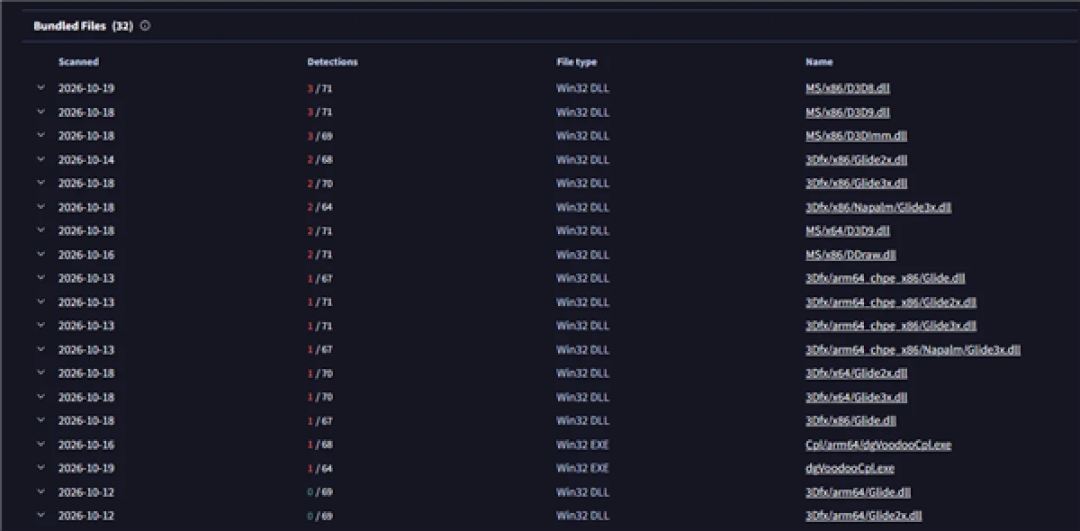
但经过深入核查工具源码和网络请求后发现,事实和网传说法完全相反:被误判成病毒的文件其实是正规的dgVoodoo2库,作用是让工具兼容老旧图形接口,而所谓的dgoodoo只是拼写写错了。
.part后缀也不是什么可疑标记,只是流式下载没完成时生成的临时文件后缀,要知道所有组件都从作者Dege的官方仓库拉取,并且会做SHA-256哈希校验,一旦校验值对不上,程序就会立刻删除文件,从根源上防止文件被篡改替换。
关于Windows Defender报出的Trojan:Win32/Kepavll!rfn警报,则是触发于工具向游戏进程注入DLL的常规操作。
启发式算法对这类未数字签名的图形修改器与Mod加载器本就高度敏感,误报属于常见现象。代码审查也确认,工具中完全不存在收集用户数据、读取Cookie或窃取授权token的功能逻辑。
而GitHub仓库被封禁,是大量受惊用户集中提交投诉,触发了平台自动审核机制,并不是安全团队人工核查后判定存在风险才下架。
总的来看,整件事更像是群体恐慌带来的连锁反应,工具本身不存在安全隐患,玩家之前做的各种极端防护手段其实大可不必。
编辑:青山
【本文结束】如需转载请务必注明出处:快科技