












11
7
传奇黑客陨落日本,发225封勒索信被无视,剪报纸发传真不就行了
2026-10-12 11:55:04
0点赞
0收藏
0评论
据报道,近日软银旗下IDCFrontier(IDCF)云平台遭遇勒索病毒攻击,据传奇黑客描述,用了7分钟入侵云基础设施,植入勒索软件,加密了整个区域的宿主机与虚拟机磁盘,还留下了 225 封勒索信。
 图片
但是呢,IDCF 运维团队直接化身极具工匠气息的重启仙人,反复重启故障虚拟机、重置控制台密码。
 图片
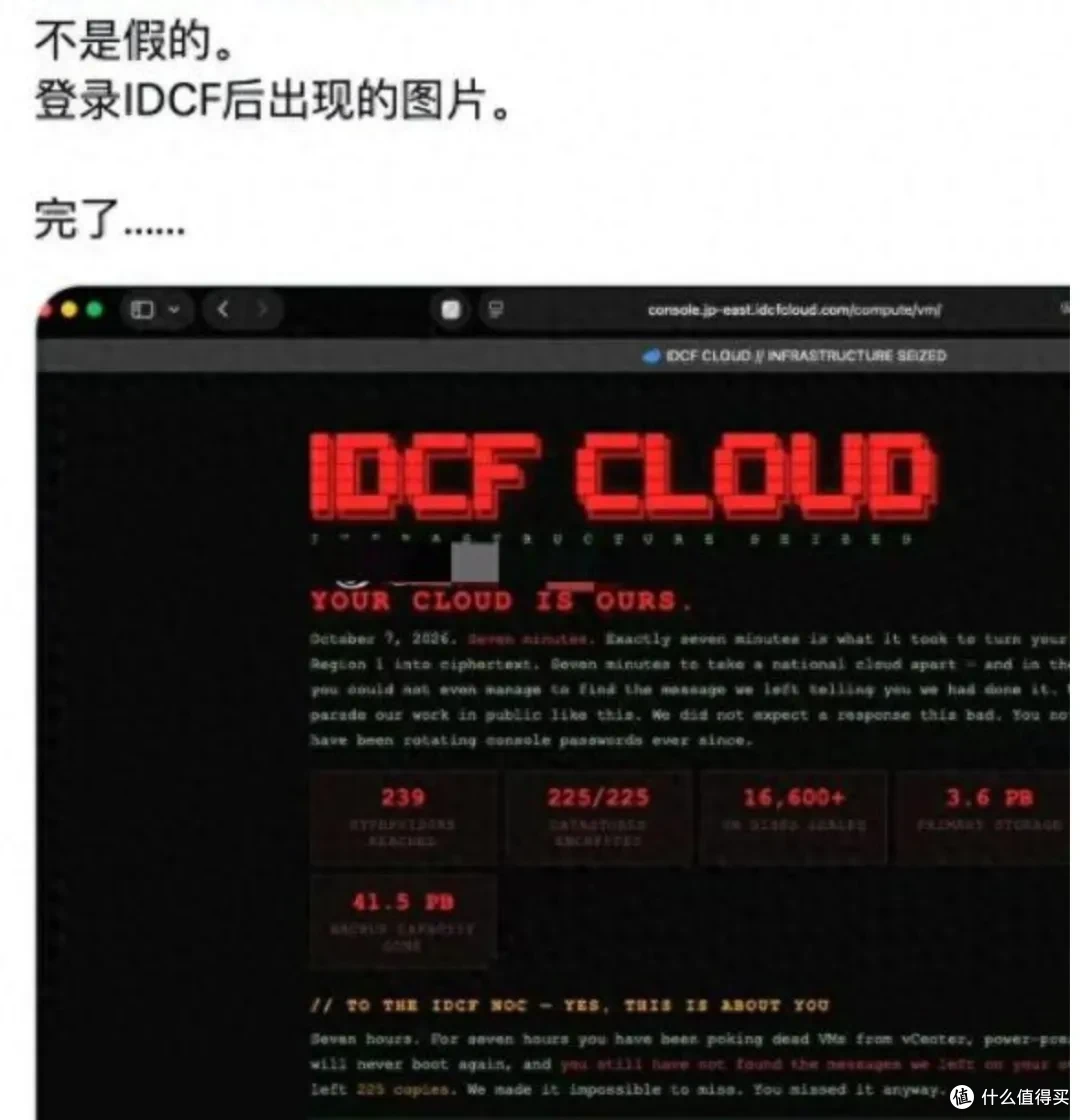
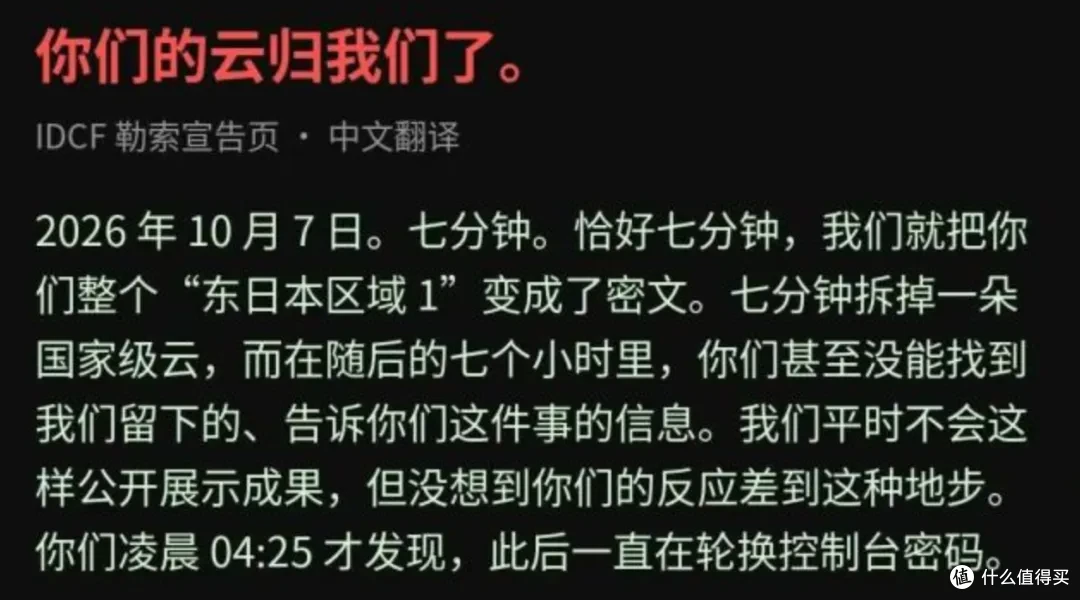
然后传奇黑客在等了7小时后,直接篡改了云管理控制台。
黑色背景,标题红色加粗。
YOUR CLOUD IS OURS.(你的云,拿来吧你)。
 图片
 图片
传奇黑客虽然能入侵服务器,但是入侵不了日本人的人心啊。
这是老传统了,虽然大家都知道被入侵了,但是按照传统惯例大家都应该不知道被入侵了,就等着你按捺不住自己说出来,你这个传奇黑客也太沉不住气了,估计是个年轻人,你都入侵完了,传统的勒索还有24小时内的说法呢,你倒好,7小时就受不了了,你还入侵人家网站曝光,现在好了,里子面子都给你整没了,咱们就说,赚钱就赚钱,炫技就炫技,你倒好,责任都在他这了,你让他鞠几十度躬。
还有一件事,传奇黑客也得按照流程办事,先拿个报纸剪出你的预告,然后发实体函去当地,或者发传真过来。
 图片
不过好消息是,运维人员只要不停按重启键就能下班了,这种感觉真是太棒了,阿里阿多黑客桑。





