













7
5
MUSE 进阶实录:跳出云端,SSH 直连我的服务器
2026-09-30 11:07:57
0点赞
0收藏
0评论
我之前主要把 Muse 当聊天工具用,后来发现它自己就有一台云端电脑,可以装工具、跑脚本、处理文件。
再往前走一步,就是让这台云端电脑接入我已有的 VPS、NAS 和开发机。
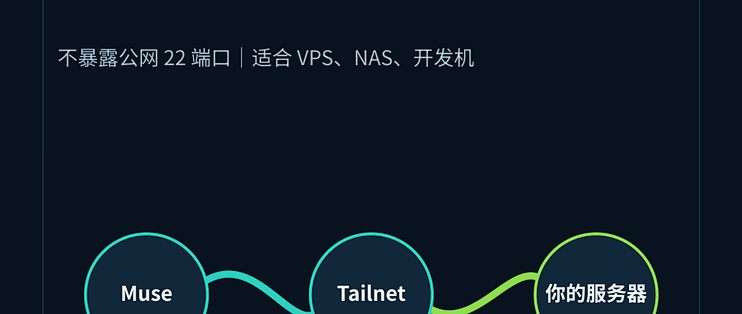
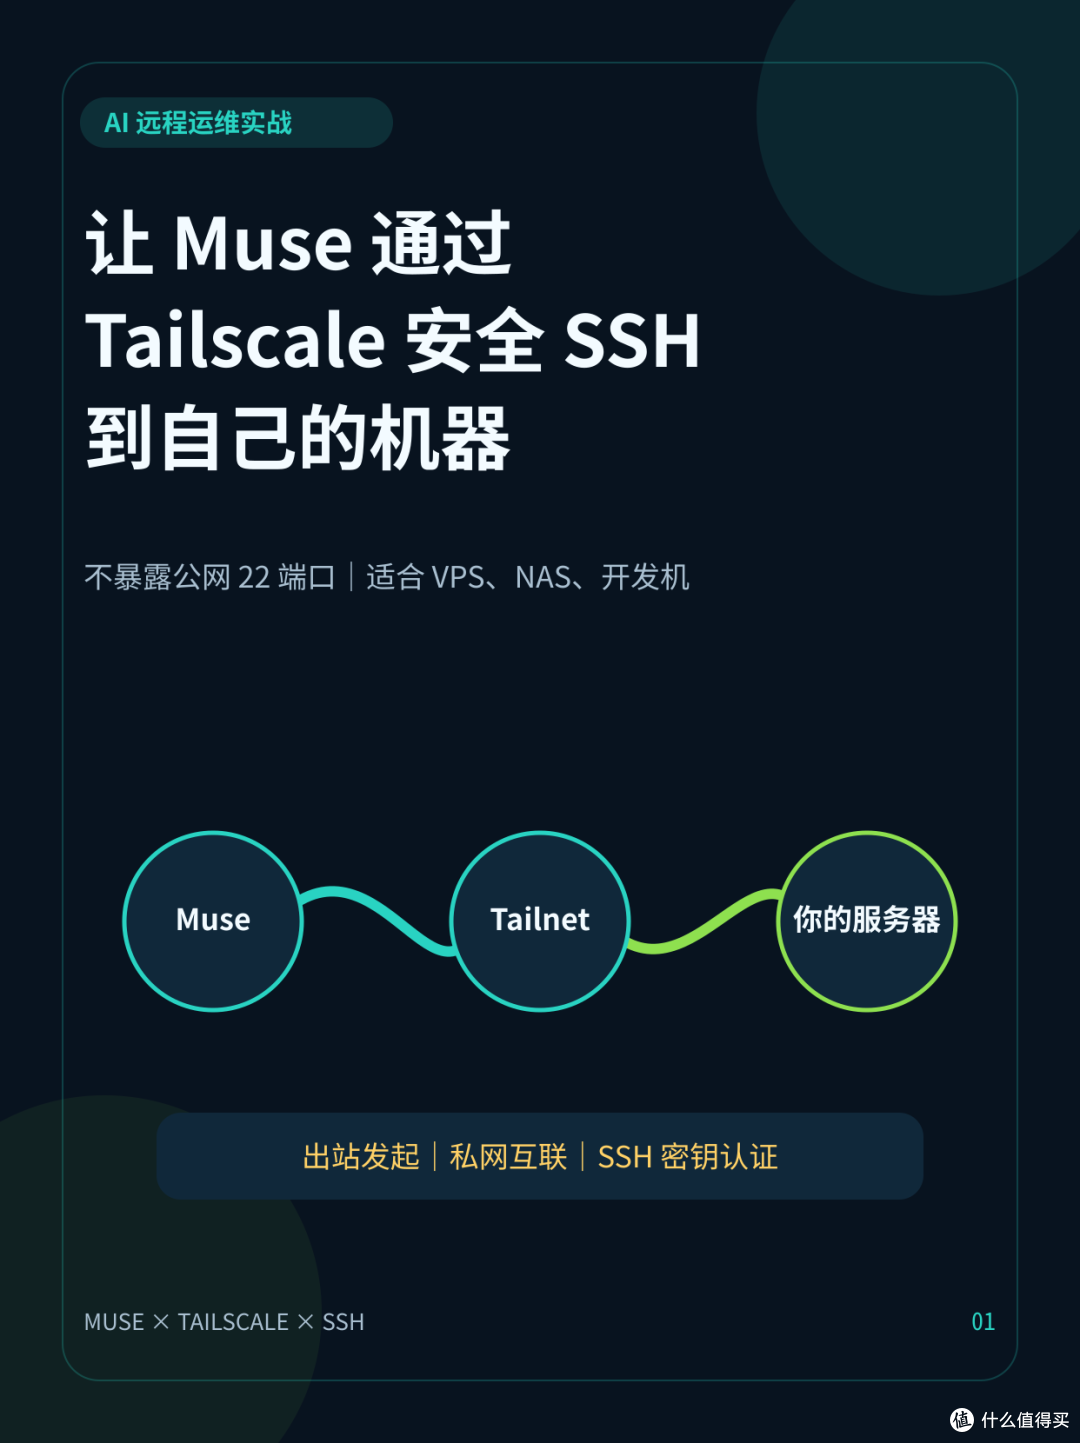
Muse 的机器 → Tailscale 私有网络 → 我的设备 → SSH 密钥认证

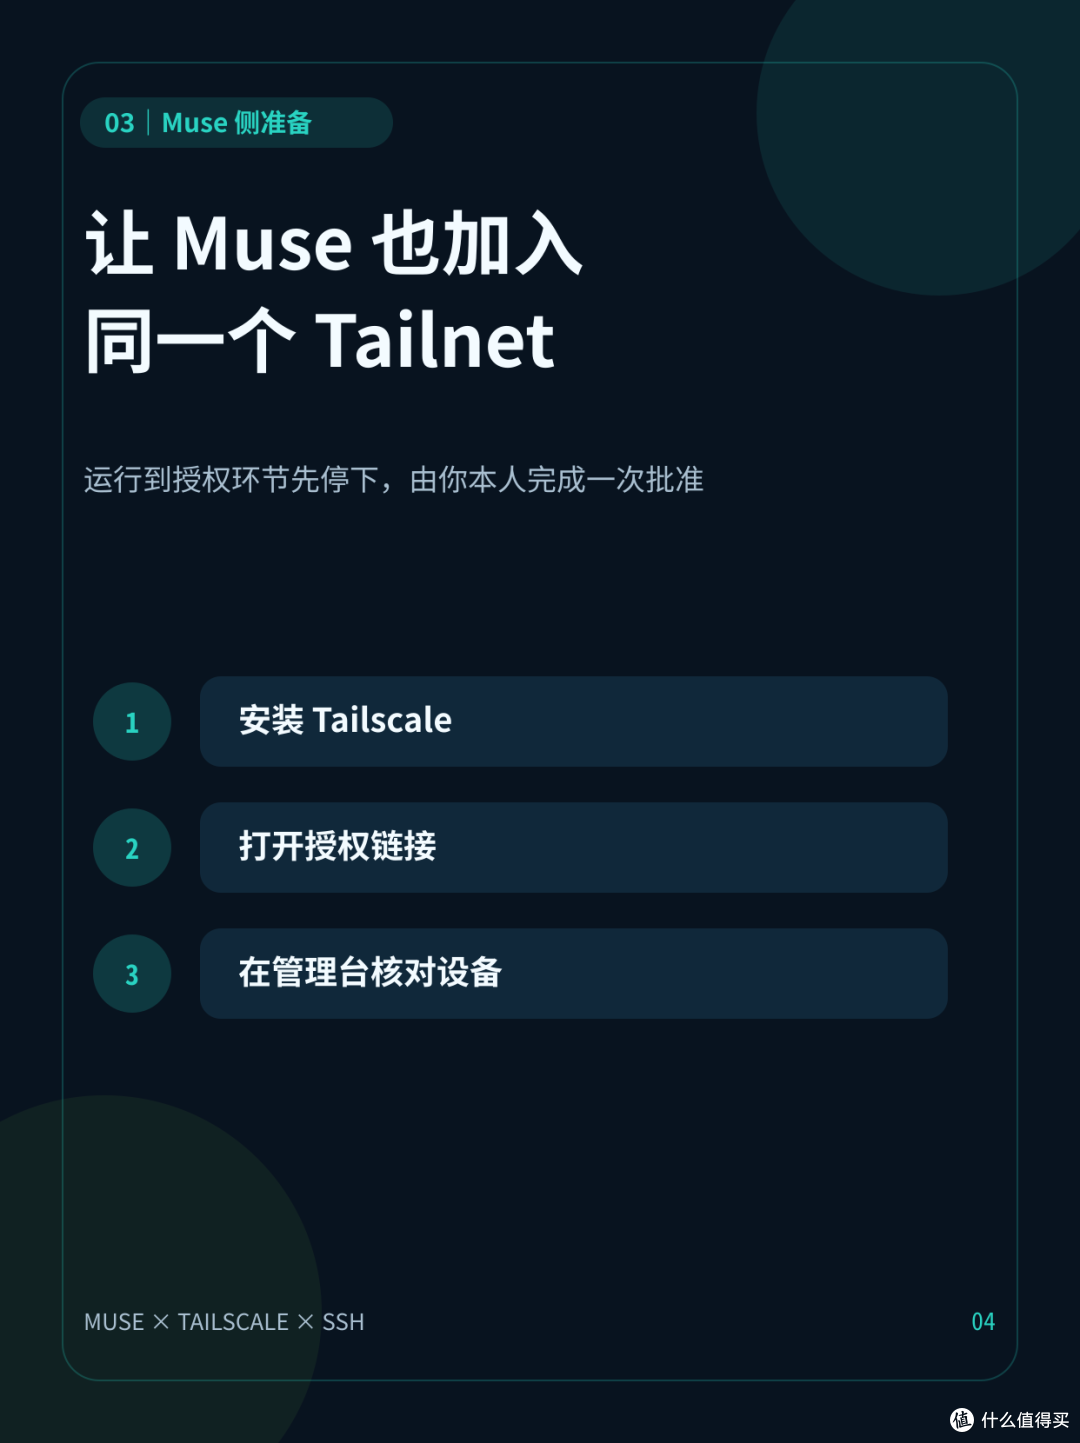
我没有开放公网 22 端口,也没有做反向穿透。Tailscale 只负责让设备在私有网络里互通,真正登录仍然走标准 SSH。
操作不复杂:目标机加入 Tailnet;Muse 也加入同一个 Tailnet,由我确认授权;再给 Muse 配一套独立 SSH 密钥,把公钥放到目标机,用非 root 账号连接。
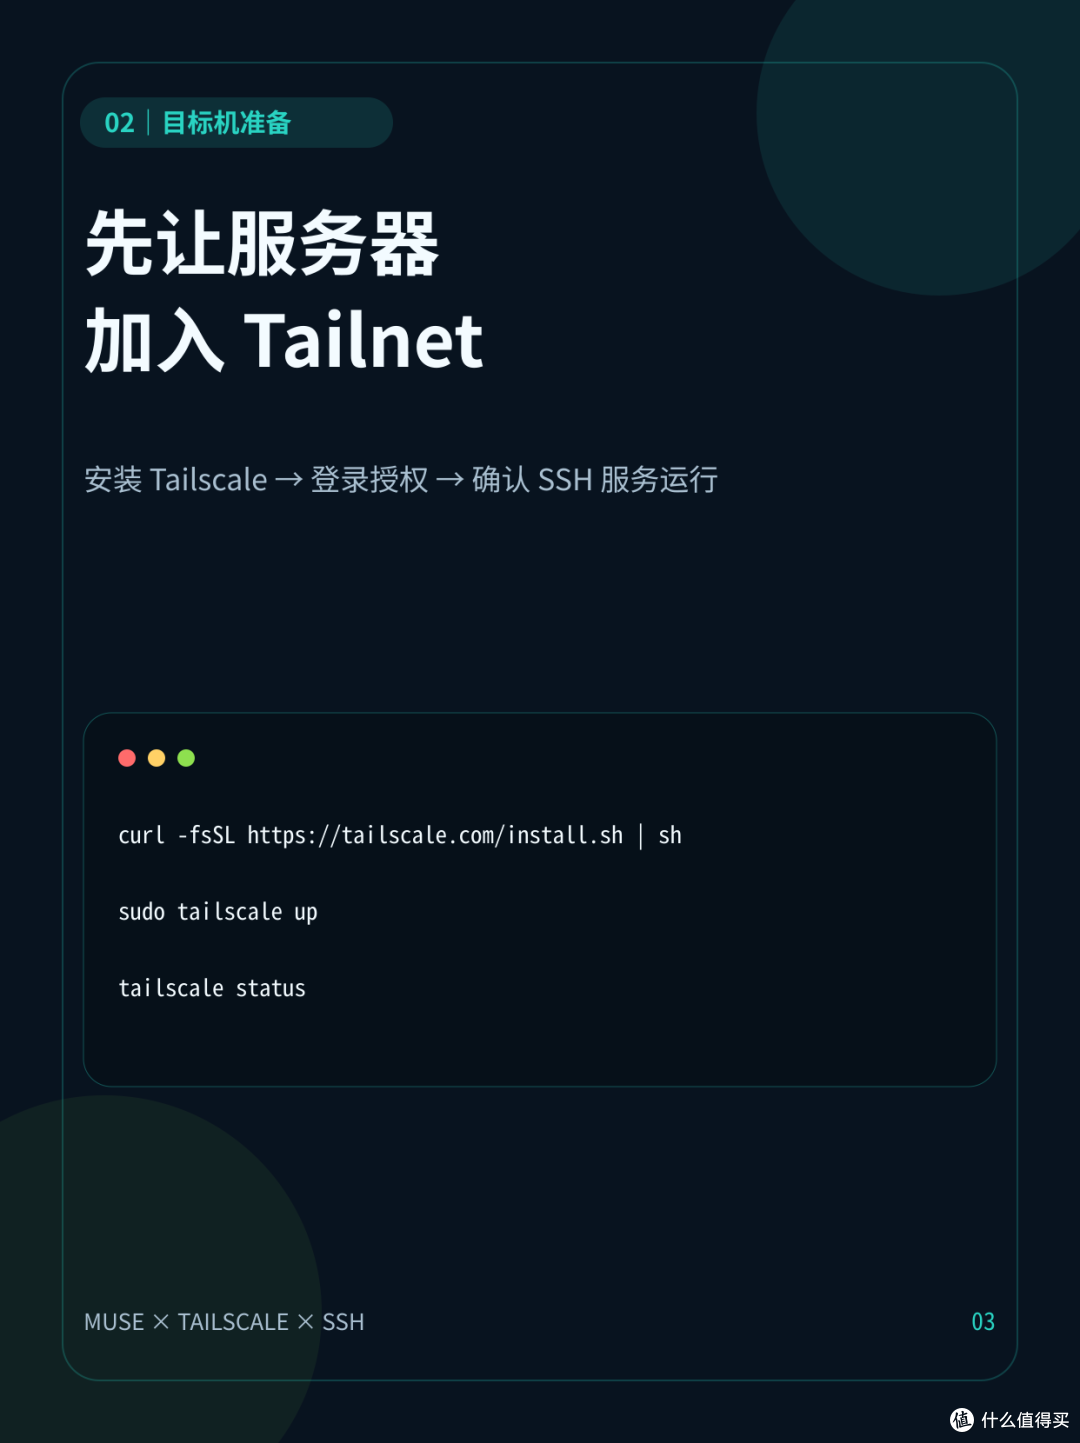
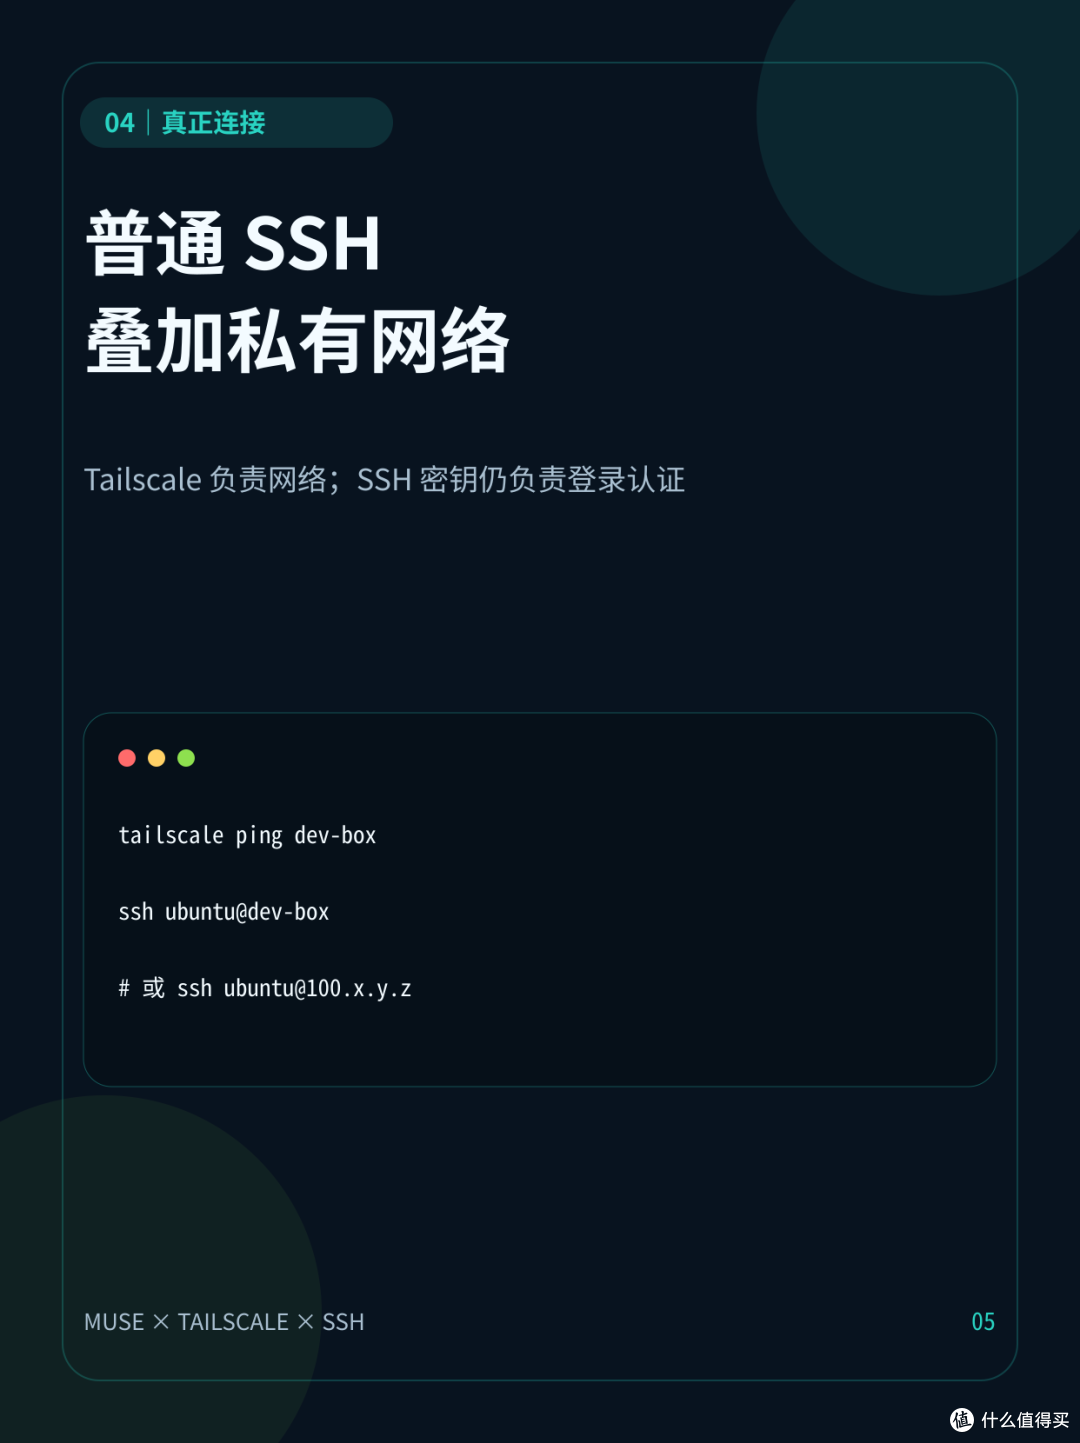
常用机器建议开 MagicDNS,再写进 SSH Config。这样不必记 IP,一句 ssh my-dev 就够了。
对我来说,这套方案最有意思的地方不是“远程登录”本身,而是 Muse 从只能操作自己的云端环境,变成了能在授权范围内帮我查日志、跑脚本、看服务状态。
安全上我只守一条:只接入自己或明确授权的设备,单独账号、单独公钥、权限够用就行,私钥和 Auth Key 不外传。
如果只是偶尔连一台已有公网 SSH 的 VPS,没必要专门折腾;但手里有多台设备,又想让 AI 真正参与维护,这套组合挺顺手。






