












 深耕数码、AI兴趣领域





6
4
谈谈 NAS 当代理服务器 —— 任何 NAS 都应该部署Squid
2025-12-15 10:47:56
30点赞
196收藏
21评论
很多拥有 NAS 的朋友可能不知道,除了存照片、下电影,你的 NAS 其实可以变成一台能够帮全家设备“省流量”和“提网速”的超级服务器。
想象一下,当你的电脑下载过一次系统更新后,家里的其他笔记本、台式机再更新时,不需要去外网排队下载,而是直接从 NAS 里秒速读取;或者当你限制了孩子的平板只能在学习时间上网,而这一切都不需要昂贵的企业级路由器。实现这些功能,只需要一个叫做 Squid 的服务。
Squid 和 NAS 可以说是“天作之合”:NAS 提供 7x24 小时的服务和大容量硬盘作为缓存仓库,而 Squid 则负责调度流量、加速访问。
今天这篇文章,我就威联通官方可视化服务 Proxy Server(基于 Squid)来具体介绍一下,为什么所有 NAS 都应该部署 Squid 来如何充当 HTTP 代理服务器。

Squid 基础功能一览:
缓存服务器: 将重复资源(如系统更新包、图片、软件)存储在 NAS 硬盘缓存,减少网络下载压力,供局域网内所有设备秒速读取。
代理服务器:局域网内所有设备(包括 Docker 容器)出站流量的集中管理,可代理流量实现 docker 单向上网。
反代服务器: 保护并加速 NAS 上的 Web 服务,减轻 NAS 压力的同时提供额外的安全保护。
上网行为管理:精细化的局域网管理,配置ACL,基于设备、IP 对网络访问进行精确的允许或拒绝,实现内容过滤和上网行为管理。
日志审计工具:网络行为可视化与追溯,详细记录所有代理请求和响应。
协议转换器:多协议支持能力,能处理 HTTP、FTP 请求,并支持 HTTPS 的隧道连接,可作为应用层网关。
1、代理服务器
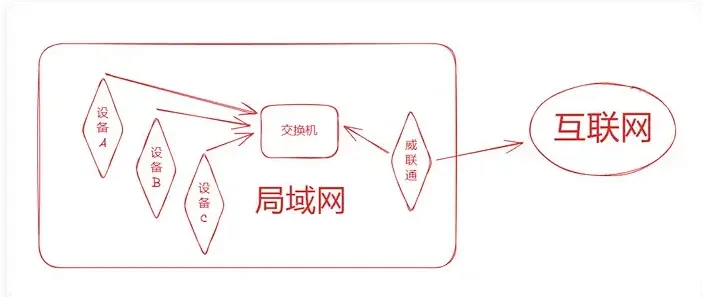
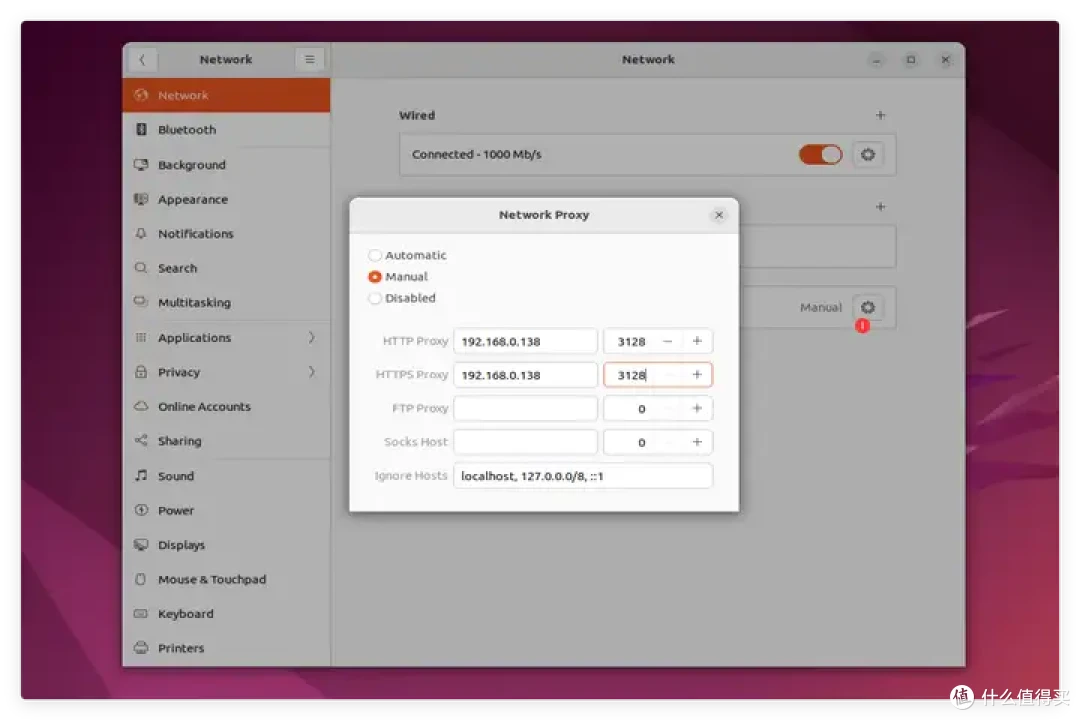
举个例子,局域网内有三台设备,由于只有单网卡或于互联网所在子网网段不同,因此只能访问局域网内的网络,无法访问互联网。
按照以往的方法,需要打通两个网段,要么增加物理链路,要么做地址转换。而使用 Squid,只要我们将威联通接入两个不同的网段,通过在三台设备上部署代理地址(威联通地址),就可以通过 Squid 中转来实现外网访问。

代理的使用方法和我们常见的那种是一样的,手机、PC各版本各类型都可以在网络下去设置。因为 Squid 是一种HTTP代理,所以只能实现部分的代理功能,你想要的可以,但是很容易被干掉。
2、缓存服务器
除了代理服务器,Squid 搭配 NAS 的另一大作用就是作为局域网内的缓存服务器。
举个例子,局域网内有十台电脑,20台手机,大家如果一起更新系统固件,那么外网下载量是很大的,很容易大家都卡住。
而通过代理服务器,某个人下载的数据都会保存在 NAS 的高速缓存里,其它人同样下载这个资源,就会从 NAS 里去下载,不会通过外网下载,大大降低了网络压力和带宽负载。

威联通的代理服务器同样提供了这个高速缓存功能,只要有 HDD 硬盘即可开启,不一定要 SSD。在这里所有配置文件都可视化成了界面功能,操作更简单。一般建议家庭、团队开启 100G 左右的缓存就足以应对一周内的缓存数据。
需要注意的是,Squid 的缓存针对的是 HTTP协议的文件,而各大短视频媒体的视频采用的是流模式传输,所以这类短视频、视频类并不会被缓存在 Squid 里,所以不需要担心很快就把这些缓存池占满。

缓存下来的数据,我们通过 FileStation 可以看到。不过缓存数据查看的意义不大,而且威联通默认对缓存文件夹权限进行了设置,必须手动调整权限才可以看到具体的文件内容。

3、黑名单及高级配置
可视化界面中,提供了代理准入策略,支持 IP、IP范围、IP段接入代理网络白名单。
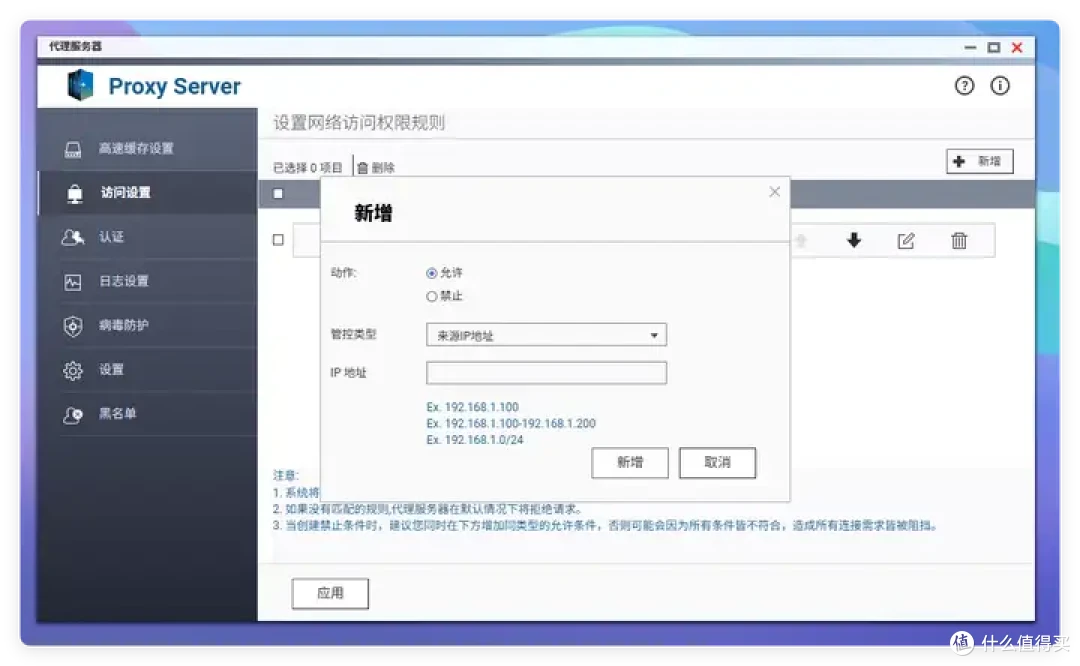
当然,如果不满足于威联通代理服务器本身的可视化界面,并且对 Squid 代理有一定研究的用户,也可以通过设置里的高级模式直接对 Squid Conf 文件进行修改(其实在如今 AI 越来越发达的背景下,把需求结合 Config 发给 AI 不用懂细节就能全部搞定)。
比如我想将威联通连接的另外一个子网段 LAN 下设备全部放行出口,只需要做两步。第一步将子网新增为一个专属 ACL 标识网段。
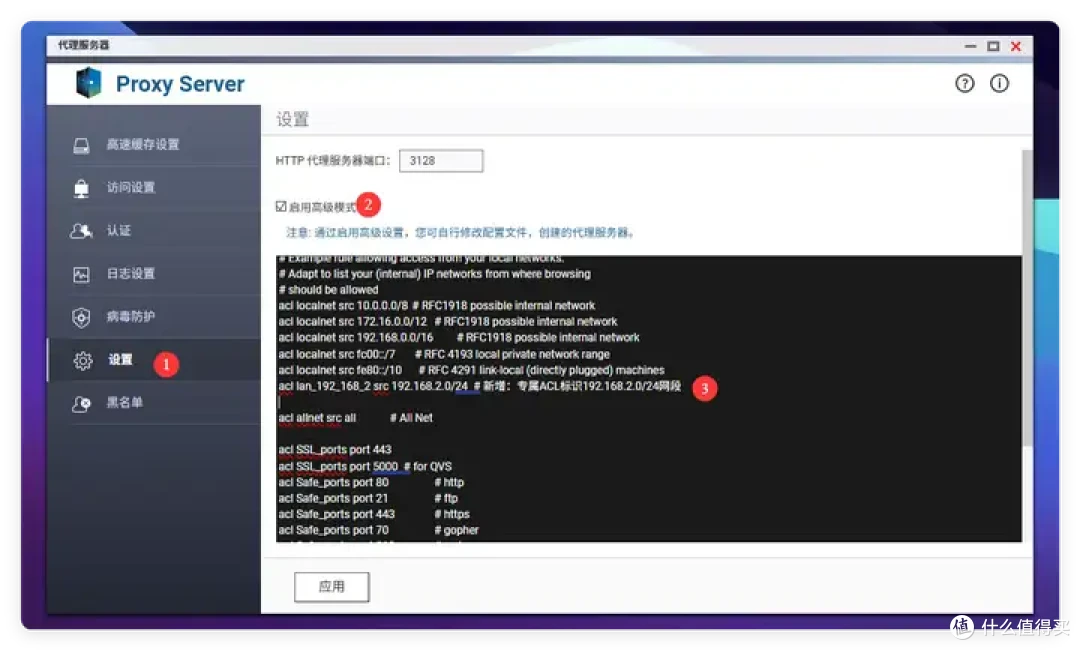
然后在 http_access 放行中将这个网段全部允许放行即可。相应的要配置拒绝、策略,也都可以在这里操作。

威联通可视化界面中还有一点比较好的,就是官方内置了 SquidGuard 黑名单目录,可以通过 Blacklist 等平台下载黑名单列表,从而在互联网侧拒绝绝大部分知名黑流量。

4、其它功能
更细节一些的功能,代理服务器还可以联动威联通自带的 Clamav 病毒库数据启动病毒防护。支持根据账号、文件类型进行白名单过滤。

日志记录里则提供了代理流量日志、缓存日志、操作日志等信息,可以结合其它项目做日志审计工作。

总结
Squid 作为一款经典的 HTTP 代理服务器,它能在网络层面的管理、正反代、缓存、ACL 策略等绝大多数场景提供服务。
虽然一般家用情况下很少看到大家使用 Squid 工具,但是这里还是建议有网络安全需求的用户一定要部署体验,尤其是一些用户提出:想要容器访问外网,但是又不想将容器接入外网网络;家里软路由、硬路由搭了双网络,互联互通问题很大等等。
另外,Squid 本身支持通过 Linux 直接安装,但是威联通提供了更好的可视化方案,并且结合自身的 Clamav 等应用进行资源整合,使用起来更舒服。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~









校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案