










11
9
全网首发,深度体验DSM7.2
2023-03-20 15:30:07
41点赞
86收藏
33评论
提示:本篇文章约6000字符,阅读大约需要8分钟。
写在前面
今天发一篇DSM7.2深度体验的文章。昨日@GXNAS大佬也发布了DSM7.2的引导,我们赶快来体验一下群晖系统春日大版本更新吧。
拓展阅读:DSM7.2更新了什么:
注:1.本次使用的黑群晖引导,白群和黑群都可以体验,当然白群还可以通过以下方法安装DSM7.2;
2.从DSM7.1开始,群晖系统升级后将无法降级,无论是白群还是黑群,请不要在自己使用的主力NAS系统上更新系统。

另外,最近群晖也发布了春日新品——DS423+,感兴趣的值友可以看一下这篇文章:

安装
我宿主机使用了ESXI8.0,本来就有一个供测试的群晖虚拟机,本次只需要把旧的引导盘删除,然后用StarWind将img引导转化为.vmdk,然后添加进本次测试虚拟机即可,具体过程这里就不赘述了。
很快获取到IP,提示移转;
 移转硬盘
 设备信息
下载pat包并上传;
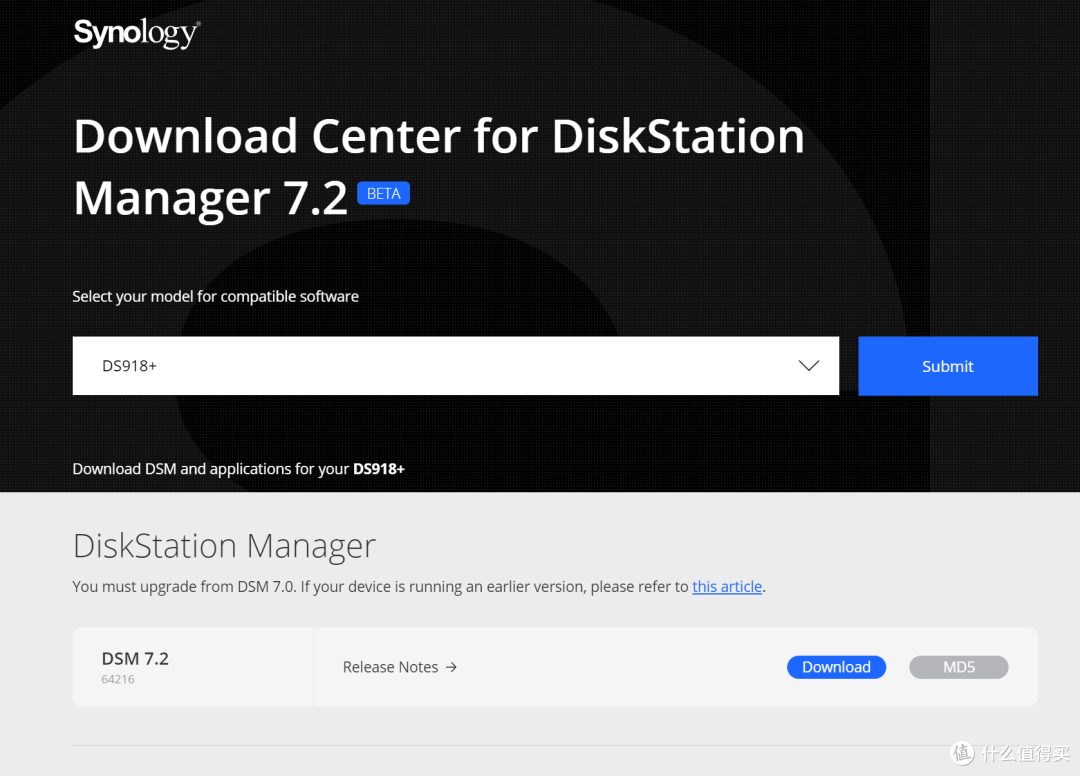 下载pat包
安装很顺利,很快进入倒计时;
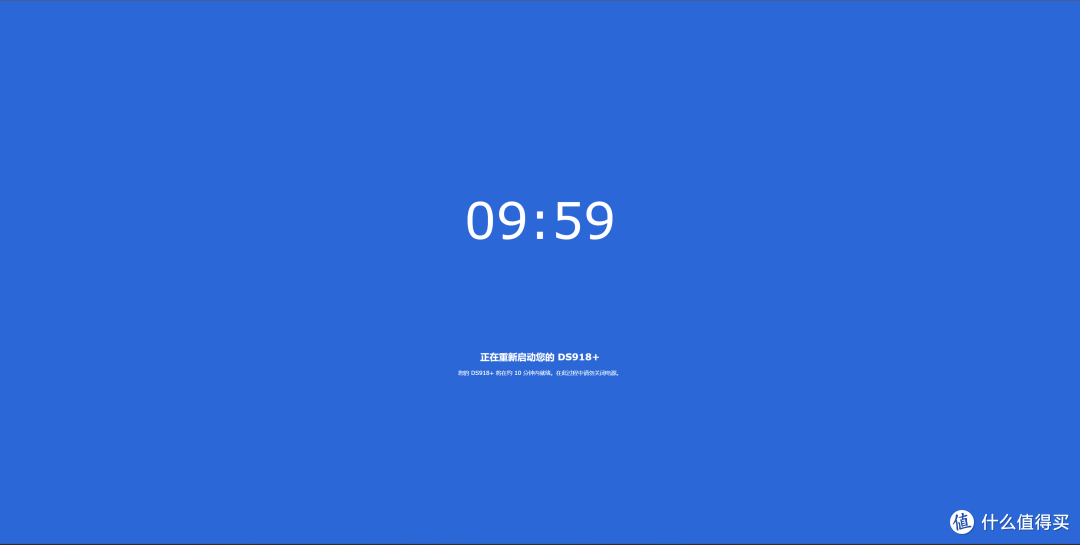 非常顺利
安装新系统需要更新系统数据库。
 更新系统数据库
然后很顺利进入新系统。
控制面板>信息中心>DSM7.2;
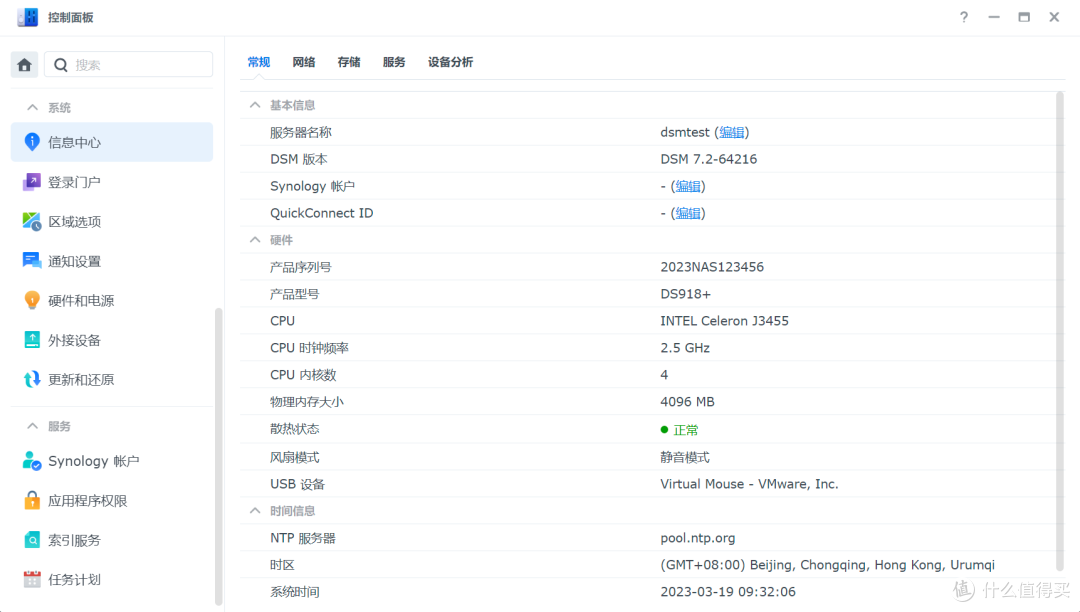 已更新至7.2
套件中心全部都是Beta版套件,还是第一次见:
 套件中心
体验
本次DSM7.2主要是软件和系统层面的更新,系统界面和操作逻辑较DSM7.1没有什么改变。
二步验证
本次群晖更新对安全性的重视从新系统初始化开始就可以看到,一进入系统,即提示启用二步验证(2FA)。
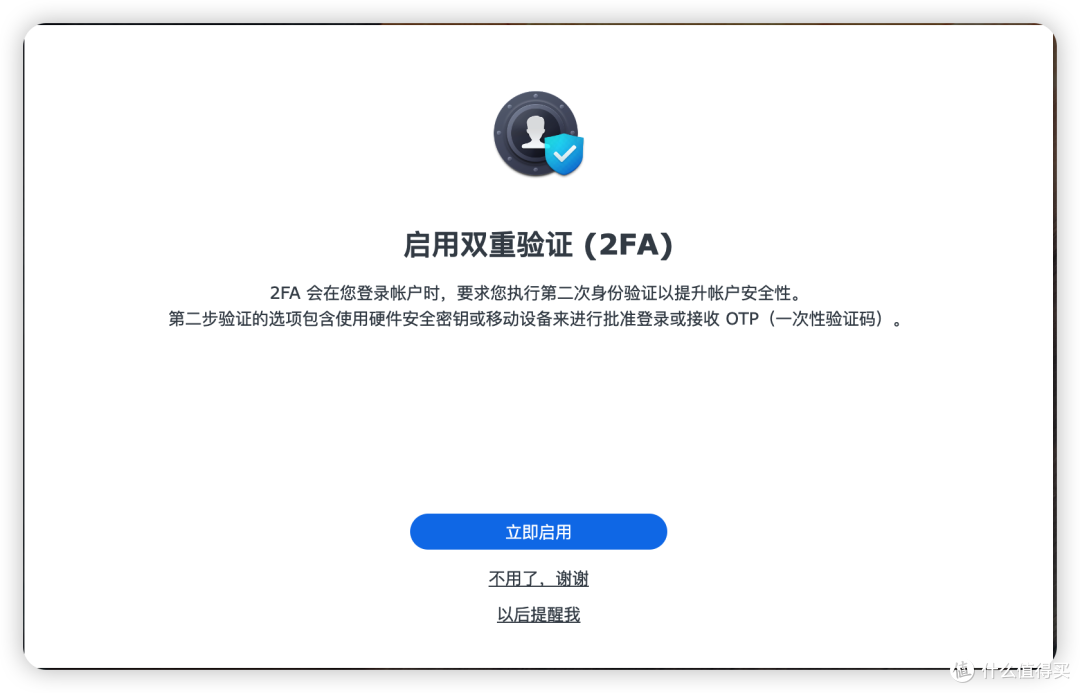 启用二步验证
注:二步验证:
理解二步验证很简单,比如你在使用银行卡交易时,一般除了要输入正确的银行卡密码外,还需要验证银行发送给你的一条验证码,两步都正确,交易才可以完成。
而在其他应用服务提供商,比如Apple、Google等,一般采用一种名为”身份验证器“的二步验证方式。它是基于时间和加密算法生成随着时间变化的数字验证码。它相较于传统短信验证码,具有成本低、可离线使用、更加安全、速度快等诸多优势,且开发简单。因此被诸多厂商采用。
本次群晖支持三种形式的“二步验证”,第一部分主要使用Synology Secure Signin这个软件(没用的群晖App又增加了)来实现,在联网状态下可使用该应用程序一键授权登陆;非联网状态下可使用该App生成的验证码进行登陆。第二部分,主要可利用其它硬件设备安全密钥,比如结合MacBook的Touch ID等,本次主要新增了支持将“通行密钥”设置为硬件安全密钥。
 二步验证方法
同时,本次更新新增了Adaptive MFA(自使用多重验证),即在高风险登陆(新的未识别设备、外部连接、只设置了密码的管理员账户)时,可以自动进行二步验证。
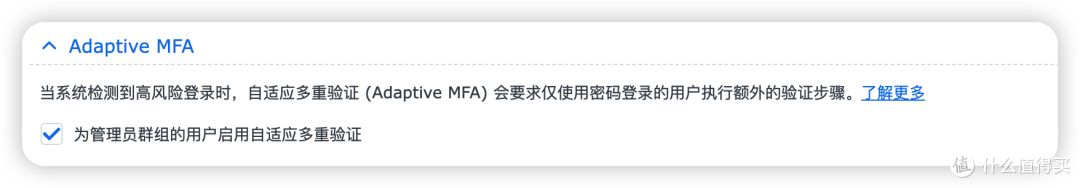 Adaptive MFA
系统通知
作为本次比较实用的功能更新之一——群晖优化了系统通知体验,进入系统桌面后,群晖会直接提醒你启用系统通知,
 启用系统通知
点击开始设置后,我们可以看到,本次群晖新增了通过Synology账户发送系统通知。
并支持了通过其他webhook提供商发送DSM通知,尤其是适配了Microsoft Teams,更加方便企业使用。
 其他webhook提供商
并可针对通知严重等级设置不同的通知规则,包括自定义该规则下的发送渠道。本条更新的主要应用渠道是:一方面企业可以利用该规则,设置根据严重等级区分发送不同的IT人员;另一方面可以自定义不同严重等级规则下推送的通知渠道,较轻的错误通知可只通过邮箱发送,较严重的错误通知可以通过webhook来实时推送到IT人员设备上,以及时维护设备。
 推送规则
群晖Linux内核
 Linux内核
很可惜,本次群晖DSM7.2更新仍然使用了老旧的Linux4.4内核,因此我们仍然不能使用常规机型(DS918+等),在十代以上的CPU安装黑群晖进行核显硬解。
Container Manager深度体验
作为我一直期待的功能,作为docker容器的继任者——Container Manager将成为本次体验的重中之重。
好吧,经过几次使用后,我想专门吐槽一下这个新套件,详细见我的下一篇文章吧。
存储空间加密和WORM功能
本来是一个非常令人期待的功能,但是被我发现了一个坑点,即存储空间加密和WORM功能为20年之后的群晖型号才能体验,这里要给个差评!意味着以后黑群晖基本要慢慢淘汰掉20年以前机型的引导了。
 支持存储空间加密的群晖型号
于是,我不得不将引导更换为DS920+。
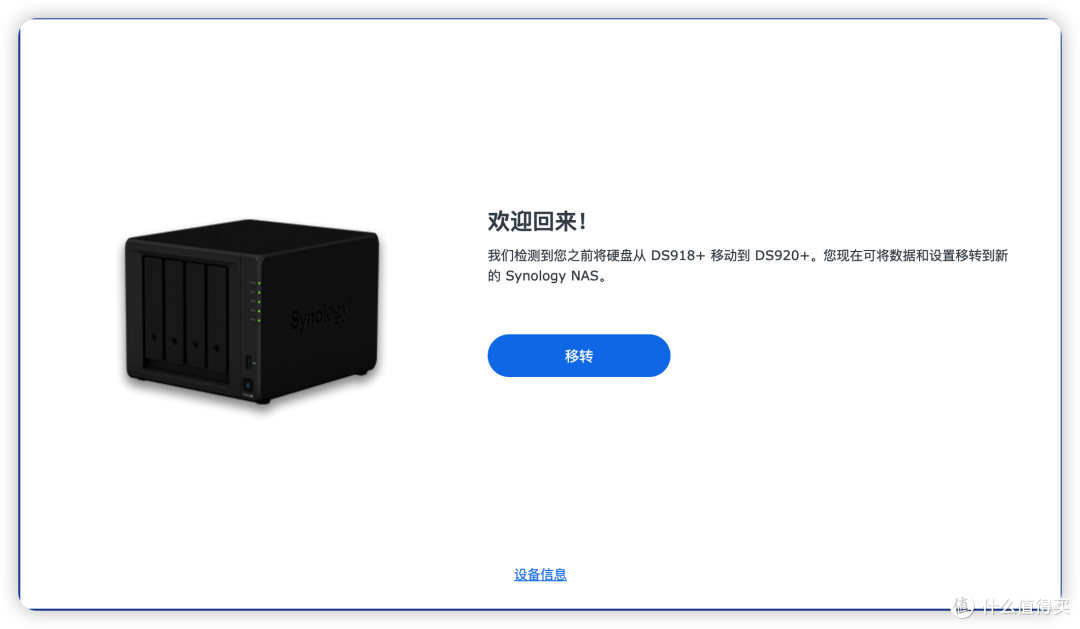 移转到920+
迁移到DS920+后,终于可以在控制面板新增WORM共享文件夹了:
 新建WORM共享文件夹
提示选择企业模式或法规模式:
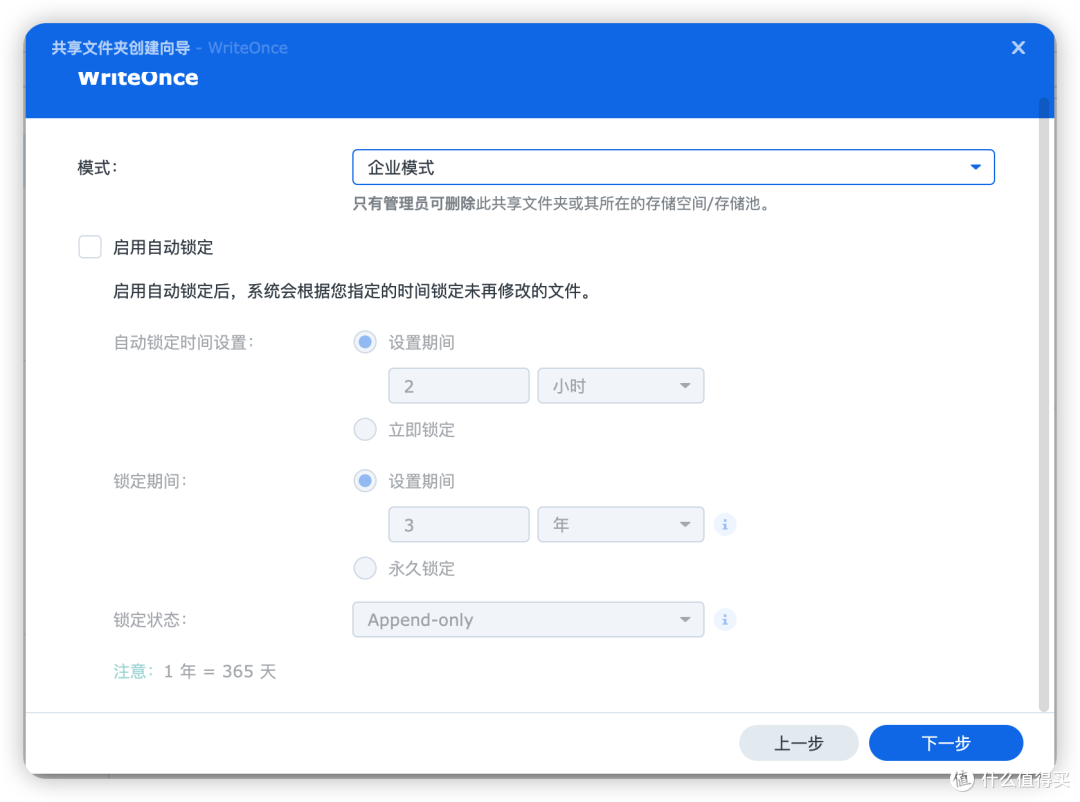 选择模式
两者区别如下:
| 法规模式 | 企业模式 | |
|---|---|---|
| 可启用数据校验和以确保数据完整性 | 默认启用,无法禁用 | 可选 |
| 防篡改时钟 | ✔️ | ✔️ |
| 宽限期 | ✔️ | ✔️ |
| 可追加模式 | ✔️ | ✔️ |
| 快照 | ✔️ | ✔️ |
| 仅管理员覆写 | ❌ | ✔️ |
| 可重命名共享文件夹 | ❌ | ❌ |
“防篡改时钟”这个功能想着重拿出来说一说。因为系统管理员账户(administrators)可以任意修改系统时钟,如果WROM共享文件夹的锁定时间依赖系统时钟,就会出现一个问题:攻击者只要获取到了admin账户权限,他就可以直接修改系统时钟,然后提前结束WORM共享文件夹保护期,于是WORM就失去了原本的作用。那么基于数据安全考虑,群晖推出了“防篡改时钟”:
防篡改时钟具有防篡改功能,独立于系统时钟运行。每个 WriteOnce 共享文件夹都有自己的防篡改时钟,该时钟在创建 WriteOnce 共享文件夹时初始化。(来源:群晖官网)
大家可以简单理解为,防篡改时钟是一个单独的倒计时器,只有这个倒计时器结束了,WROM共享文件夹才能解锁,是不是一下子就觉得安全了呢?当然,这样也会有个小小的问题,在进行迁移硬盘、关闭系统等停运整个存储空间的操作的时候,该倒计时是会暂停的,因此最终其保护期会长于预期的保护期。
接下来,再看一些设置细节:
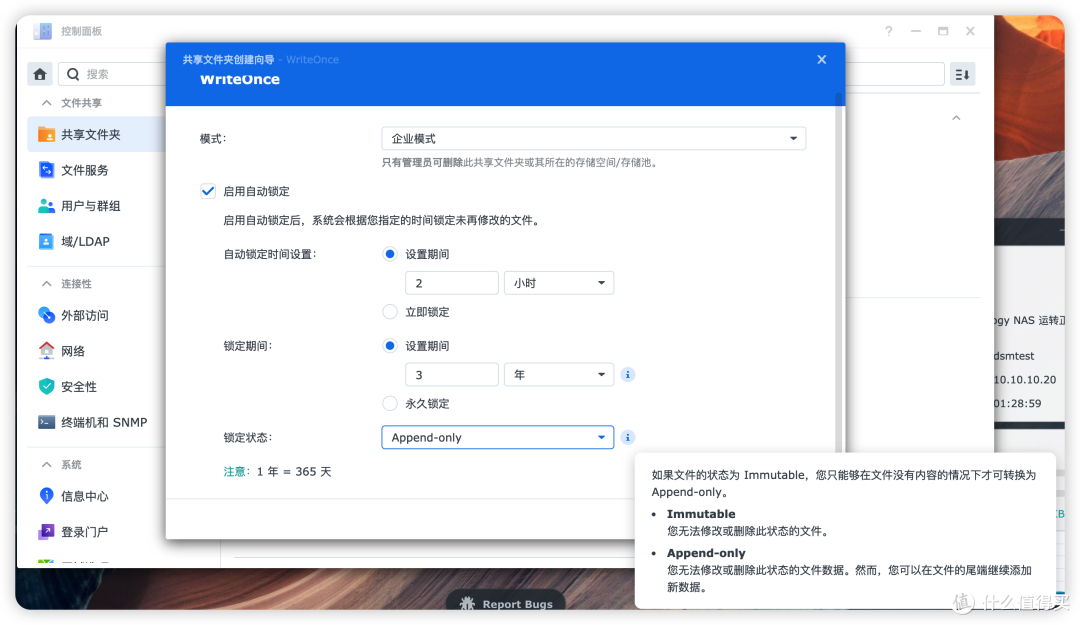 锁定状态设置
即可以设置在特定时间未再修改文件后,即锁定文件。该时间可自定义,最长为7天,最短即立即锁定。锁定期间最短为1天,最长为100年。锁定状态也可自定义:Immutable模式下,不可修改文件;Append-only模式下,可在文件尾端继续添加数据,但不可删除数据。
接下来我们简单看一下存储空间加密:
以下为新旧对比,数据来源于群晖官网:
| 存储空间加密 | 共享文件夹加密 | |
|---|---|---|
| 加密目标 | 存储空间(共享文件夹、套件数据和LUN) | 共享文件夹 |
| 文件名长度 | 255个字符 | 143个字符 |
| 连续写入性能 | +48% | 基准 |
| 自动挂载密钥存储 | 本地:主机存储 | 本地:主机存储 |
| 远程:单独的Synology NAS(KMIP) |
即新的存储空间加密,除了可以将密钥管理器存放于本地,也可以单独设置一台远程KMIP服务器,但是需要注意,如果KMIP服务器无法访问,该存储空间也将锁定且无法访问。
 KMIP服务器
因为没有在群晖官网获取到有效信息,我自己翻找了一下系统,目前应该不支持已有存储空间加密,只能新建存储空间时,设置加密。
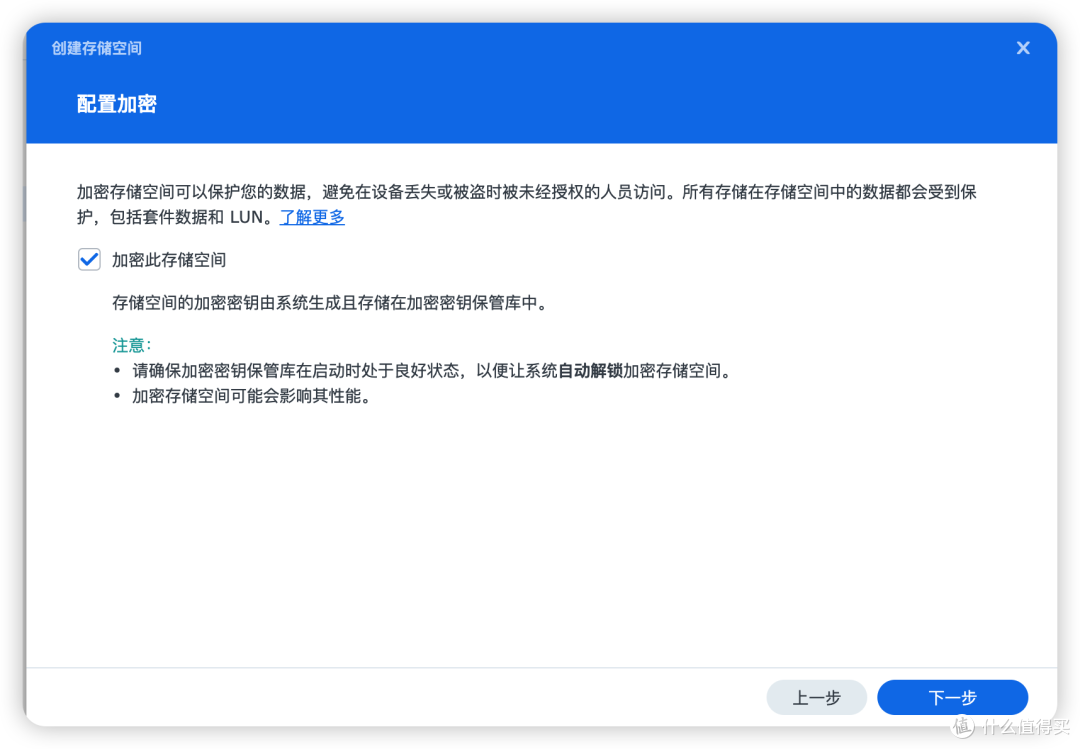 存储空间加密
在新建完加密存储空间后,群晖会单独发送一个恢复密钥到你的电脑,以防如果无法访问密钥保管库或者保管库损坏时,可以手动解锁该存储空间。
 恢复密钥
本次功能更新后,加密存储空间基本不会影响到读写性能了,经测试,在复制文件时,该加密存储空间可以跑满千兆带宽,由于测试系统没有万兆条件,这里就不再做更多测试了,有条件的值友可以在评论区反馈一下。
 传输文件测试
总结
总体上来说,DSM7.2更新以安全性更新为主,这次更新的大部分内容是值得肯定的。但是非常恶心的一点在于,本次更新最重要的存储空间加密和WORM共享文件夹不支持老机型,变相要求用户更换新机型。还有就是docker容器仍然停留在老旧的版本号上,换了个图标和名字不仅让老用户升级丈二和尚摸不着头脑,而且会让人误以为群晖对docker进行了大版本更新。这一点我们会在下一篇文章中带大家详细体验和讨论(感觉最近吐槽群晖太多,我都快变成群晖黑粉了hhh)。
不过,如果有条件的话,DSM7.2在正式版出来之后还是很值得更新的,黑群用户可以先观望一下,待引导稳定了再更新也不迟。
这就是本期的全部内容了,如果这篇文章对您有帮助的话,欢迎您在评论区多多讨论,也欢迎关注、点赞、打赏一键三连,您的支持对我非常重要。
我是冥冰薇,点个关注不迷路,我们下期再见。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~











有些可以买
校验提示文案
ryoma1836
校验提示文案
檠默默
校验提示文案
值友8974565270
校验提示文案
夏日牧阳
校验提示文案
值友3171158191
校验提示文案
ly757
校验提示文案
炫彩丶
校验提示文案
甜甜是只汪
校验提示文案
银河猎手
校验提示文案
思水忆晶
校验提示文案
摇呀摇呀摇
校验提示文案
漫画风
校验提示文案
landuan
校验提示文案
我爆料的都是黑店
校验提示文案
SpadeQ
校验提示文案
POKO哑虎呸呸
校验提示文案
灵KOYB
校验提示文案
sjrnf
校验提示文案
爱自嗨的攻城狮
校验提示文案
值友3171158191
校验提示文案
sjrnf
校验提示文案
胖胖鹿船长
校验提示文案
爱自嗨的攻城狮
校验提示文案
夏日牧阳
校验提示文案
sjrnf
校验提示文案
值友8974565270
校验提示文案
檠默默
校验提示文案
灵KOYB
校验提示文案
POKO哑虎呸呸
校验提示文案
SpadeQ
校验提示文案
ryoma1836
校验提示文案
我爆料的都是黑店
校验提示文案
有些可以买
校验提示文案
landuan
校验提示文案
漫画风
校验提示文案
摇呀摇呀摇
校验提示文案
思水忆晶
校验提示文案
银河猎手
校验提示文案
甜甜是只汪
校验提示文案