















8
7
速更!苹果紧急推送26.3.1后台安全改进更新:修复高危Safari漏洞
2026-03-18 16:19:29
1点赞
1收藏
0评论
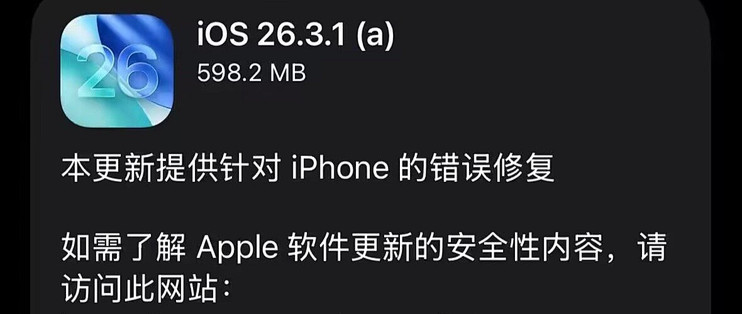
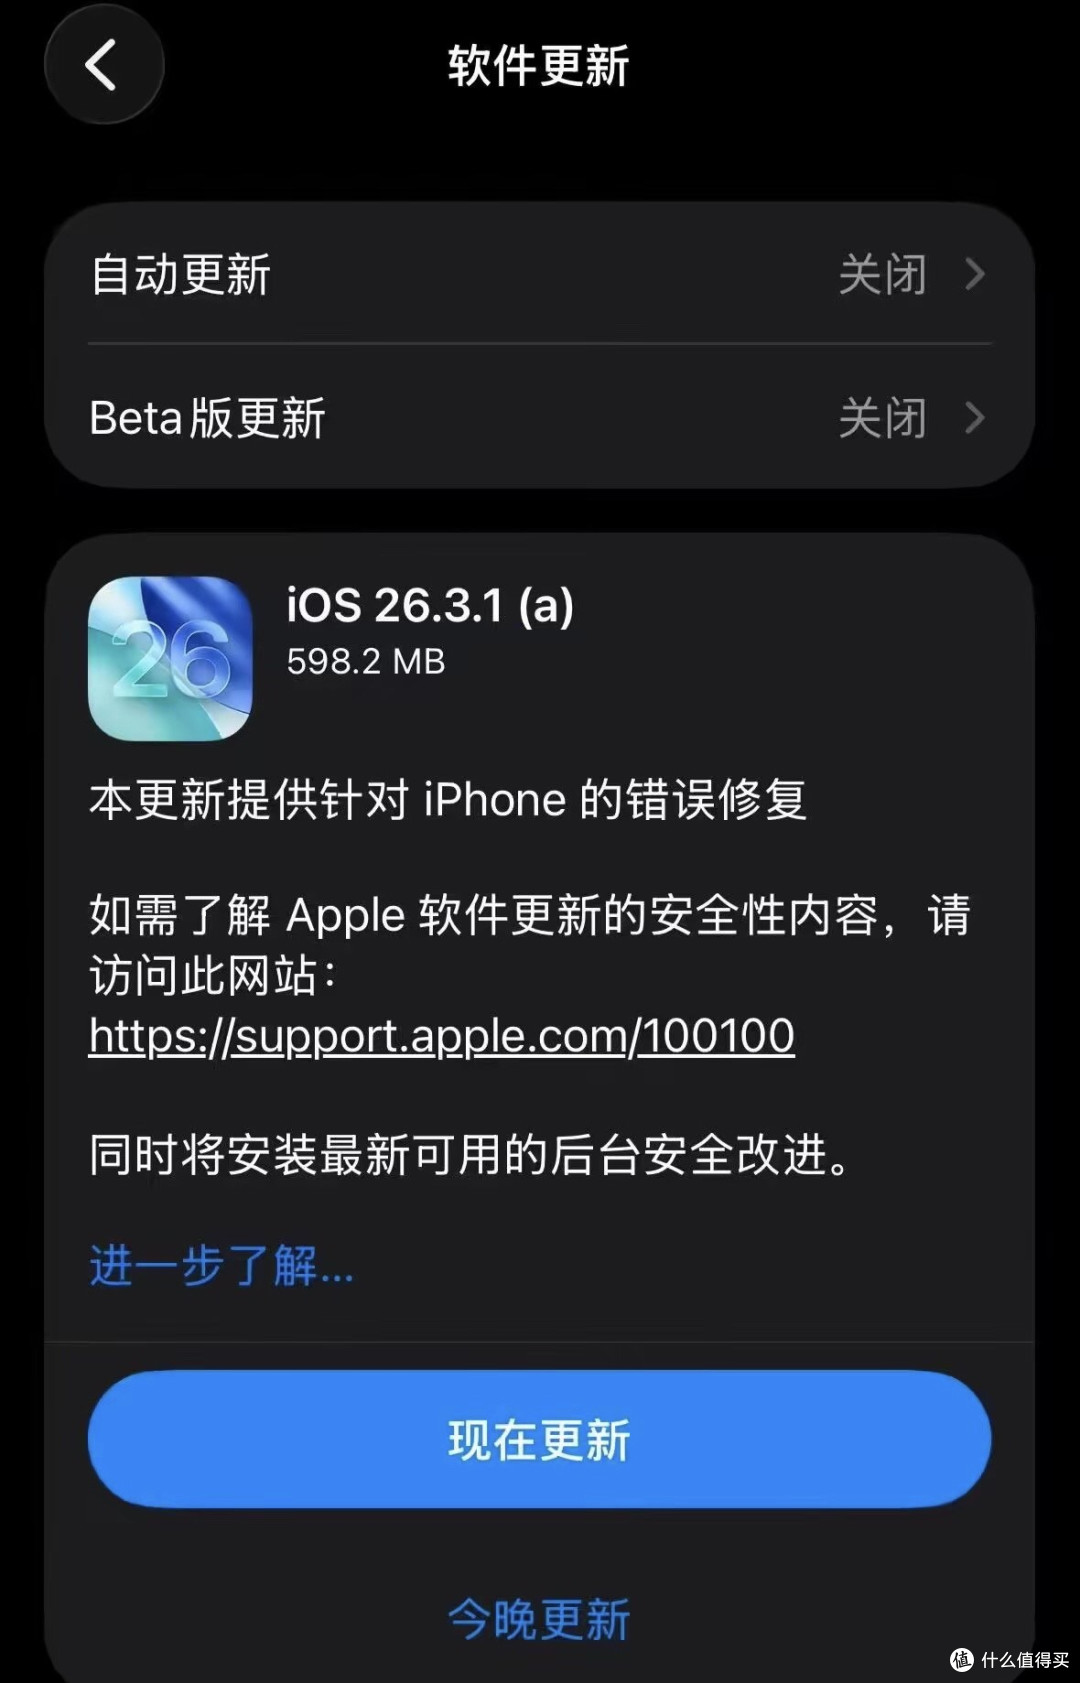
3月17日,苹果面向全球用户紧急推送了一项专项安全更新,覆盖iOS 26.3.1、iPadOS 26.3.1、macOS 26.3.1/26.3.2系统,通过“后台安全改进”机制,修复了Safari浏览器底层的一个高危漏洞,直接关系到所有iPhone、iPad、Mac用户的上网安全与隐私保护。
很多朋友可能会疑惑:不就是个浏览器的小补丁吗,至于这么紧张?答案是:这个漏洞的风险等级,远比你想象的要高。
这次苹果修复的漏洞编号为CVE-2026-20643,问题出在Safari浏览器依赖的WebKit引擎,核心是导航API的跨源处理缺陷,直接击穿了网络世界的基础安全防线——同源策略。
用大白话给大家解释一下:同源策略就相当于浏览器自带的“隐私防火墙”。我们平时上网,会同时打开银行网站、购物平台、社交软件页面,还有一些陌生网页,同源策略的核心作用,就是把不同网站的数据严格隔离开,不让它们互相越权访问。比如你刚在银行网页输完账号密码,又打开了一个陌生链接,同源策略会死死拦住这个陌生网页,不让它偷取你的银行登录信息、账号密码等敏感数据,是我们日常上网最核心的安全保障。
而这次的漏洞,恰恰能让黑客精心制作的恶意网页,直接绕过这道核心防火墙。只要你不小心点开了这类恶意网页,攻击者就能跨站读取你的各类敏感信息,包括各个网站的登录账号密码、自动登录的会话状态、浏览记录、本地存储的隐私数据,甚至能直接接管你在其他网站的登录权限,你的个人隐私、乃至财产安全都会面临极大风险。目前苹果尚未披露这个漏洞是否已在现实中被黑客恶意利用,因此尽快更新补丁、提前做好防护,是最稳妥的选择。
和以往需要重启设备、占用大量空间的完整系统更新不同,这次苹果用了全新的“后台安全改进”机制。简单来说,这是一种轻量级的安全补丁,不用升级完整的操作系统,只需要安装很小的更新包,就能快速修复漏洞,不会占用太多存储空间,也基本不会影响设备的日常使用、续航和流畅度,更新完成后甚至不需要重启设备。
很多朋友可能找不到这个更新的入口,这里给大家整理了超简单的操作步骤,一分钟就能完成检查和安装:
如果你用的是iPhone、iPad:
1. 打开设备上的「设置」App
2. 往下滑动,找到并点击「隐私与安全性」
3. 继续下滑,就能看到「后台安全改进」选项
4. 点进去就能查看是否已安装最新补丁,也可以直接开启自动安装,后续再有这类紧急安全更新,设备会自动帮你装好,不用再手动操作
如果你用的是Mac电脑:
1. 点击屏幕左上角的苹果图标,打开「系统设置」
2. 在左侧菜单栏找到「隐私与安全性」
3. 下滑页面找到「后台安全改进」,即可查看和管理更新
最后还要提醒大家:哪怕你平时不用自带的Safari浏览器,用的是其他第三方浏览器,也建议尽快安装这个补丁。因为苹果设备上的绝大多数第三方浏览器,都是基于WebKit内核开发的,同样会受到这个漏洞的影响。
上网安全无小事,一个看似不起眼的漏洞,就可能给我们带来隐私泄露、财产损失的麻烦。花一分钟时间检查安装,就能给我们的日常上网多添一道坚实的安全防线。