


















7
5
启用两步验证,守护信息安全
2016-05-25 08:18:52
42点赞
215收藏
49评论
【前言】 现如今,账号安全已经等同于隐私安全
上篇主要介绍了Wi-Fi安全,这次来谈谈账密的安全问题吧。账密的安全其实是牵一发而动全身的,毕竟现在很多个人的信息都是蕴含在邮箱,账号和手机中的,因此账密安全可视同隐私安全。
举个例子,就算是SMZDM的账密,其中也已经包含了不少个人隐私信息,例如个人的姓名、住址,手机号(不完整,其中已经加了4位*号),那就更不要说私人邮箱,QQ或微信,甚至Apple ID中包含的隐私信息了。
【第一节】 密码再长也有风险,关于拖库
所谓账密,就是账号和密码。对于一些网站来说,昵称就是账号,这样一来,安全性自然比昵称账号不统一的网站的安全性上来就差了那么一截。
接着,来看密码。你可能觉得密码包含数字,大小写字母,外加符号就很安全了。
那我只能送你一句话:“Too Young, Too Naive !”
下面这个密码够厉害了吧:
ppnn13%dkstFeb.1st
有数字,有字母,字母还分大小写,还有符号。然而并没有卵用。
这组密码其实很有来头,就是前几年知名的CSDN泄密门中被网友称为“最有诗意的密码”,为什么这么说?其实这组密码来自于唐朝著名诗人杜牧的《赠别》中的诗句“娉娉袅袅十三余,豆蔻梢头二月初。”
拖库,简单来说就是黑客利用网站的漏洞,把数据库中的敏感信息窃取出来。关于拖库其实也能展开不少,比如利用那些漏洞,拿到的MD5加密的密码怎么解密等等。不过这篇文章的主题是教大家怎么防守的,关于怎么进攻的,笔者就不做详细展开了。
你可以保证自己的密码足够长足够强,但是密码总是存在网站的数据库中的,你无法保证每个你输过密码的网站的安全性都是那么给力。其实,近几年不少门户都被拖过库,包括那个传说中的XX万CHECK IN记录。
【第二节】 RSA泄密事件,彰显“两步验证”的重要性
那么,有没有什么防守的方法和策略呢?答案当然是肯定的。
首先是一些技术上的小TRICK,比如每个论坛给予不同的密码,当然这对于自己背诵密码有一定难度。或者密码就是某个固定组和外加论坛名称的缩写,这只能算是权宜之计吧,毕竟有可能被黑客反推出来。
比较彻底的解决方法就是本文的标题了:两步验证。
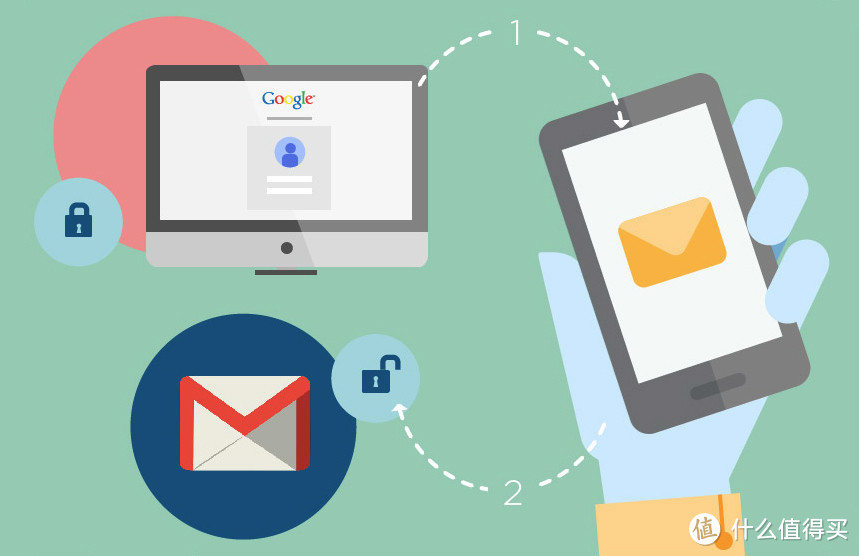
两步验证严格来说其实应该叫做“二元认证”,英语是Two-factor authentication。就是由两个因子来做验证的判断。而传统的密码验证就属于一元认证。当然,还有更多元的验证,例如三元认证,除了密码和PIN,再加入指纹等因子,但这对于个人用户来说基本没有必要。
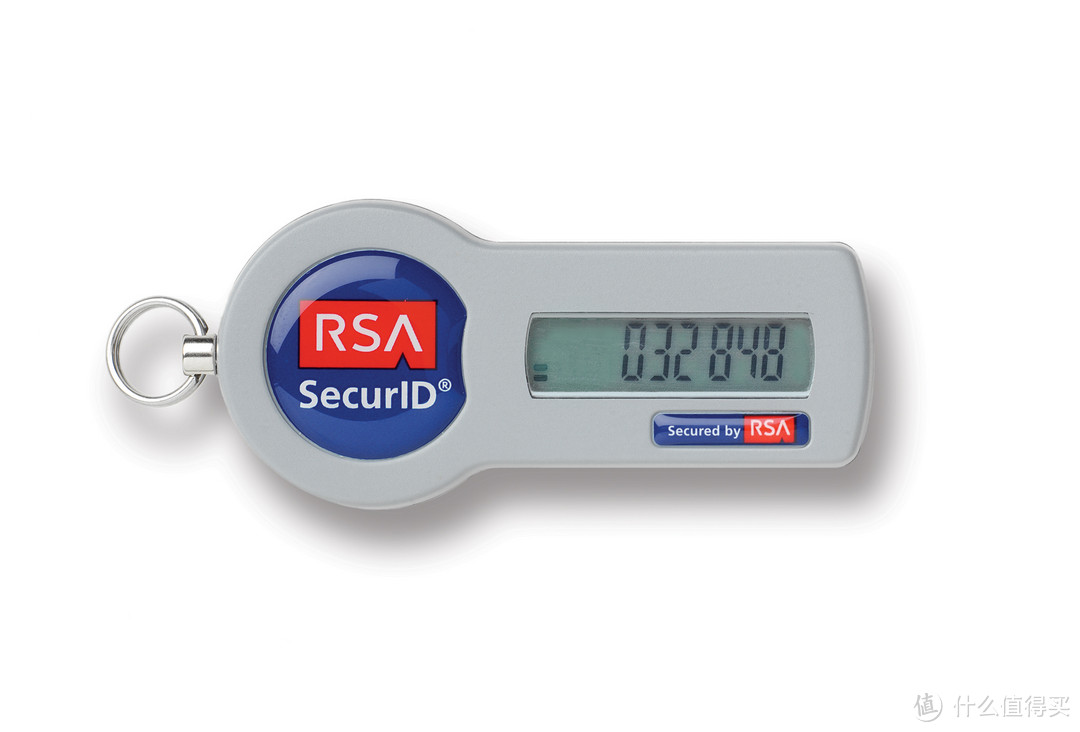
下面这张图很好地解释了“二元认证”的原理,密码属于“你知道的内容”,而验证器中闪现的6位PIN码属于“你有的内容”。两者结合,才能开启神奇的宝箱。

二次验证有多重要呢?这么说吧,现在所有国外大企业的信息安全,基本都是基于这个原理的。举个例子,2011年上半年,发生了安全业内知名的RSA泄密事件。RSA隶属于EMC公司(EMC去年已经被DELL收购),其名称其实就是一种算法,来自于三位创始人的名字。这三位大牛都是泰斗级的密码学家,比如最左边的这位Ronald就在MIT做教授,他们在2002年拿到了图林奖(计算机界的诺贝尔)。
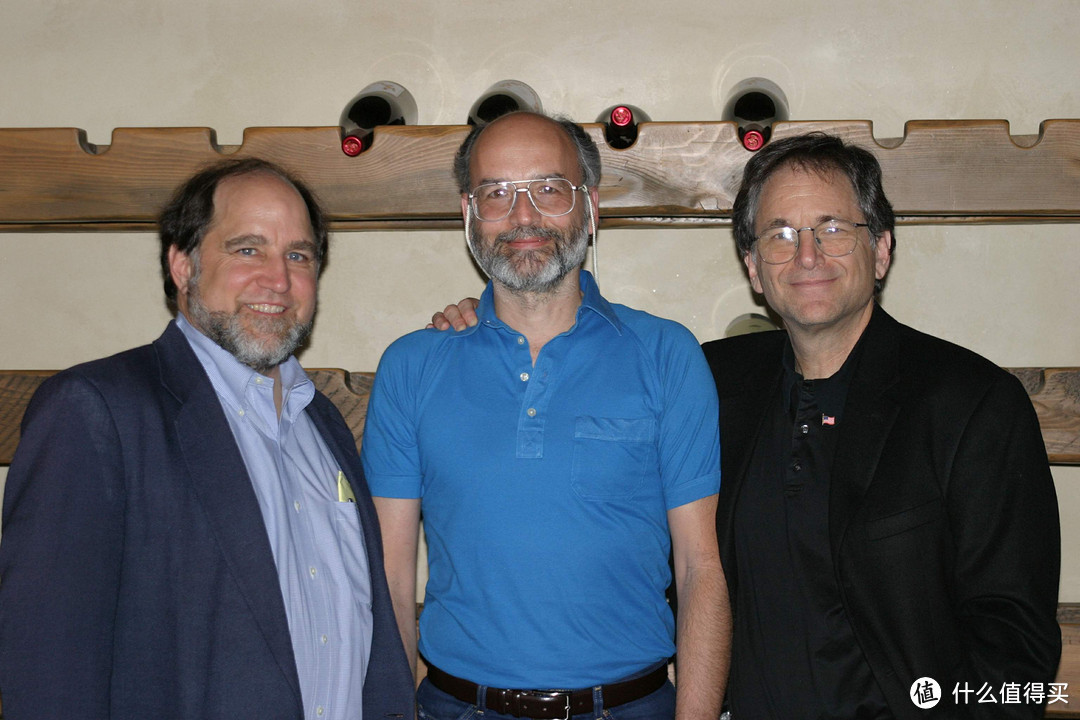
RSA算法本身是非常安全的。关于RSA算法的详细,大家自行查看维基百科吧:https://en.wikipedia.org/wiki/RSA_(cryptosystem) 这里讲得还是不够细,真要弄明白还是要看书。简单来说就是大素数的拆分,用现在最快的超算来算那6位数,也要几千年的时间,但是那6位数每隔1分钟就变化一下,所以想要正面突破,目前基本是不可能的,因而很安全。
500强外企中绝大多数也都采用RSA公司的安全方案,具体到产品上来说,就是一个名叫SecurID的设备。目前国内中国银行的优盾,也是基于这个系统的。
整个攻击的过程基本上应验了那句话:“最坚固的堡垒,往往都是从内部攻破的。”事情的具体发展是酱紫的:RSA的一名员工从垃圾邮箱文件夹收取了一封鱼叉式网络钓鱼的电子邮件,随后打开了里面含有的一个受感染的附件:结果,这起泄密事件背后的黑客潜入到了RSA网络内部很深的地方,找到了含有与RSA的SecurID认证令牌有关的敏感信息的数据库。虽然RSA从来没有证实到底丢失了什么信息,但是传出的消息称,一家使用SecurID的美国国防承包商遭到了黑客攻击,这证实了这个传闻:RSA攻击者已获得了至关重要的SecurID种子 (SecurID seed)。
关于此次攻击的传说众说纷纭,有传言说那个黑客研究了RSA的员工很久,发现他很喜欢猫咪,所以故意用带有恶意代码的猫咪图片引诱RSA员工打开。真假未知。
由于涉及国家安全,因此厂商公布的信息非常有限。但是紧接着的第二个月,笔者所在的公司的IT工程师们就忙惨了:公司所有的SecurID Token全部更换。有的同事之前刚刚更换了Token还不到一个月,又被再次要求更换,至于理由嘛,就是这次泄密事件。
由此可见,两步验证早已成为大企业信息安全的标配了。其对于密码安全的保护,具有非常重要的助益。
【第三节】 不开启两步验证功能的典型风险举例

如果不开启两步验证,其实还是存在一定风险的。因为在这种情况下,密码就是你账号安全的唯一依靠。
以苹果手机为例吧,其实苹果的安全机制,还是有比较大的风险的。但是毕竟开启两步验证还是会增加操作的复杂度,因此苹果不可能要求每个用户都这样操作。
如果一个用户使用iPhone,并且开启了备份功能(系统默认开启),一旦账号密码被突破,那你的个人地址,电话,通讯录,备忘录,邮件,短信,通话记录,甚至包括同步到云端的照片,都会暴露在黑客面前。
那么黑客一般是怎样拿到密码的呢?方法是多种多样的,前面提到过的社工库是一种方法。其他的,也有利用社会工程学的方法直接当面硬肛的。以Apple ID为例,要突破密码只需要知道对方的账号,生日,和两个验证问题的答案(共有三个验证问题,随机选取其中两个显示,通过刷新页面可以切换)。所以,如果你有Apple ID,并且没有开启两步验证的话,那么别人距离你的密码其实也就只有一个生日外加两个问答的距离!突破这一层之后,他能干什么呢?可以重置你的密码,窃取你同步到云端的隐私信息,包含通讯录,照片,邮件,短信,通话记录等等。这都不是事儿,黑客甚至还能更改你的ID信息,让你再也无法找回这个Apple ID。
【第四节】 如何开启二次验证
以苹果的设备为例,要开启两步验证还是很简单的,网上也有不少教程:
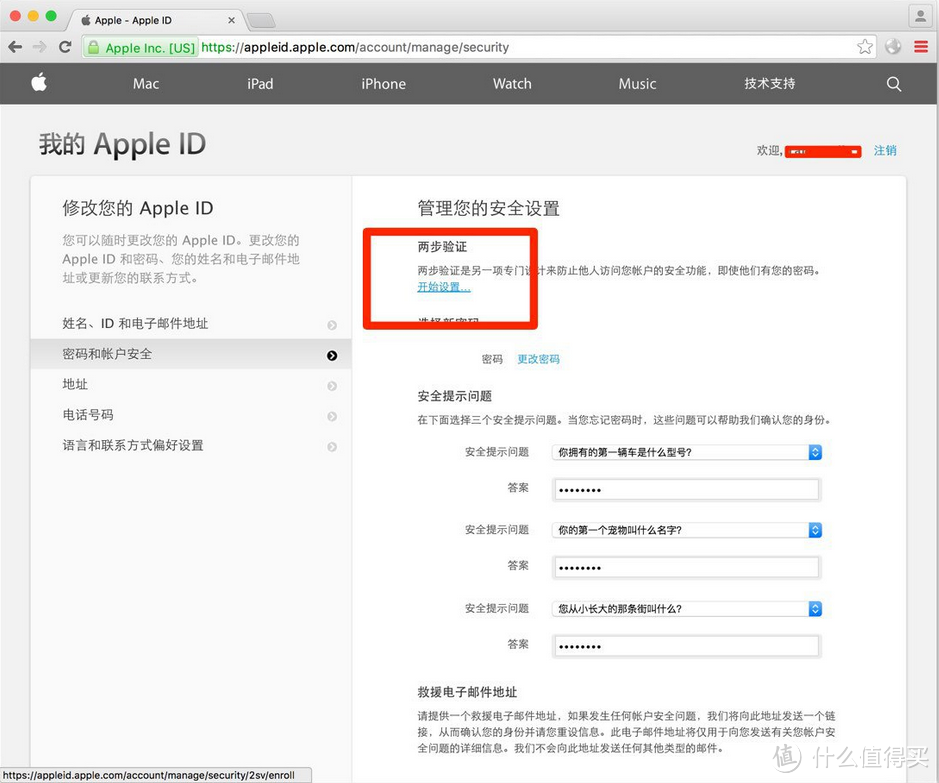
两步验证开启后的好处是显而易见的,举个不太恰当的例子,这就好比在Wi-Fi网络中开启了MAC白名单过滤。
都是多引入了一个因子(factor),从而使得其中一个因子显得不再那么重要了。比如在Wi-Fi网络中,由于不当使用一些Wi-Fi密码分享软件,使得自己家里的无线网络的密码暴露了,但是由于开启了MAC地址过滤,其他用户即使知道密码,也无法连入网络。对于两步验证同样是如此,原本完全是依靠密码的,密码一旦失守,就全线溃败。而现在即使密码通过某些途径被别人知道了,但是那个验证器里的6位PIN码还在我手里,可以做到心中不慌。说通俗点,就是原来是一道城墙,被攻破就失守了。现在又加了一道城墙,而且这道城墙还千变万化,难以捉摸的。
【第五节】 各大网站关于账密的安全策略

这一节来看看各大网站的安全策略吧。主要可以分为几个不同流派和级别:
1.GMAIL,HOTMAIL
全站HTTPS化,都很早开始支持两步验证,安全措施比较到位。Google甚至还推出了一个验证器APP。个人认为Gmail或Hotmail非常适合作为主力的安全邮箱。考虑到网络的原因,目前微软的Hotmail显然更合适一些。
2.阿里,网易,新浪
国内厂商也在做这方面的工作,比如新浪的叫做微盾,网易的叫做将军令,阿里的叫做钱盾。整体这三家里面,阿里的安全性最好,全站HTTPS化。至于网易和新浪嘛,呵呵呵...
3.QQ,微信
微信是通过卡登陆设备来实现安全管控的策略。而QQ则已经支持类似两步验证的客户端验证。最近企鹅的邮箱也实现了HTTPS化,整体的安全性在稳步提升中。没办法,鹅厂就是有钱啊,再说微信涉及到支付,不做安全点行吗?
4.SMZDM,京东
这方面京东和张大妈都有点落后了。基本采用两套密码的机制。就是一个登陆密码,一个支付密码。也算引入一个因子,但是这个因子是静态的。如果两组密码都被攻破,那就直接嗝屁了。期待张大妈可以早日加强啊。
【第六节】 养成良好的安全习惯,贯彻严谨的防守策略

好了,说了那么多,来和大家分享一些笔者自己的一些安全策略吧。
首先,能开二次验证的网站,都去打开。下图就是笔者安装的Google身份验证器,每分钟会生成一个新的6位PIN码:

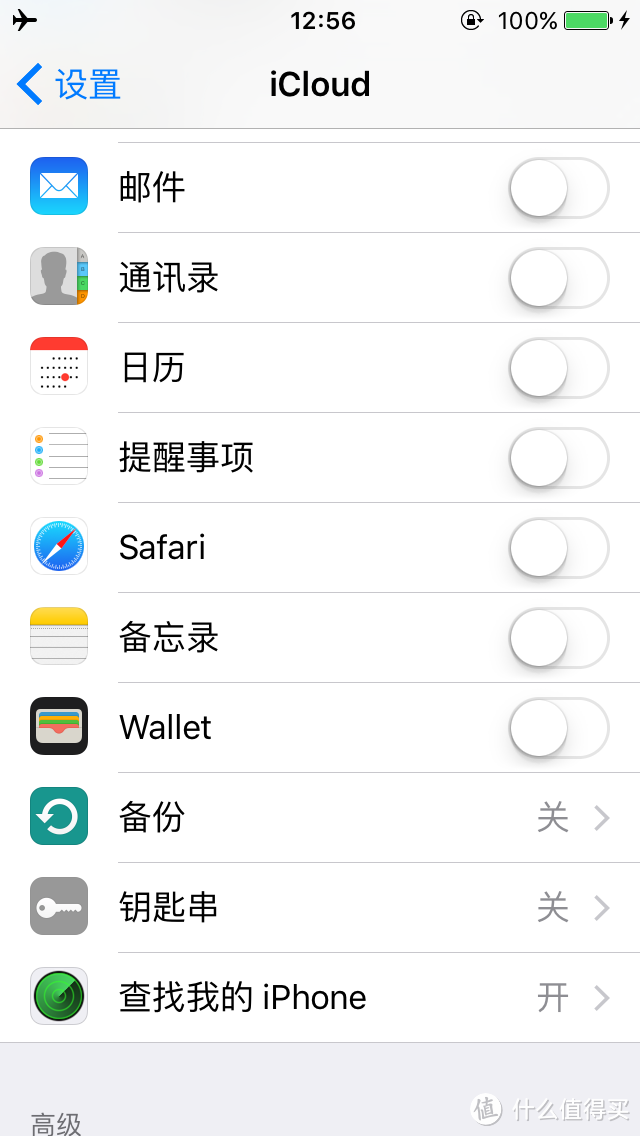
如果用的是苹果手机,不要开启资料云端备份,最多开个查找我的iPhone足矣。至于安卓手机,劝大家就不要开启什么云端相册了:
那么,开启了二次验证,是不是就一劳永逸了呢?答案当然是否定的。
目前各大网站的这套二次验证的机制,说到底还是基于手机的。也就是说,手机是其中非常重要的一环。二次验证的设备,如果没电了或没带的话其实也没关系,直接发一个验证码到手机还是能够通过验证登陆的。
所以手机的安全就变成这个闭环里的重中之重了:保持系统最新,不要root或越狱,不要随便给别人使用。开启必要的应用锁,如支付宝和微信支付的。另外,手机的锁屏密码也不要采用简单的数字或图案。Android和iPhone锁屏密码都是支持复杂密码的,而不单单6位数字或图案:
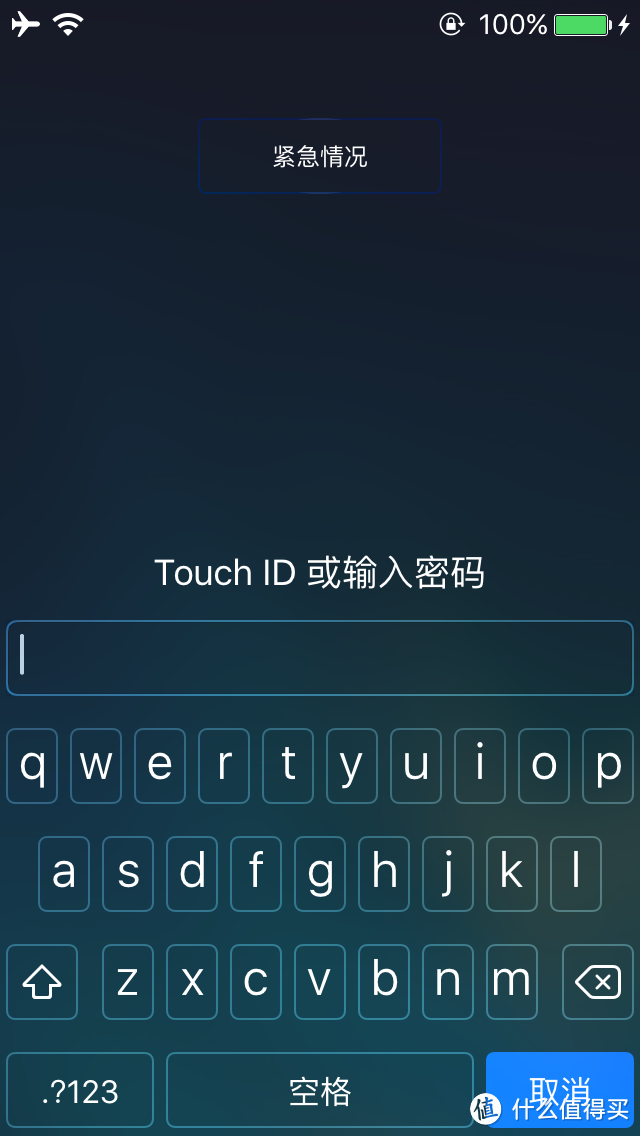
可以选取一些好记的但是带符号字母数字的密码,比如:Pi3.1415,或者是E[空格]2.7818,这样的密码比纯数字密码要强得多啊。
上一篇Wi-Fi安全中提到过,对于没有全站HTTPS化的产品,如新浪微博,即使开启了微盾的登陆验证,在Wi-Fi下还是能够实现劫持的,所以安防的道路真是任重而道远啊。

以上只是简单介绍了一下账密安全的一些小TIPS,其实安全更重要的是形成良好的安全意识,养成良好的安全习惯。希望大家都能考虑开启两步验证的功能,提升信息安全的等级。









校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
各大网站使用不同的用户名和密码相当的重要。你说太难记?
1password 和 lastpass 这两款软件就凸显出重要性了。
校验提示文案
校验提示文案
校验提示文案
校验提示文案
解释:一道残阳铺水中,半江瑟瑟半江红
密码:ps!see(5tl)shit!say(man)
解释:平生不看武腾兰,便称男人也枉然
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案