





19
57
近期群晖NAS遭勒索攻击,用户应及时更新至最新系统
2026-10-30 16:05:00
0点赞
0收藏
1评论
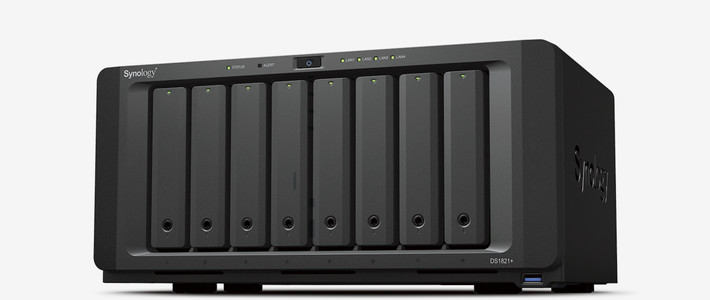
10 月 29 日,国内多个技术社区与企业运维圈集中曝出群晖(Synology)NAS 设备遭勒索病毒攻击的案例,新一轮定向攻击浪潮正式进入高发期。经安全厂商确认,本次攻击主力为 Cerber 家族变种勒索软件 C3RB3R,主要利用 DSM 系统已公开的高危未授权漏洞发起入侵,未及时安装最新安全更新的公网暴露设备成为核心受灾群体。
DSM 系统病毒攻击
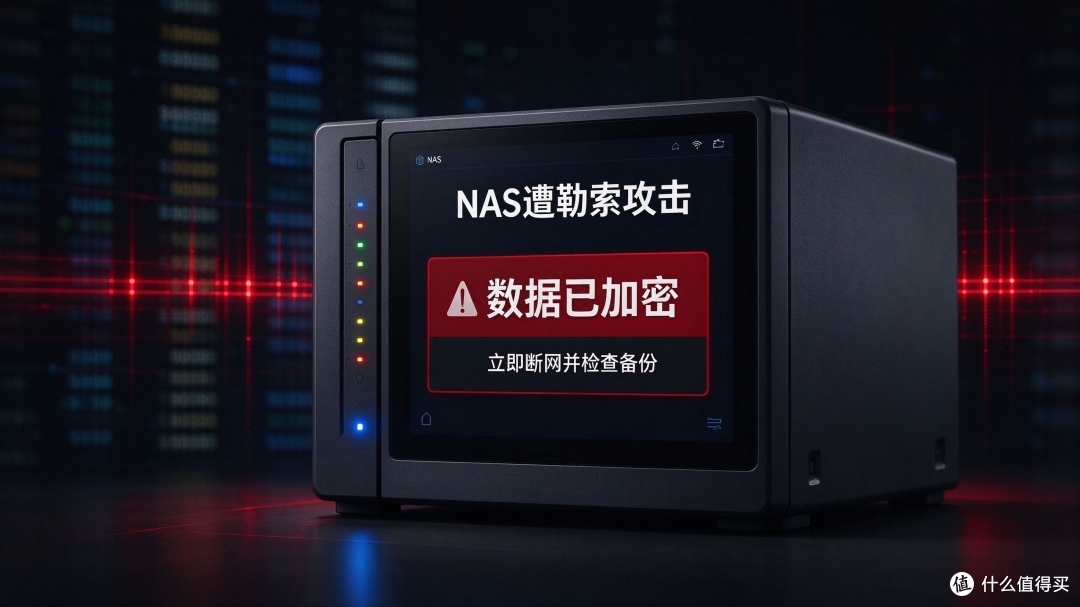
2026 年 10 月 29 日,国内多个技术社区、群晖 NAS 论坛、360 安全团队与 Solar 应急响应团队相继曝出了多起群晖 NAS 勒索事件。从目前公开的受灾案例来看,本次攻击具有极强的识别特征。设备被攻陷后,所有可访问的共享文件均会被追加.L0CK3D后缀(数字 0 与 3 替代字母),每个被加密的文件夹内都会生成名为read-me3.txt的勒索说明文件,文件头部带有C3RB3R INSTRUCTIONS标识。
病毒攻击方式
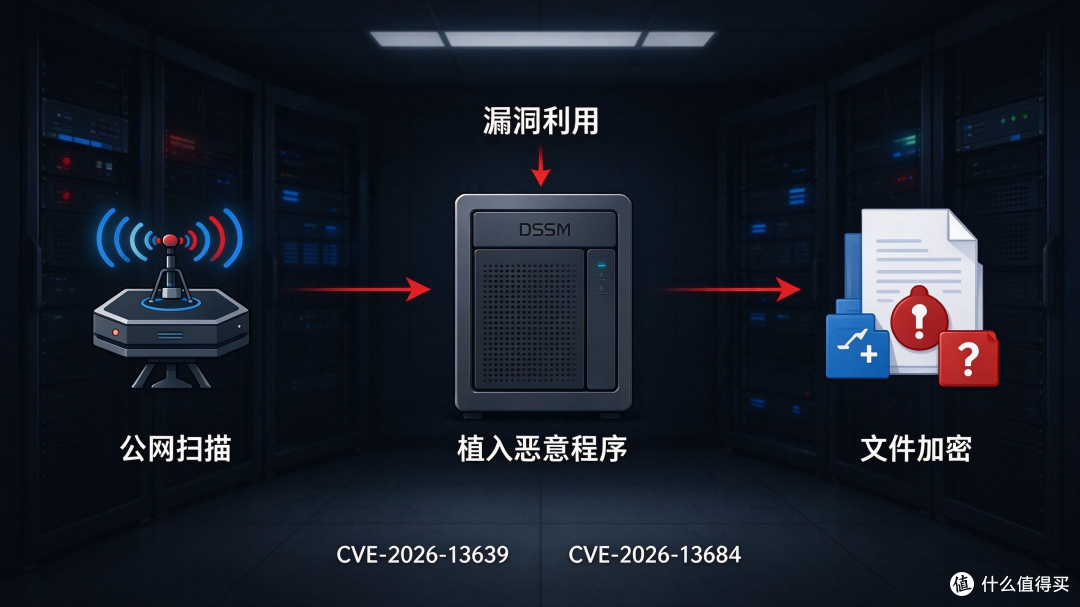
这次病毒攻击分了两种方式,一是NAS的Docker里运行的GitLab等服务端口映射到公网,攻击者利用GitLab未授权远程代码执行漏洞攻入容器,再进入到宿主机。二是群晖原生套件存在PHP2Shell远程代码执行漏洞(CVE-2026-13639/13684),无需账号密码即可从外部打穿DSM。
应对建议
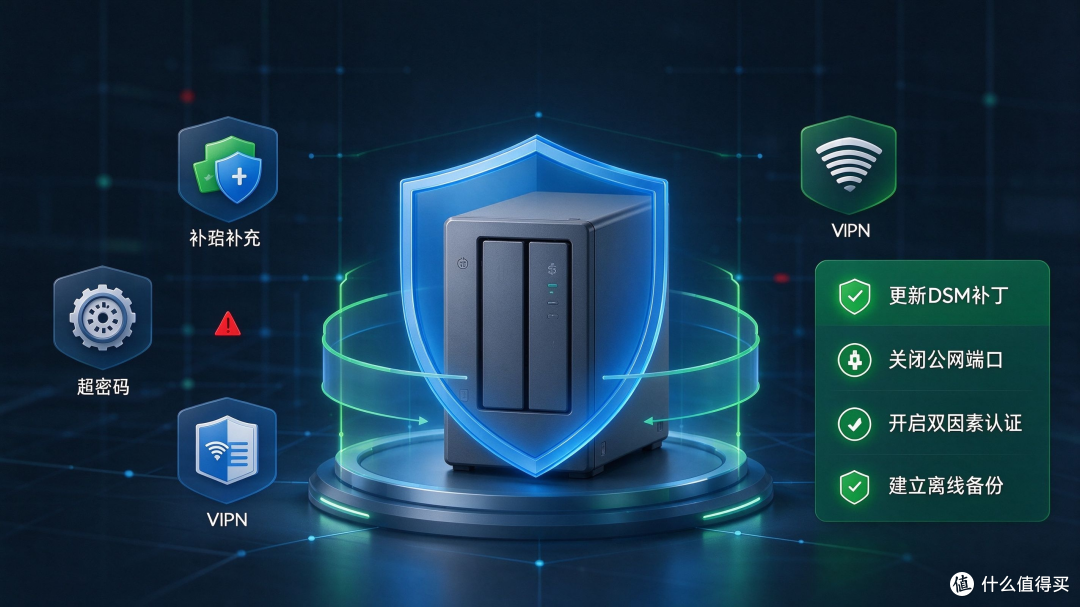
面对这次病毒的侵入,群晖 NAS 用户怎么去应对。DSM 和套件更新到修复版本,群晖官方给出的各分支最低安全版本(Synology_SA_26_14 | 群晖科技 Synology Inc.)。并且,最重要的一点是,不要自行删除加密文件“腾空间”,不要重建存储池,不要相信“付费包解密”服务,也不要在受灾设备上继续写入新数据。
存储吧总结
广大 NAS 用户切莫掉以轻心,务必保护好个人隐私与数据安全,也相信各品牌方会做好突发情况的应对措施。
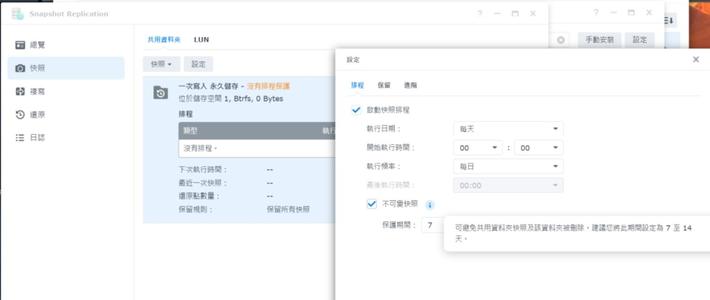
群晖早在 2026 年 9 月 18 日就发布对应补丁,升级 DSM 系统至修复后的版本即可封堵该漏洞。安全建议,未中招用户尽快更新系统,避免直接把管理端口映射公网,开启双因素认证、配置不可变快照。已经中招的设备立刻断网,不要支付赎金,优先依靠离线备份或者未被篡改的快照恢复数据。











校验提示文案
校验提示文案